


Опубликованные ключи ASP.NET используются для развертывания вредоносов

Опубликованные ключи ASP.NET используются для развертывания вредоносов

Опубликованные ключи ASP.NET используются для развертывания вредоносов

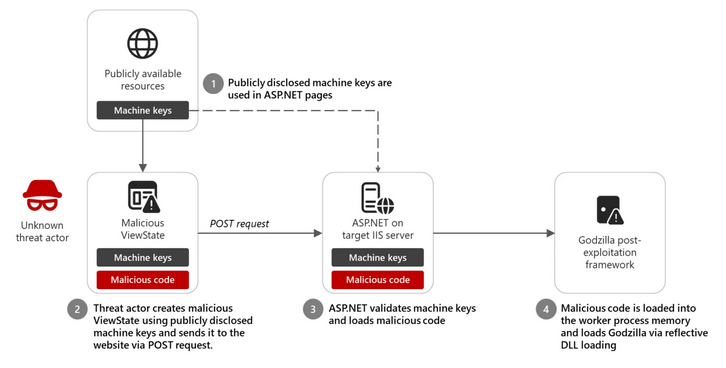
В конце прошлого года специалисты Microsoft зафиксировали серию атак инъекцией кода, проведенных с использованием статических ключей ASP. NET. В одном из случаев злоумышленникам удалось внедрить в IIS-сервер инструмент постэксплуатации Godzilla.

Примечательно, что validationKey и decryptionKey, предназначенные для защиты данных ViewState от подмены и утечки, не были украдены или куплены в даркнете. Их можно найти онлайн, исследователи обнаружили более 3 тыс. таких сливов.

Обычно ключи ASP. NET генерируются по месту и сохраняются в реестре либо задаются вручную в конфигурационных файлах. К сожалению, некоторые разработчики веб-приложений используют готовые, отыскав их в паблике (документация на код, репозитории), притом без изменений.

Злоумышленникам такие находки тоже облегчают жизнь. При наличии верительных грамот для ViewState отправленный на сайт вредоносный POST-запрос будет с успехом обработан, пейлоад загрузится в память рабочего процесса и запустится на исполнение.

Подобная тактика позволяет автору атаки удаленно выполнить вредоносный код на сервере IIS и развернуть дополнительную полезную нагрузку — к примеру, фреймворк Godzilla с плагинами.


«Человеческий фактор нередко приводит к печальным результатам, разработчикам следует понимать, что статические ключи должны быть уникальными и защищёнными, — комментирует эксперт компании «Газинформсервис» Михаил Спицын. — Размещение таких данных в открытых репозиториях или документах эквивалентно предоставлению злоумышленникам несанкционированного доступа к системе».

Похожие атаки были проведены лет пять назад на серверы Microsoft Exchange. Злоумышленники пытались использовать ошибку разработчика, которую тот устранил двумя неделями ранее: все экземпляры Exchange Server использовали одни и те же значения validationKey и decryptionKey, прописанные в web.config.

Подпишитесь на новости

RuStore станет обязательным для предустановки на телевизоры со Smart TV

Предустановка российского магазина приложений RuStore на телевизоры с функцией Smart TV станет обязательной с 2027 года. Как сообщила пресс-служба Минцифры, правительство подписало постановление, которое создает для этого правовую и техническую возможность.

Заявление министерства приводит «Интерфакс». RuStore включат в действующий механизм обязательной предустановки программ на Smart TV.

Перечень приложений, обязательных к установке на телевизоры в 2027 году, скорректируют: свои предложения Минцифры должно представить до 1 марта 2027 года.

В министерстве считают, что RuStore обеспечит гарантированный доступ к российским сервисам на телевизорах. Через магазин можно будет выполнить требования по предустановке в том числе тех приложений, которых сейчас нет в Google Play и Google TV.

Пользоваться RuStore владельцы телевизоров не обязаны, его использование исключительно добровольно, подчеркнули в Минцифры.

На смартфоны и планшеты с Android RuStore обязательно предустанавливают с 2023 года, а с 1 сентября 2025 года требование распространили и на устройства с iOS и HyperOS.

RSS: Новости на портале Anti-Malware.ru