


Специалисты вышли на инфраструктуру Android-ботнета BadBox

Специалисты вышли на инфраструктуру Android-ботнета BadBox

Специалисты вышли на инфраструктуру Android-ботнета BadBox

Опасный Android-ботнет BadBox продолжает распространяться. Поскольку вредонос часто предустановлен — например, на популярных моделях телевизоров Yandex 4K QLED — его детектирование для рядового пользователя становится нетривиальной задачей.

Как правило, операторы ботнетов ждут, пока потенциальная жертва скачает вредоносную программу, однако BadBox уже работает на устройстве «из коробки», что может говорить о масштабной атаке на цепочку поставок.

В декабре мы писали: BadBox смог заразить 192 000 устройств, несмотря на усилия правоохранительных органов, которые пытались его ликвидировать.

В новом отчёте специалисты Censys приводят результаты отслеживания активности ботнета с помощью платформы Internet Intelligence. Исследователи пытались выйти на инфраструктуру вредоноса.

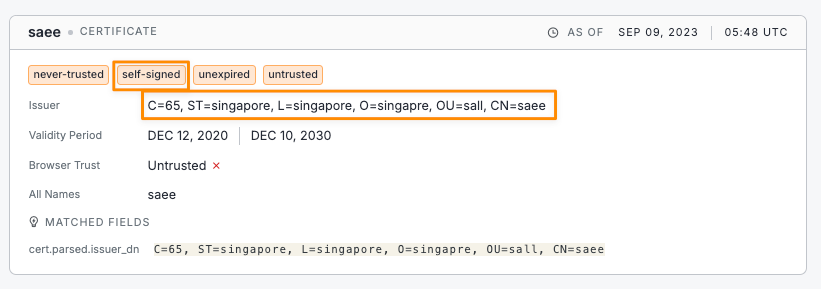
В итоге в Censys обратили внимание на подозрительный сертификат SSL/TLS, который использовался во всей инфраструктуре BadBox. Находка позволила вычислить пять IP-адресов и множество доменов, за которыми стоит одна кибергруппировка.

Уникальный DN выдавшего сертификат центра — «c=65 ST=singapore, L=singapore, O=singapre, OU=sall, CN=saee» — свидетельствует, что за всей кибероперацией BadBox стоит одна структура.


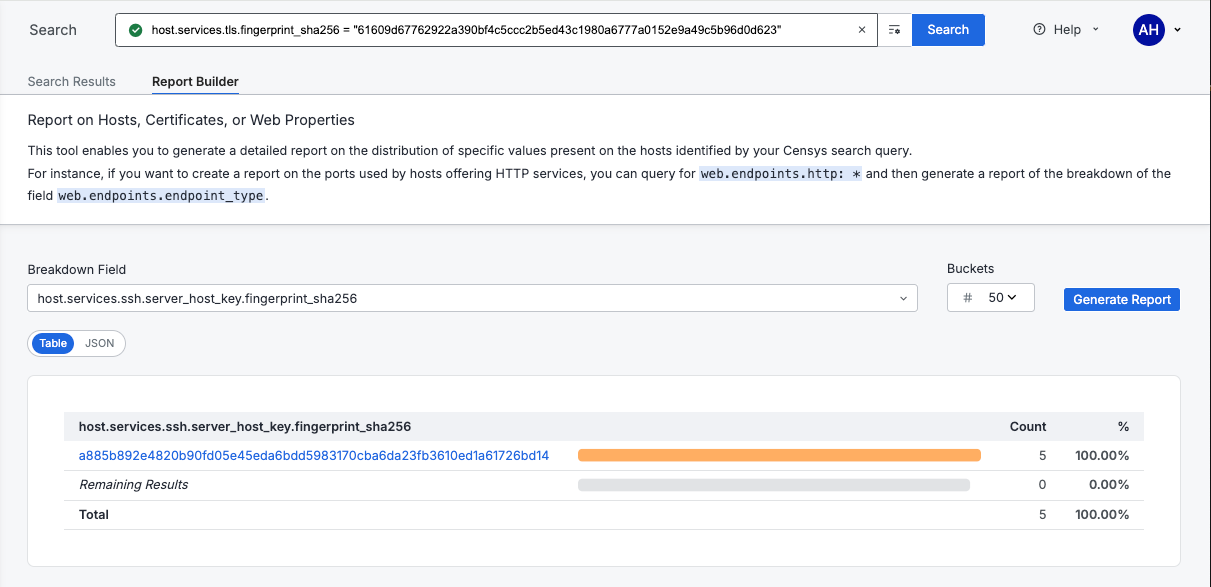
Дальнейшее расследование показало, что все пять IP-адресов, связанных с ботнетом, использовали один хостовый SSH-ключ.


Пользователям рекомендуют с осторожность приобретать устройства малоизвестных брендов. Важно также держать установленный софт в актуальном состоянии и использовать защитные продукты, которые могут детектировать угрозу.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru