


Восемь аппаратных платформ UserGate вошли в реестр Минпромторга России

Восемь аппаратных платформ UserGate вошли в реестр Минпромторга России

Восемь аппаратных платформ UserGate вошли в реестр Минпромторга России

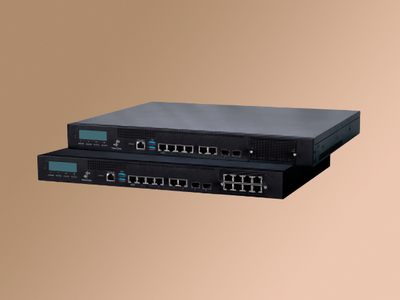
В реестр российской промышленной продукции и российской радиоэлектронной продукции Минпромторга России включены восемь аппаратных платформ UserGate: D200, D500, E1000, E1010, E3000, E3010, E6 и E14.

Внесение в реестр является обязательным условием для использования оборудования в системообразующих предприятиях и организациях, управляющих объектами критической информационной инфраструктуры.

Платформы серий D и E служат основой для межсетевых экранов нового поколения UserGate NGFW.

Они предназначены для защиты ИТ-инфраструктуры предприятий: модели серии D подходят для небольших и средних компаний, а серия E рассчитана на организации с тысячами пользователей и требует высокой производительности с возможностью масштабирования.

Эти решения позволяют предотвращать сетевые атаки, контролировать доступ к веб-ресурсам, блокировать вредоносные приложения и скрипты, а также защищать от вирусов и спама.

Напомним, в прошлом месяце UserGate прошёл процедуру подтверждения соответствия профилю защиты межсетевых экранов типа «Г» четвертого класса защиты ФСТЭК России (ИТ.МЭ.Г4.ПЗ).

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru