


Восемь аппаратных платформ UserGate вошли в реестр Минпромторга России

Восемь аппаратных платформ UserGate вошли в реестр Минпромторга России

Восемь аппаратных платформ UserGate вошли в реестр Минпромторга России

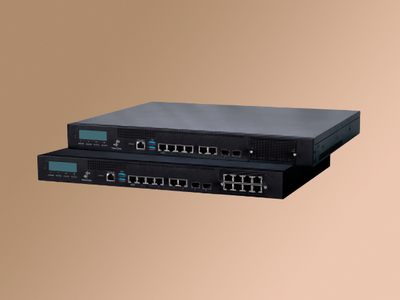
В реестр российской промышленной продукции и российской радиоэлектронной продукции Минпромторга России включены восемь аппаратных платформ UserGate: D200, D500, E1000, E1010, E3000, E3010, E6 и E14.

Внесение в реестр является обязательным условием для использования оборудования в системообразующих предприятиях и организациях, управляющих объектами критической информационной инфраструктуры.

Платформы серий D и E служат основой для межсетевых экранов нового поколения UserGate NGFW.

Они предназначены для защиты ИТ-инфраструктуры предприятий: модели серии D подходят для небольших и средних компаний, а серия E рассчитана на организации с тысячами пользователей и требует высокой производительности с возможностью масштабирования.

Эти решения позволяют предотвращать сетевые атаки, контролировать доступ к веб-ресурсам, блокировать вредоносные приложения и скрипты, а также защищать от вирусов и спама.

Напомним, в прошлом месяце UserGate прошёл процедуру подтверждения соответствия профилю защиты межсетевых экранов типа «Г» четвертого класса защиты ФСТЭК России (ИТ.МЭ.Г4.ПЗ).

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru