


Российские компании атакует неуловимая кибергруппировка

Российские компании атакует неуловимая кибергруппировка

Российские компании атакует неуловимая кибергруппировка

С мая 2023 года финансовые подразделения российских компаний атакует ранее неизвестная группировка DarkGaboon. Её особенностью является использование вредоносной программы Revenge RAT и поддельных документов, имитирующих легитимные материалы финансовой тематики.

Активность DarkGaboon впервые привлекла внимание департамента киберразведки Positive Technologies (PT Expert Security Center) в октябре 2024 года, когда была обнаружена волна атак с использованием Revenge RAT, нацеленная на российские финансовые структуры.

Хотя первые версии этой программы появились ещё в 2018 году, исследователи выявили, что элементы инфраструктуры злоумышленников носят названия, связанные с африканской тематикой. Это позволило связать их с новой финансово мотивированной APT-группировкой, названной DarkGaboon в честь габонской гадюки, обитающей вблизи горы Килиманджаро.

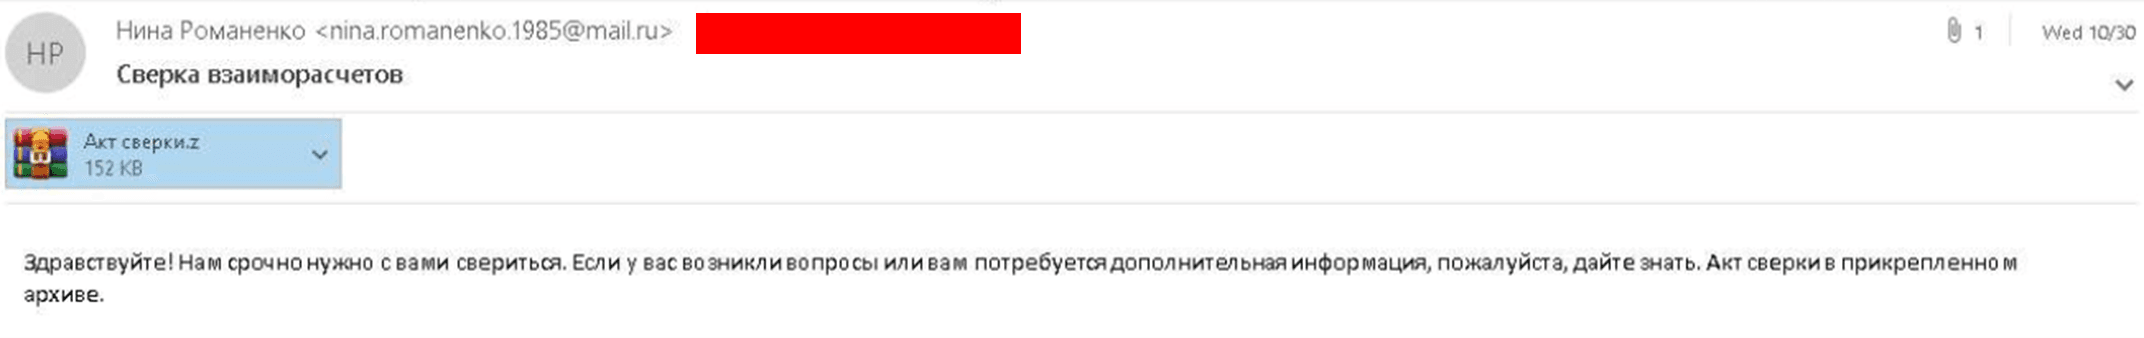
В октябре 2024 года группировка атаковала один из российских банков. В филиал банка было отправлено письмо с темой «Сверка взаиморасчётов». Оно содержало грамотно составленный текст на русском языке, касающийся бухгалтерии, и архив-приманку «Акт сверка.z». В архиве находились таблица Excel, пояснительная записка и вредоносный файл, замаскированный под PDF-документ.


Рассылки осуществлялись с ранее скомпрометированного аккаунта Gmail. Управляющий сервер находился за пределами России и использовал адрес 31.13.224[.]86 с панелью управления Revenge RAT. Домены, связанные с инфраструктурой, формировали кластер под названием "kilimanjaro", при этом сами серверы располагались в Европе.

Вредоносная программа защищена криптером с использованием алгоритма AES и обфускацией .NET Reactor. Все образцы Revenge RAT подписаны поддельными сертификатами X.509. Для обхода эвристического анализа зловред активирует пятиминутный таймер, после чего начинается извлечение и расшифровка полезной нагрузки.

Программа закрепляется в системе через каталог автозапуска или директорию C:\Users<user>\AppData\Roaming, внося изменения в реестр Windows. После закрепления Revenge RAT собирает информацию о системе и отправляет её на управляющий сервер.

DarkGaboon регулярно обновляет свои вредоносные программы и документы-приманки, используя четыре основных шаблона с небольшими изменениями. Эта стратегия позволила долгое время оставаться незамеченными. С марта 2024 года частота обновлений увеличилась, что может указывать на рост активности группировки.

Основные жертвы DarkGaboon — российские компании. Среди пострадавших оказались банки, предприятия розничной торговли, сферы услуг, спорта и туризма.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru