


Российские компании атакует неуловимая кибергруппировка

Российские компании атакует неуловимая кибергруппировка

Российские компании атакует неуловимая кибергруппировка

С мая 2023 года финансовые подразделения российских компаний атакует ранее неизвестная группировка DarkGaboon. Её особенностью является использование вредоносной программы Revenge RAT и поддельных документов, имитирующих легитимные материалы финансовой тематики.

Активность DarkGaboon впервые привлекла внимание департамента киберразведки Positive Technologies (PT Expert Security Center) в октябре 2024 года, когда была обнаружена волна атак с использованием Revenge RAT, нацеленная на российские финансовые структуры.

Хотя первые версии этой программы появились ещё в 2018 году, исследователи выявили, что элементы инфраструктуры злоумышленников носят названия, связанные с африканской тематикой. Это позволило связать их с новой финансово мотивированной APT-группировкой, названной DarkGaboon в честь габонской гадюки, обитающей вблизи горы Килиманджаро.

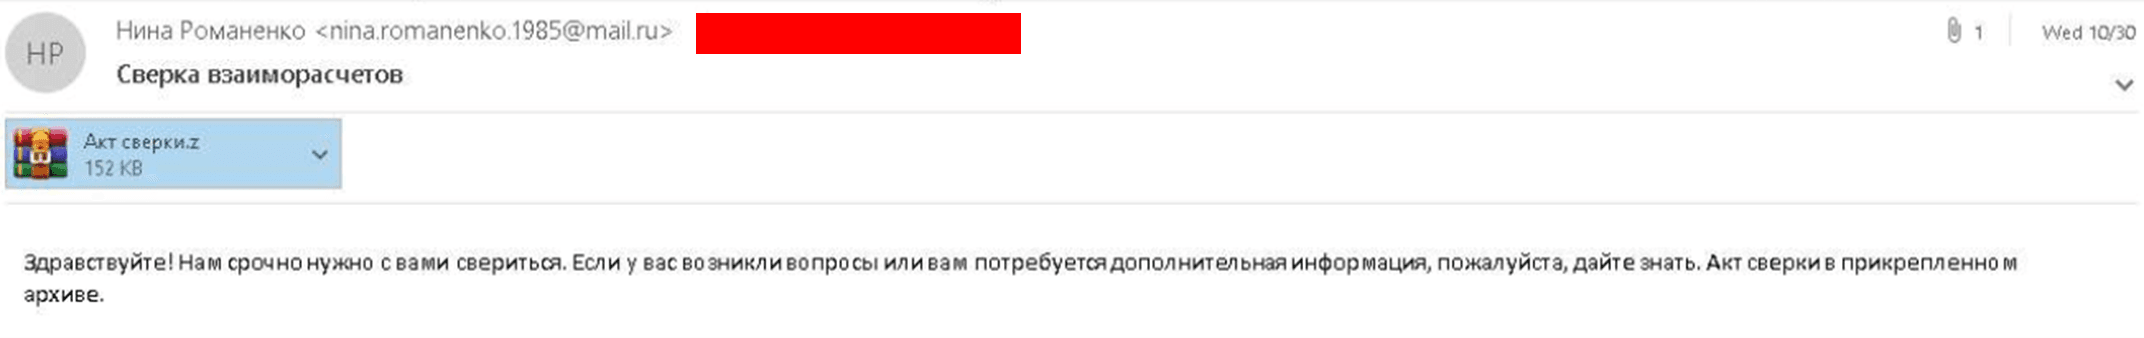
В октябре 2024 года группировка атаковала один из российских банков. В филиал банка было отправлено письмо с темой «Сверка взаиморасчётов». Оно содержало грамотно составленный текст на русском языке, касающийся бухгалтерии, и архив-приманку «Акт сверка.z». В архиве находились таблица Excel, пояснительная записка и вредоносный файл, замаскированный под PDF-документ.


Рассылки осуществлялись с ранее скомпрометированного аккаунта Gmail. Управляющий сервер находился за пределами России и использовал адрес 31.13.224[.]86 с панелью управления Revenge RAT. Домены, связанные с инфраструктурой, формировали кластер под названием "kilimanjaro", при этом сами серверы располагались в Европе.

Вредоносная программа защищена криптером с использованием алгоритма AES и обфускацией .NET Reactor. Все образцы Revenge RAT подписаны поддельными сертификатами X.509. Для обхода эвристического анализа зловред активирует пятиминутный таймер, после чего начинается извлечение и расшифровка полезной нагрузки.

Программа закрепляется в системе через каталог автозапуска или директорию C:\Users<user>\AppData\Roaming, внося изменения в реестр Windows. После закрепления Revenge RAT собирает информацию о системе и отправляет её на управляющий сервер.

DarkGaboon регулярно обновляет свои вредоносные программы и документы-приманки, используя четыре основных шаблона с небольшими изменениями. Эта стратегия позволила долгое время оставаться незамеченными. С марта 2024 года частота обновлений увеличилась, что может указывать на рост активности группировки.

Основные жертвы DarkGaboon — российские компании. Среди пострадавших оказались банки, предприятия розничной торговли, сферы услуг, спорта и туризма.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru