


МойОфис представил замену для Visio

МойОфис представил замену для Visio

МойОфис представил замену для Visio

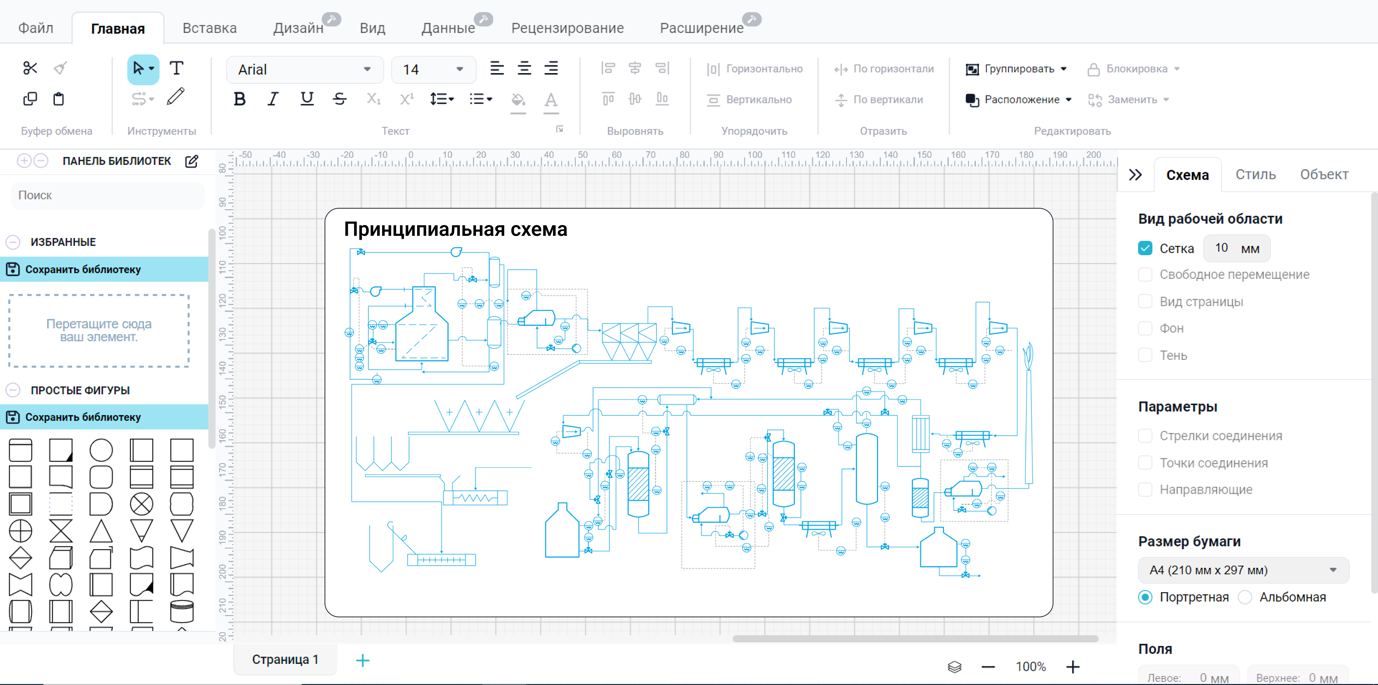
Компания «МойОфис» анонсировала выпуск нового продукта — графического редактора для создания схем и диаграмм под названием «МойОфис Схема». Разработка реализована в партнерстве с компанией «ГрафТех».

«МойОфис Схема» предназначен для построения организационных структур, проектирования сложной архитектуры приложений, создания планов помещений и других графических проектов.

В редакторе представлен полный набор инструментов для работы с блок-схемами, инфографикой, диаграммами и прототипами, а также для визуализации бизнес-процессов и проектов.

Редактор включает функции работы со слоями, отражениями, подсветкой и сглаживанием. Для упрощения работы данные можно группировать в таблицы, а логически связанные элементы — объединять, чтобы повысить удобство организации рабочего пространства. Встроенные инструменты проверки орфографии и комментариев облегчают коллективное редактирование и внесение правок.

Продукт адаптирован под отечественные стандарты подготовки документов, включая использование штампов и библиотек ГОСТ. В комплект поставки входят 20 готовых шаблонов и 8 библиотек элементов, таких как BPMN, UML и ArchiMate.

Особое внимание уделено совместимости: «МойОфис Схема» поддерживает форматы MS Visio, включая VSD и VSDX, что делает переход с других решений более удобным.

Редактор доступен для операционных систем Windows и Linux. Поддерживаются популярные российские дистрибутивы, включая «Альт», Astra Linux, РЕД ОС, Debian, Ubuntu и CentOS.

Новый продукт ориентирован на широкий круг пользователей и предназначен для решения самых разнообразных задач в области графического проектирования.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru