


Мошенники могут угнать учетную запись в Telegram по QR-коду

Мошенники могут угнать учетную запись в Telegram по QR-коду

Мошенники могут угнать учетную запись в Telegram по QR-коду

Злоумышленники могут получать полный доступ к учетным записям пользователей Telegram, используя злонамеренные QR-коды. Этому способствуют невысокий уровень цифровой грамотности пользователей и недостаточная защита мессенджера.

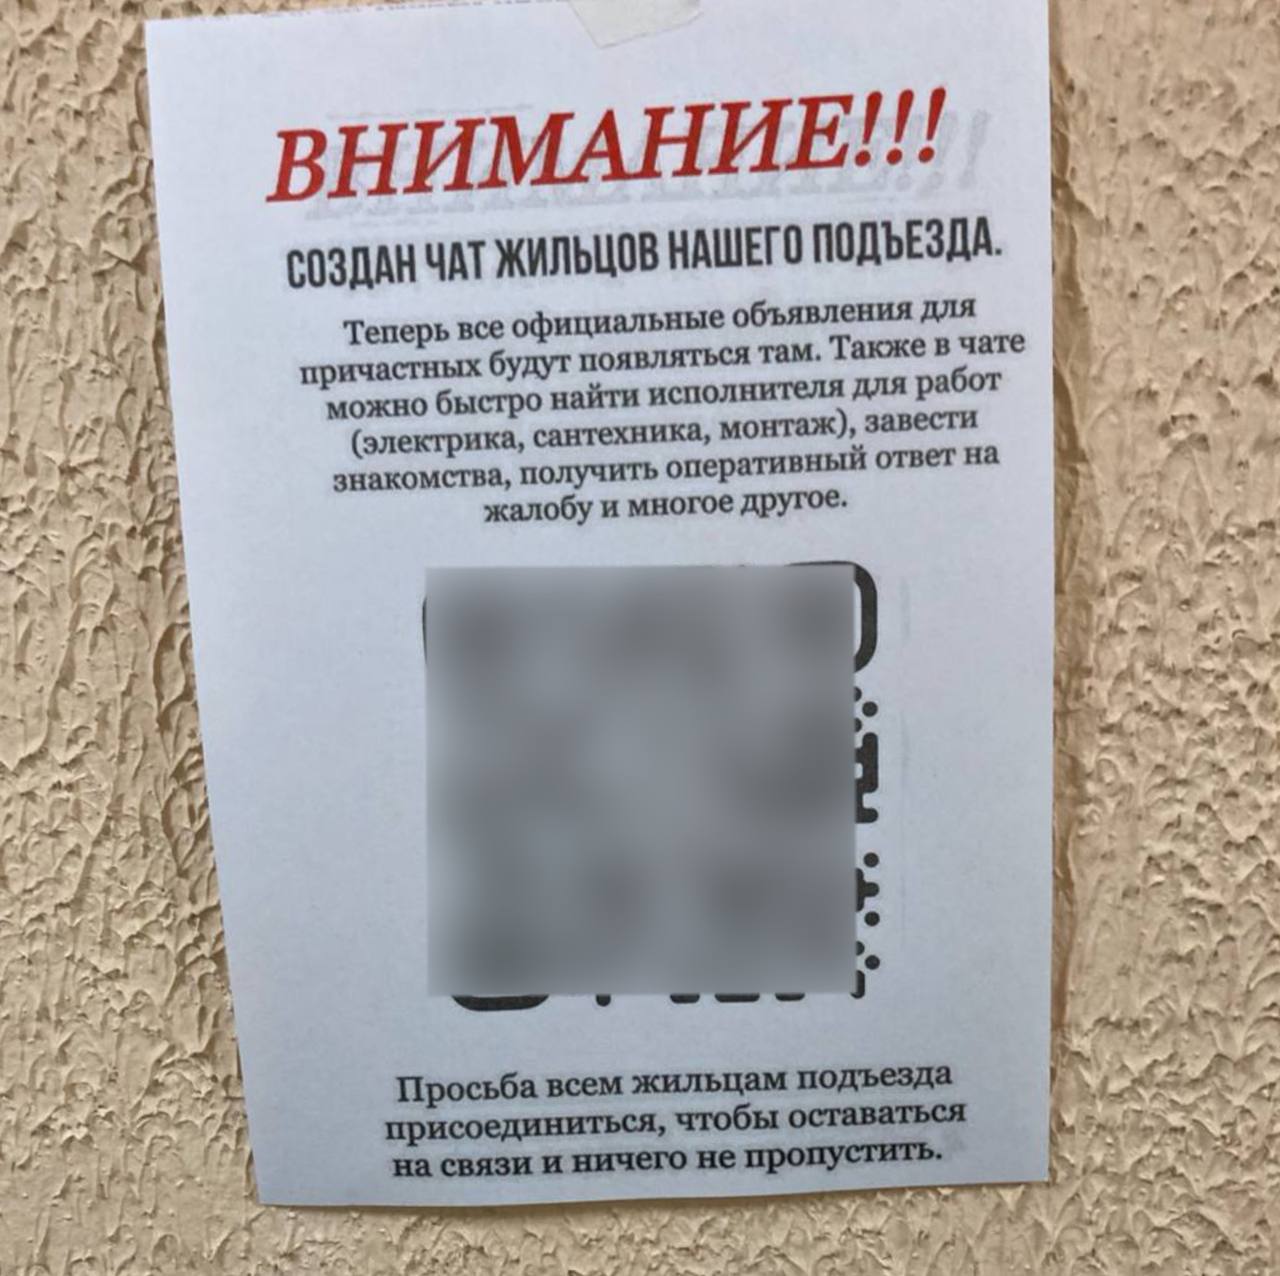
По словам ведущего аналитика Mobile Research Group Эльдара Муртазина, мошенники внедряют вредоносные ссылки в QR-коды, которые размещают на объявлениях и рекламных материалах в общественных местах.

Пользователи, сканируя такие коды, часто не задумываются о возможных последствиях, а Telegram, в свою очередь, не всегда обеспечивает достаточный уровень внутренней защиты.

Механизм атаки подробно описал главный эксперт «Лаборатории Касперского» Сергей Голованов:

«Когда пользователь сканирует вредоносный QR-код, мессенджер открывается и отображает запрос на подключение стороннего устройства. Если включена двухфакторная аутентификация, Telegram попросит ввести соответствующий код. После этого злоумышленники получают доступ ко всем контактам и переписке пользователя, за исключением сообщений в секретных чатах».

Голованов подчеркнул, что мошенники делают ставку на невнимательность и низкий уровень знаний пользователей о цифровой безопасности. Он настоятельно рекомендует активировать двухфакторную аутентификацию в Telegram и тщательно проверять ресурсы, на которые перенаправляет QR-код.

Случаи размещения таких злонамеренных QR-кодов уже зафиксированы в нескольких российских городах, включая Москву, Санкт-Петербург и Вологду.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru