


Мошенники могут угнать учетную запись в Telegram по QR-коду

Мошенники могут угнать учетную запись в Telegram по QR-коду

Мошенники могут угнать учетную запись в Telegram по QR-коду

Злоумышленники могут получать полный доступ к учетным записям пользователей Telegram, используя злонамеренные QR-коды. Этому способствуют невысокий уровень цифровой грамотности пользователей и недостаточная защита мессенджера.

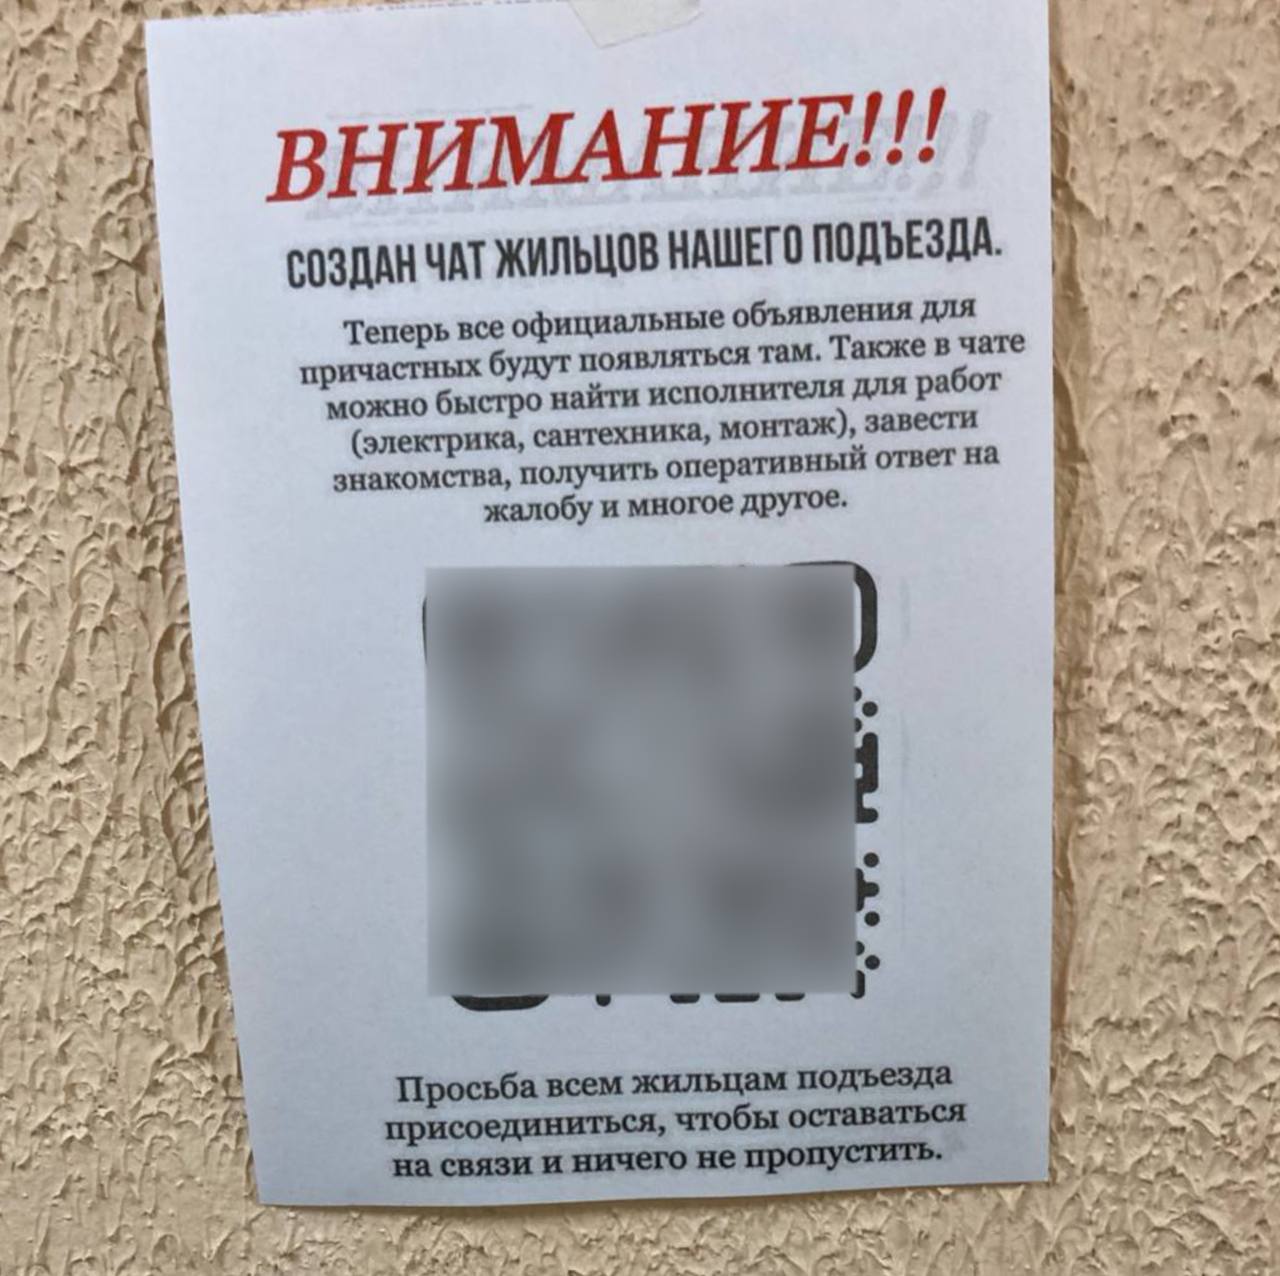
По словам ведущего аналитика Mobile Research Group Эльдара Муртазина, мошенники внедряют вредоносные ссылки в QR-коды, которые размещают на объявлениях и рекламных материалах в общественных местах.

Пользователи, сканируя такие коды, часто не задумываются о возможных последствиях, а Telegram, в свою очередь, не всегда обеспечивает достаточный уровень внутренней защиты.

Механизм атаки подробно описал главный эксперт «Лаборатории Касперского» Сергей Голованов:

«Когда пользователь сканирует вредоносный QR-код, мессенджер открывается и отображает запрос на подключение стороннего устройства. Если включена двухфакторная аутентификация, Telegram попросит ввести соответствующий код. После этого злоумышленники получают доступ ко всем контактам и переписке пользователя, за исключением сообщений в секретных чатах».

Голованов подчеркнул, что мошенники делают ставку на невнимательность и низкий уровень знаний пользователей о цифровой безопасности. Он настоятельно рекомендует активировать двухфакторную аутентификацию в Telegram и тщательно проверять ресурсы, на которые перенаправляет QR-код.

Случаи размещения таких злонамеренных QR-кодов уже зафиксированы в нескольких российских городах, включая Москву, Санкт-Петербург и Вологду.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru