


Сбер обнаружил теневой университет хакеров в даркнете

Сбер обнаружил теневой университет хакеров в даркнете

Сбер обнаружил теневой университет хакеров в даркнете

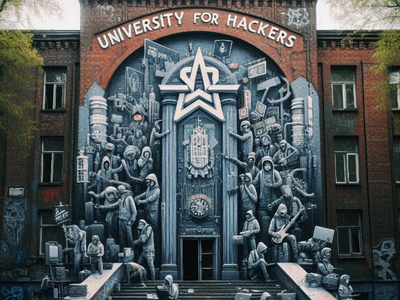
Сотрудники Сбера выявили в даркнете так называемый «теневой университет», где хакеры и мошенники проходят обучение и повышают квалификацию для атак на граждан и компании России.

Заместитель председателя правления Сбербанка Станислав Кузнецов в интервью «РИА Новости» рассказал, что этот «университет» функционирует онлайн и предлагает двухмесячный курс обучения.

Учащимся предоставляются учебные материалы, а по завершении программы они сдают экзамены.

По оценкам Кузнецова, обучение в этом заведении уже прошли около 10 тысяч человек. При этом спрос на обучение превышает возможности «вуза»:

«Желающих было порядка 20 тысяч, то есть там даже существует конкурс», — отметил он.

Возникновение такого учебного заведения стало возможным из-за того, что кибермошенничество превратилось в полноценную экономическую отрасль с огромными оборотами.

Ранее Станислав Кузнецов оценивал общий ущерб российских компаний от киберпреступности в 2024 году в 1 триллион рублей, четверть из которых составили доходы телефонных мошенников.

Кузнецов также обратил внимание на тенденцию к расширению деятельности киберпреступников за пределы России. По его словам, эксперты Сбера зафиксировали рост спроса на специалистов, владеющих европейскими языками, особенно из стран Восточной Европы, включая страны Балтии.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru