


МТС Web Services оценила российский ИТ-рынок в 3,3 трлн рублей

МТС Web Services оценила российский ИТ-рынок в 3,3 трлн рублей

МТС Web Services оценила российский ИТ-рынок в 3,3 трлн рублей

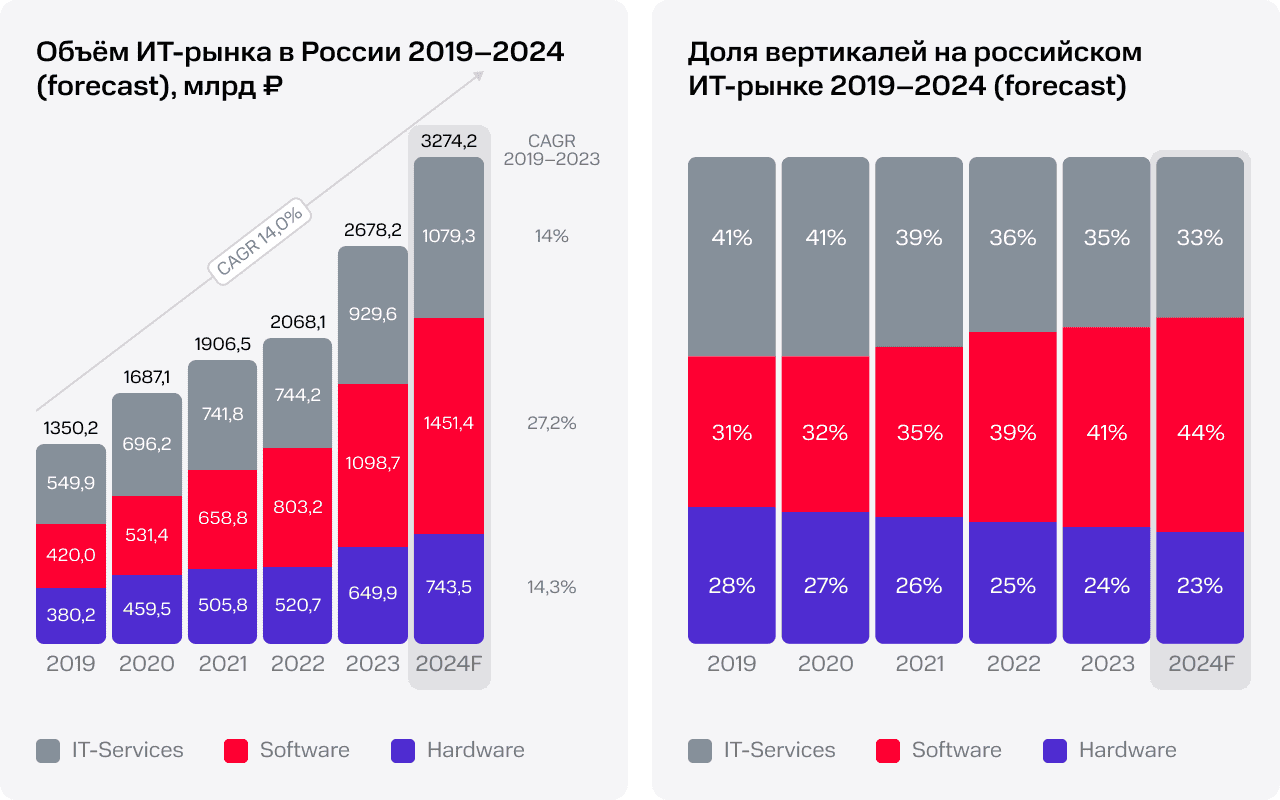
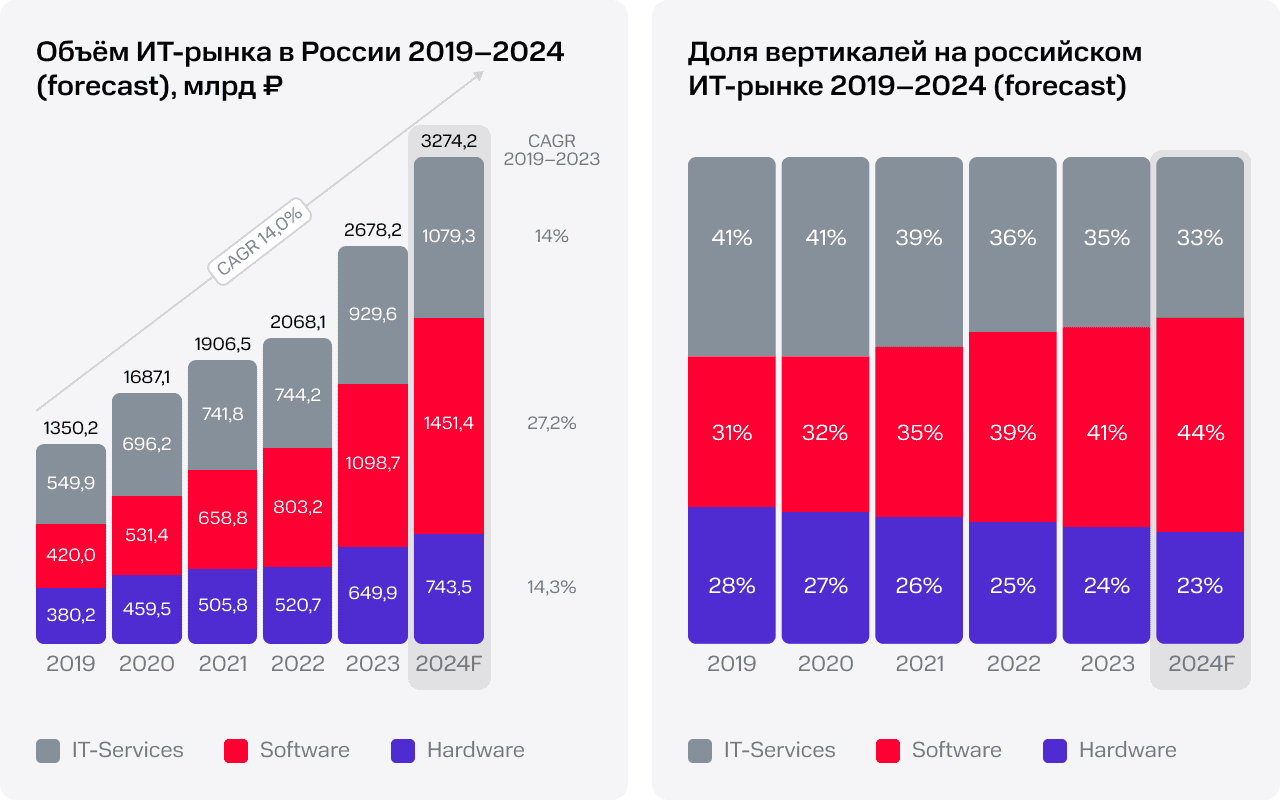
Объем российского ИT-рынка по итогам 2024 года составил 3,3 трлн рублей, что на 22% больше показателя 2023 года. Такая оценка содержится в исследовании «Перспективы ИT-рынка 2024», подготовленном компанией МТС Web Services (MWS).

Как отмечают авторы исследования, последние 5 лет российский ИТ-рынок рос существенно быстрее мирового — в среднем на 19% в год против 8% в мире. Это обусловлено, однако, меньшей зрелостью отечественного рынка.

Крупнейшим сегментом российского ИТ-рынка является ПО — 1,5 трлн рублей в денежном выражении или 44,3% всего рынка. Годом раннее объем российского софтверного рынка составил 1,1 трлн рублей с 41% от всего ИТ-рынка.

И в целом в течение пяти лет данный сегмент был самым быстрорастущим — 27% в среднем за год. Это вдвое выше, чем в сегментах ИТ-сервисов и аппаратных средств.

На втором месте оказался сегмент ИТ-услуг с 1,1 трлн рублей против 930 млрд рублей в 2023 году. На оборудование пришлось 743,5 млрд рублей, в 2023 году — 649,9 млрд рублей.

Вместе с тем темпы роста рынка облачных сервисов в MWS оценили в 32% — 168 млрд рублей в 2024 году против 127 в 2023-м. Основную массу по-прежнему занимают сервисы класса инфраструктура как сервис (IaaS) — 83%.

Рынок информационной безопасности MWS оценила в 600 млрд рублей против 453,4 млрд рублей в 2023 году. Основная часть рынка приходится на ПО — 273,6 млрд рублей. Услуги в области ИБ аналитики оценила в 206,6 млрд рублей, а сегмент аппаратного обеспечения — в 206,6 млрд рублей.

Надо отметить, что сами ИБ-компании высказывают более консервативные оценки. Так, коммерческий директор Positive Technologies Владимир Клявин считает, что темпы роста ИБ-рынка России не превысят 15%. Он связывает снижение темпов роста с секвестром бюджетов.


«Компании-разработчики и поставщики ИТ-решений в общей массе успешно адаптировались к новой рыночной реальности. Активно развиваются собственные платформенные решения, заключаются стратегические партнёрства, в том числе с дружественными зарубежными вендорами, а также ИТ-компании активно планируют выход на IPO», — отметил Игорь Зарубинский, вице-президент по развитию инфраструктуры МТС.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru