


Взломана система активации Windows и Microsoft Office

Взломана система активации Windows и Microsoft Office

Взломана система активации Windows и Microsoft Office

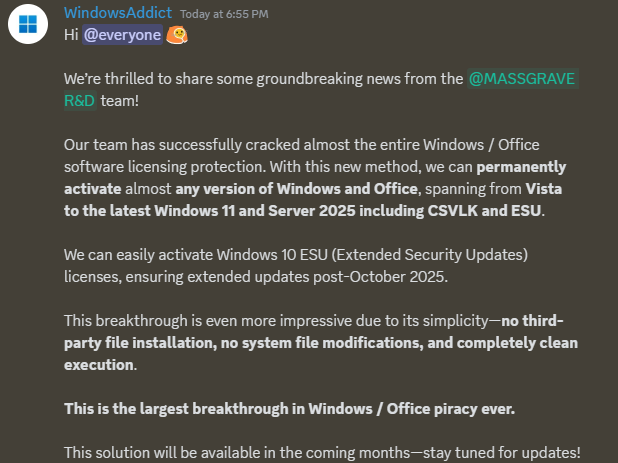
Кибергруппировка Massgrave заявила о взломе механизма активации продуктов Microsoft, включая корпоративные лицензии с возможностью активации расширенных обновлений безопасности (Extended Security Updates program — ESU).

В итоге соответствующий эксплойт позволяет без ограничений использовать программные продукты.

Группировка объявила о «самом большом прорыве в пиратстве Windows и MS Office в истории» в соцсети X (бывший Twitter). Метод, разработанный Massgrave, не требует использования стороннего ПО, прост и не затрагивает данные и компоненты программных продуктов.


В Massgrave заявили, что их инструментарий позволяет активировать все версии MS Office, а также Windows, начиная с Windows Vista и заканчивая новейшими Windows 11 и Windows Server 2025. Эксплойт позволяет преодолевать как старые методы защиты, использующие привязку к оборудованию, так и новейшие. Хакеры обещают выпустить инструмент обхода активации в открытый доступ в ближайшие месяцы.

Как отметил обозреватель сетевого издания Techspot Альфонсо Маручча, сославшись на обсуждения данного инструментария в соцсетях, у Massgrave пока есть только концепция, которая требует серьезной доработки. И в целом технические подробности о ней пока крайне скудны.

По мнению автора Techspot. инструменты от Massgrave будут наиболее популярны у пользователей, которые продолжают держаться за Windows 10. Их применение позволит им бесплатно получать обновления безопасности после официального окончания технической поддержки от Microsoft.

Альфонсо Маручча также заявил, что Microsoft могла давно исправить механизмы защиты, но не делает этого, поскольку основной доход ей приносят облачные сервисы и инструменты, базирующиеся на генеративном искусственном интеллекте.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru