


Взломана система активации Windows и Microsoft Office

Взломана система активации Windows и Microsoft Office

Взломана система активации Windows и Microsoft Office

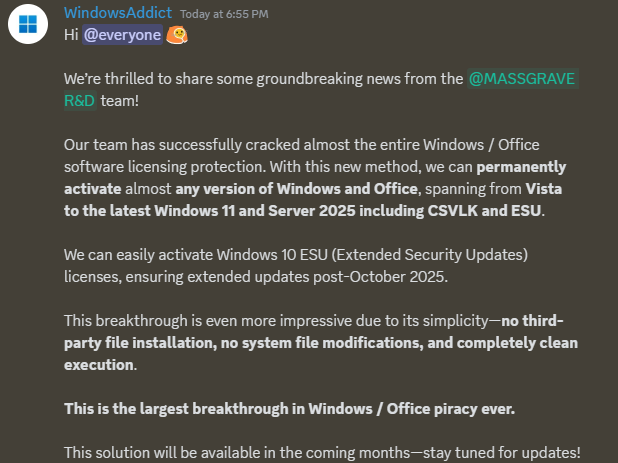
Кибергруппировка Massgrave заявила о взломе механизма активации продуктов Microsoft, включая корпоративные лицензии с возможностью активации расширенных обновлений безопасности (Extended Security Updates program — ESU).

В итоге соответствующий эксплойт позволяет без ограничений использовать программные продукты.

Группировка объявила о «самом большом прорыве в пиратстве Windows и MS Office в истории» в соцсети X (бывший Twitter). Метод, разработанный Massgrave, не требует использования стороннего ПО, прост и не затрагивает данные и компоненты программных продуктов.


В Massgrave заявили, что их инструментарий позволяет активировать все версии MS Office, а также Windows, начиная с Windows Vista и заканчивая новейшими Windows 11 и Windows Server 2025. Эксплойт позволяет преодолевать как старые методы защиты, использующие привязку к оборудованию, так и новейшие. Хакеры обещают выпустить инструмент обхода активации в открытый доступ в ближайшие месяцы.

Как отметил обозреватель сетевого издания Techspot Альфонсо Маручча, сославшись на обсуждения данного инструментария в соцсетях, у Massgrave пока есть только концепция, которая требует серьезной доработки. И в целом технические подробности о ней пока крайне скудны.

По мнению автора Techspot. инструменты от Massgrave будут наиболее популярны у пользователей, которые продолжают держаться за Windows 10. Их применение позволит им бесплатно получать обновления безопасности после официального окончания технической поддержки от Microsoft.

Альфонсо Маручча также заявил, что Microsoft могла давно исправить механизмы защиты, но не делает этого, поскольку основной доход ей приносят облачные сервисы и инструменты, базирующиеся на генеративном искусственном интеллекте.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru