

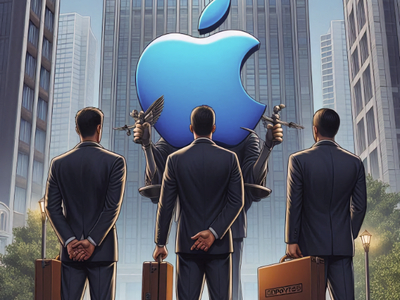

Сотрудники Apple подали иск на компанию за вмешательство в частную жизнь

Сотрудники Apple подали иск на компанию за вмешательство в частную жизнь

Сотрудники Apple подали иск на компанию за вмешательство в частную жизнь

Группа сотрудников Apple подала иск на компанию с обвинениями в шпионаже через личные устройства и учетные записи в iCloud. Соответствующий документ 1 декабря зарегистрировал суд штата Калифорния.

Как сообщает издание Semafor, в исковом заявлении утверждается, что правила внутреннего распорядка Apple прямо противоречат законодательству Калифорнии.

В частности, сотрудники Apple обязаны отказаться от права на неприкосновенность частной жизни. Компания также утверждает, что может «осуществлять физическое, видео— и электронное наблюдение за ними» даже в нерабочее время и после ухода из компании.

Как заявил изданию один из истцов Амар Бхакта, который работал в Apple с 2020 года, компания требовала убрать из его профиля в соцсети LinkedIn упоминания о работе в компании и запретила все публичные выступления на профессиональные темы. По его мнению, данное требование ухудшает его позиции на рынке труда.

«Для сотрудников экосистема Apple — это не огороженный сад, а тюремный двор. Паноптикум, в котором сотрудники, как в рабочее время, так и вне его, находятся под всевидящим оком Apple», — говорится в иске.

Истцы также утверждают, что политика Apple подталкивает сотрудников к объединению работы и дома в цифровом формате таким образом, чтобы компания знала, чем они занимаются помимо своей работы.

Apple требует, чтобы сотрудники использовали для работы только «яблочные» устройства. Большинство сотрудников приобрели личные устройства Apple, к чему их прямо вынудила компания.

Кроме того, сотрудники Apple обязаны использовать личные учетные записи iCloud и соглашаться на использование программного обеспечения, которое дает компании возможность видеть практически все, что происходит на этом устройстве, включая его местоположение в режиме реального времени. Подобного рода жалобы на Apple имели место и раньше.

По оценке автора публикации Рида Альберготти, такая практика характерна не только для Apple, но и для других технологических гигантов. Причем не только в отношении сотрудников, но и обычных пользователей.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru