


На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

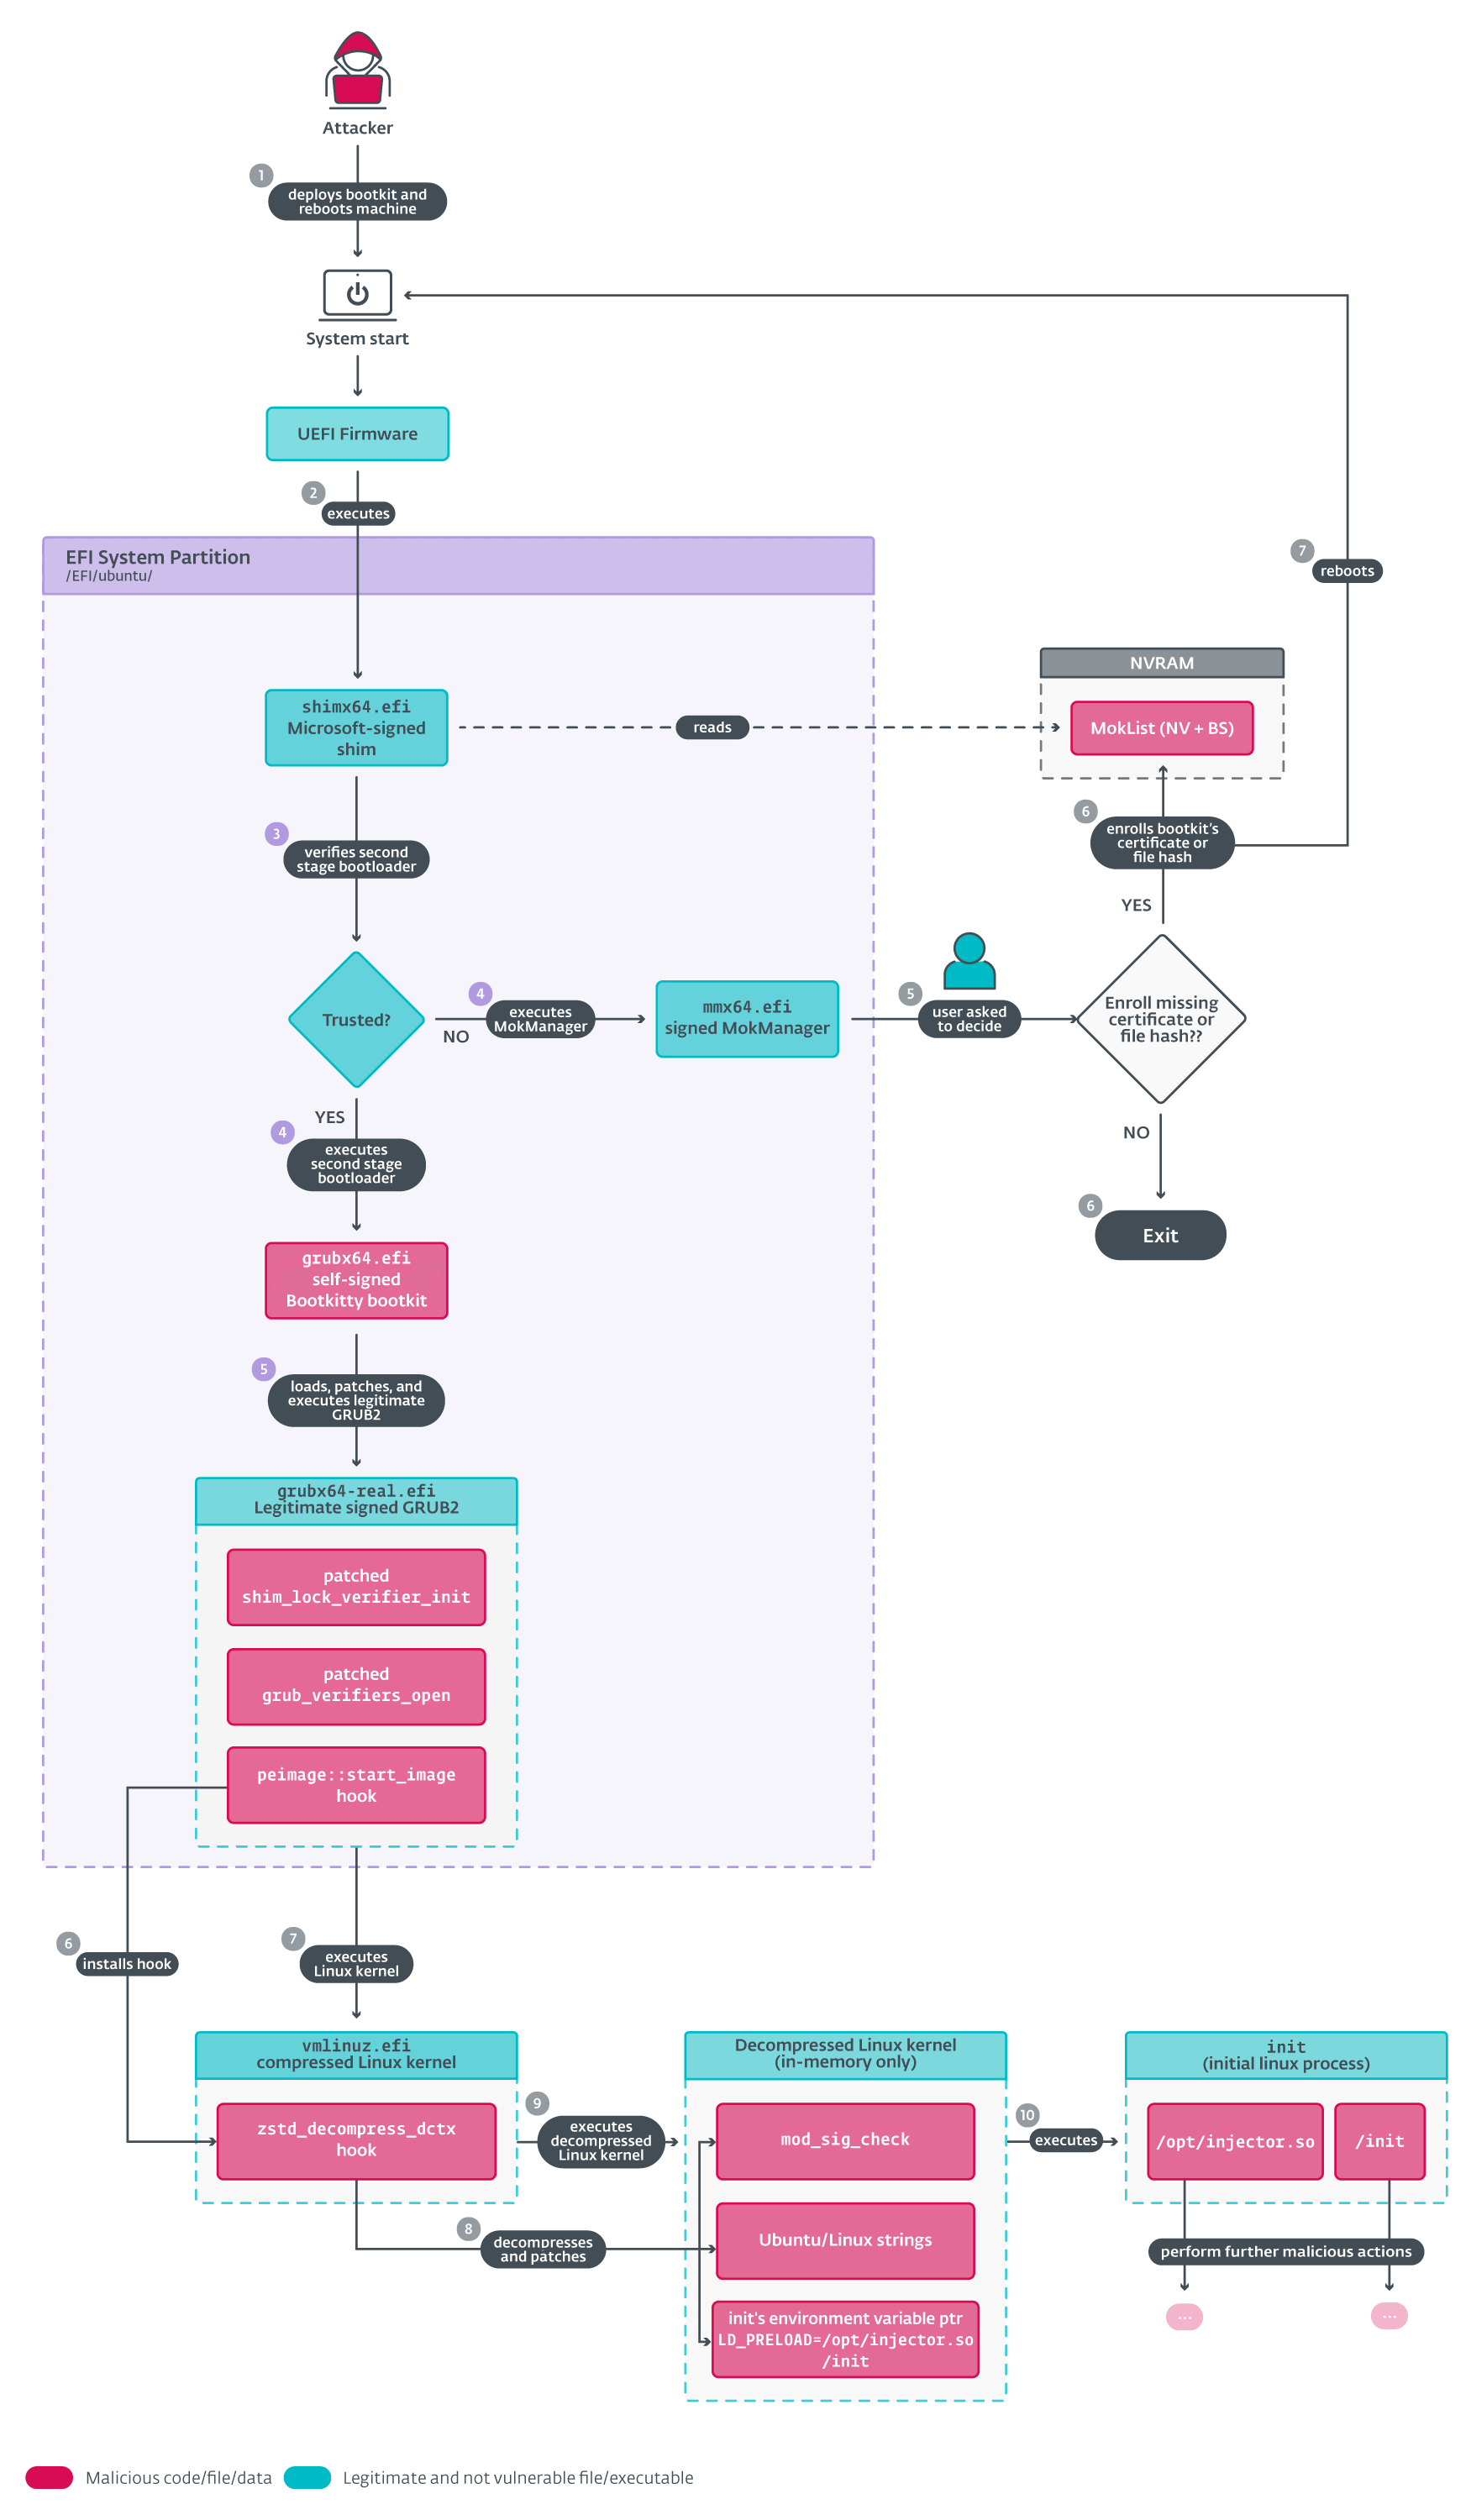
В ходе просмотра ноябрьских загрузок на VirusTotal эксперты ESET обнаружили неизвестное UEFI-приложение. Анализ показал, что это буткит, ориентированный на Linux, а точнее, на некоторые версии Ubuntu.

Файл bootkit.efi (30/72 по состоянию на 27 ноября) содержит множество артефактов, указывающих на пробу пера. Свидетельств использования в атаках Bootkitty, как нарек его создатель, не найдено.

Вредонос подписан самопальным сертификатом, из-за этого его запуск в системах с включенным режимом UEFI Secure Boot невозможен без предварительной установки сертификата, контролируемого автором атаки.

Основными задачами Bootkitty являются обеспечение обхода проверок целостности системы (через перехват функций и патчинг GRUB), а также загрузка файлов ELF (каких именно, установить не удалось) с помощью демона init.


Тот же пользователь загрузил на VirusTotal неподписанный модуль ядра, который аналитики нарекли BCDropper. Этот компонент отвечает за развертывание ELF-бинарника, который загружает еще один модуль ядра после запуска системы.

В строках кода BCDropper было обнаружено имя BlackCat — так себя именует создатель Bootkitty. Признаков его связи с кибергруппой, стоящей за шифровальщиком ALPHV/BlackCat, не обнаружено.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru