


На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

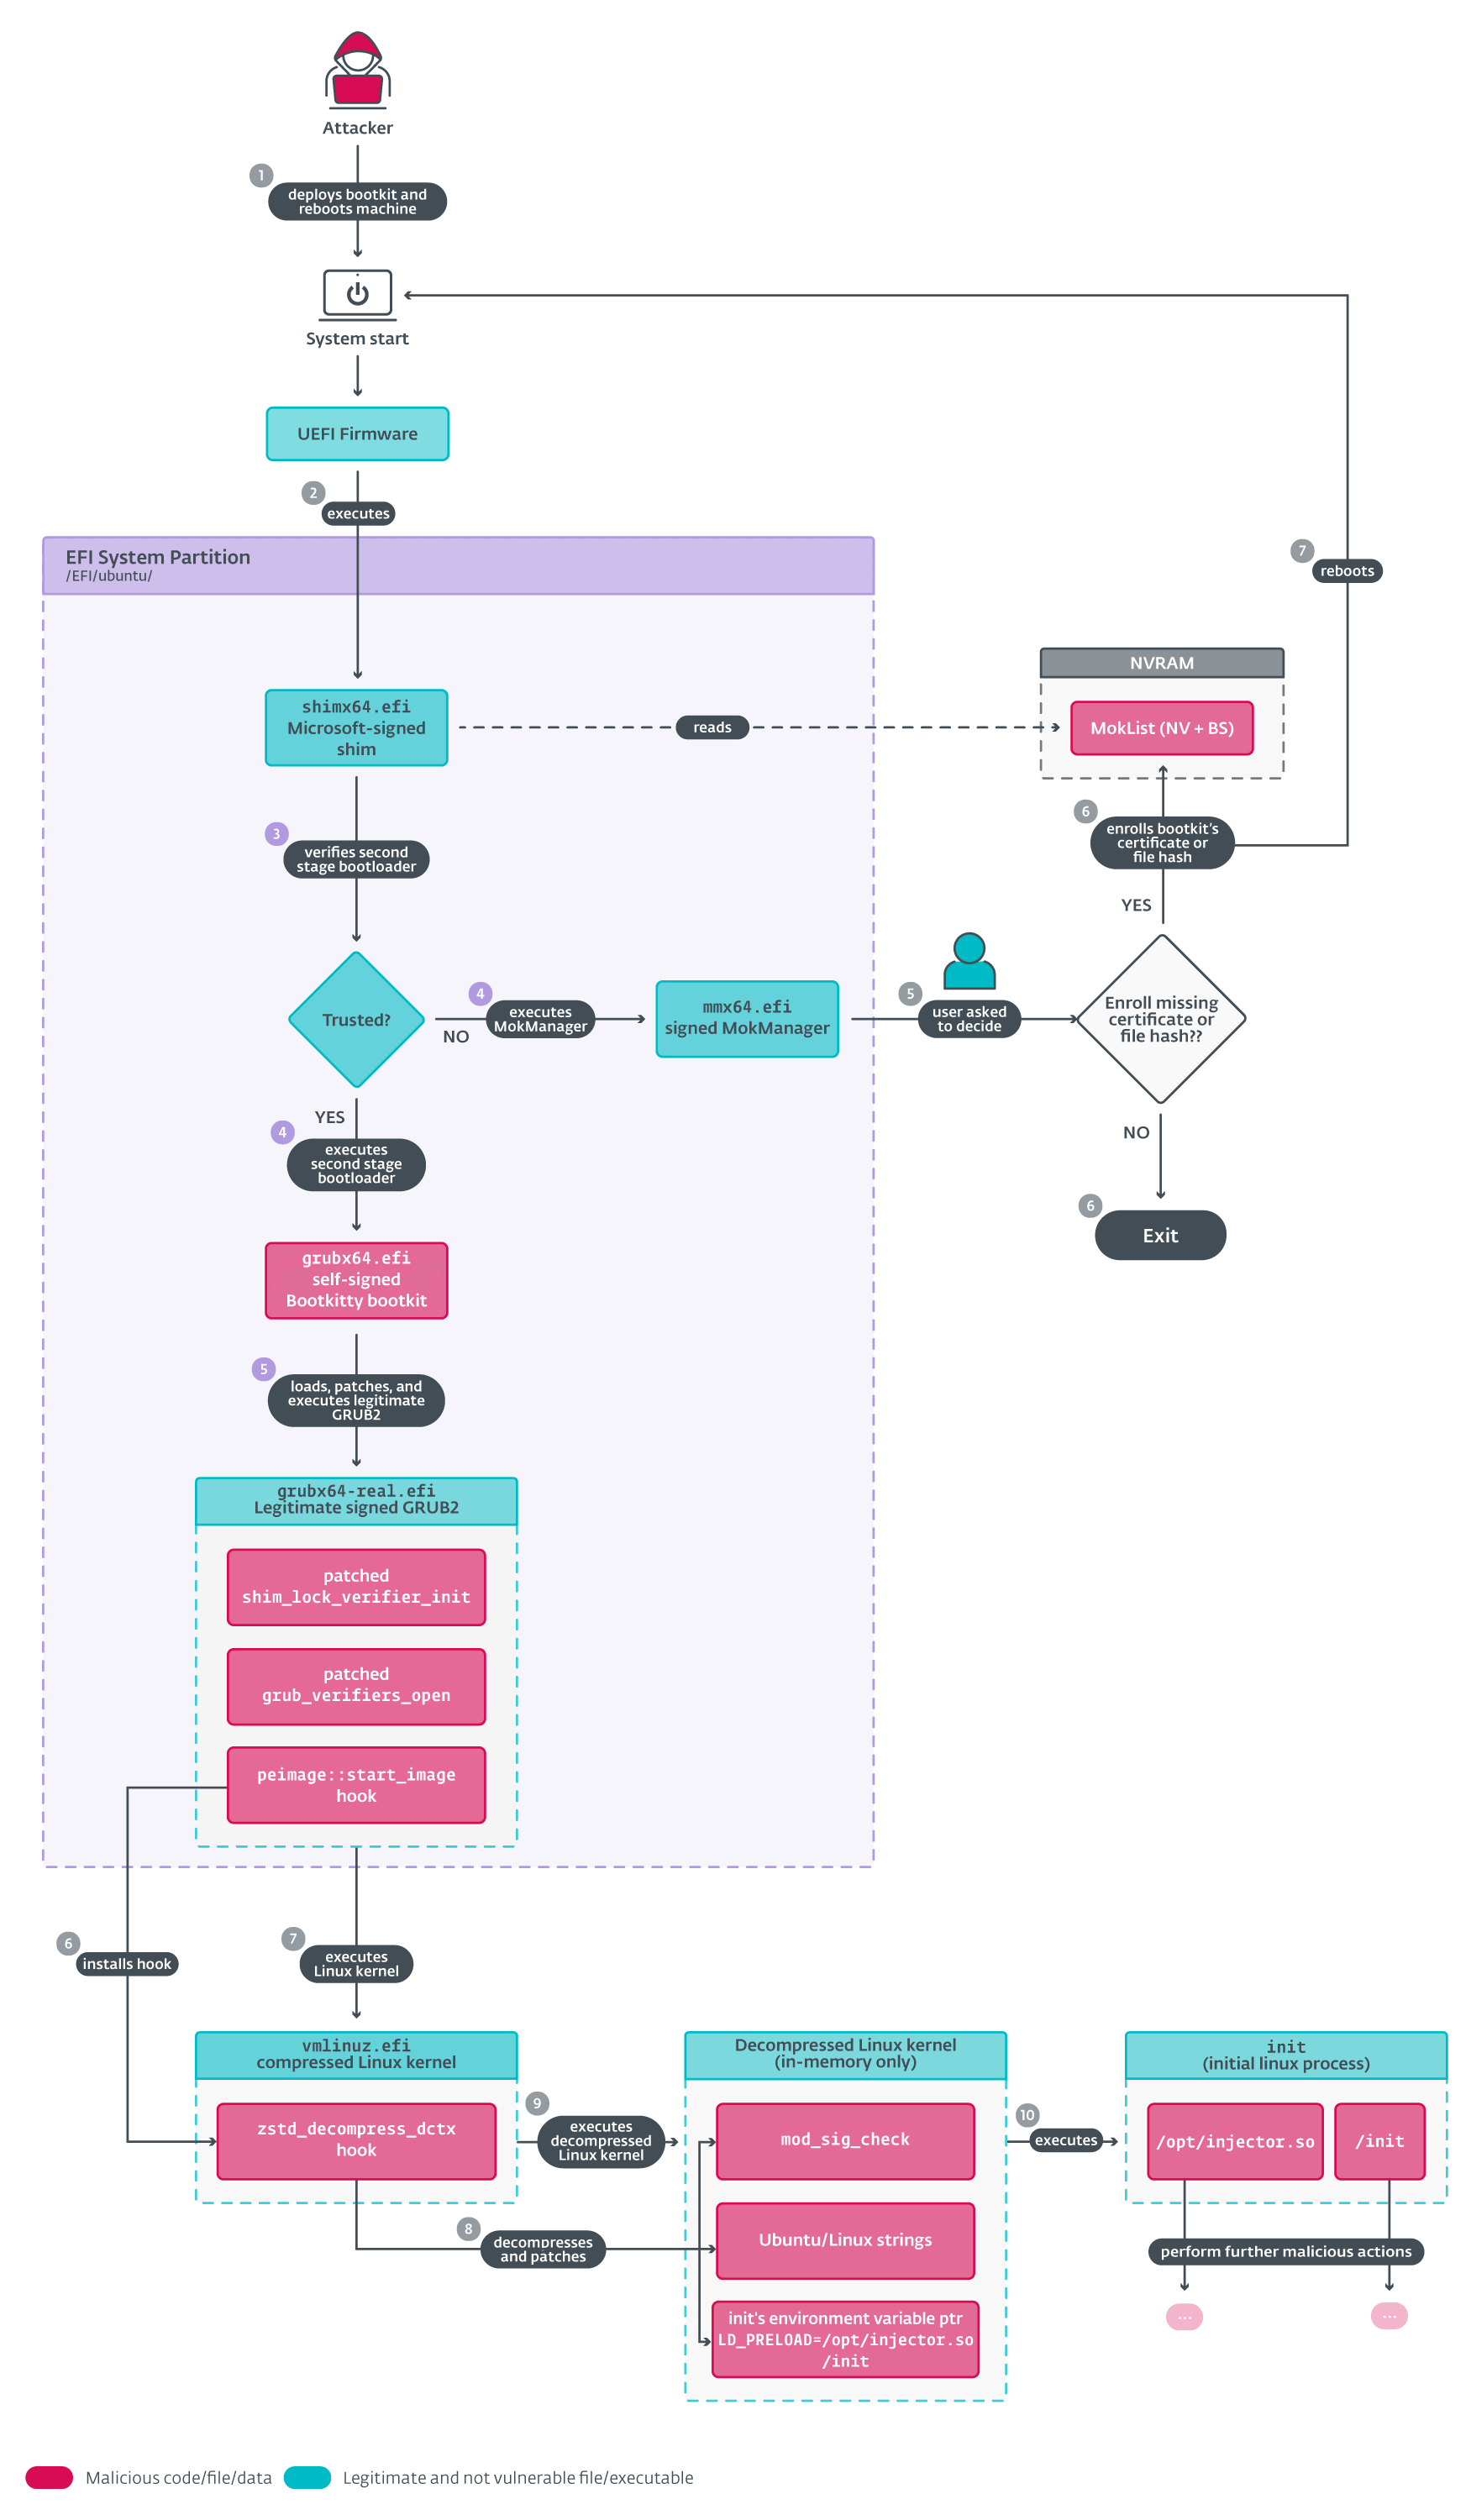
В ходе просмотра ноябрьских загрузок на VirusTotal эксперты ESET обнаружили неизвестное UEFI-приложение. Анализ показал, что это буткит, ориентированный на Linux, а точнее, на некоторые версии Ubuntu.

Файл bootkit.efi (30/72 по состоянию на 27 ноября) содержит множество артефактов, указывающих на пробу пера. Свидетельств использования в атаках Bootkitty, как нарек его создатель, не найдено.

Вредонос подписан самопальным сертификатом, из-за этого его запуск в системах с включенным режимом UEFI Secure Boot невозможен без предварительной установки сертификата, контролируемого автором атаки.

Основными задачами Bootkitty являются обеспечение обхода проверок целостности системы (через перехват функций и патчинг GRUB), а также загрузка файлов ELF (каких именно, установить не удалось) с помощью демона init.


Тот же пользователь загрузил на VirusTotal неподписанный модуль ядра, который аналитики нарекли BCDropper. Этот компонент отвечает за развертывание ELF-бинарника, который загружает еще один модуль ядра после запуска системы.

В строках кода BCDropper было обнаружено имя BlackCat — так себя именует создатель Bootkitty. Признаков его связи с кибергруппой, стоящей за шифровальщиком ALPHV/BlackCat, не обнаружено.

Подпишитесь на новости

Яндекс Диск вернул доступ к 99,55% данных пользователей

Яндекс восстановил доступ к 99,55% данных на «Яндекс Диске». По словам корпорации от 19 ноября, все ключевые функции сервиса снова работают: автозагрузка фотографий со смартфонов, скачивание файлов и папок архивом, а также воспроизведение видео.

В сообщении «Яндекса» подчёркивается, что восстановительные работы продолжаются.

Если файл пока не открывается или не скачивается, это не означает, что он утрачен. По вопросам доступа к конкретным файлам компания предлагает обращаться в техническую поддержку «Диска».

Команда также продолжает распределять вычислительные ресурсы по новым локациям в разных регионах России. Это необходимо для стабильной и отказоустойчивой работы сервиса. Количество таких локаций увеличивается.

Срок завершения восстановления оставшихся данных в сообщении не указан.

RSS: Новости на портале Anti-Malware.ru