


На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

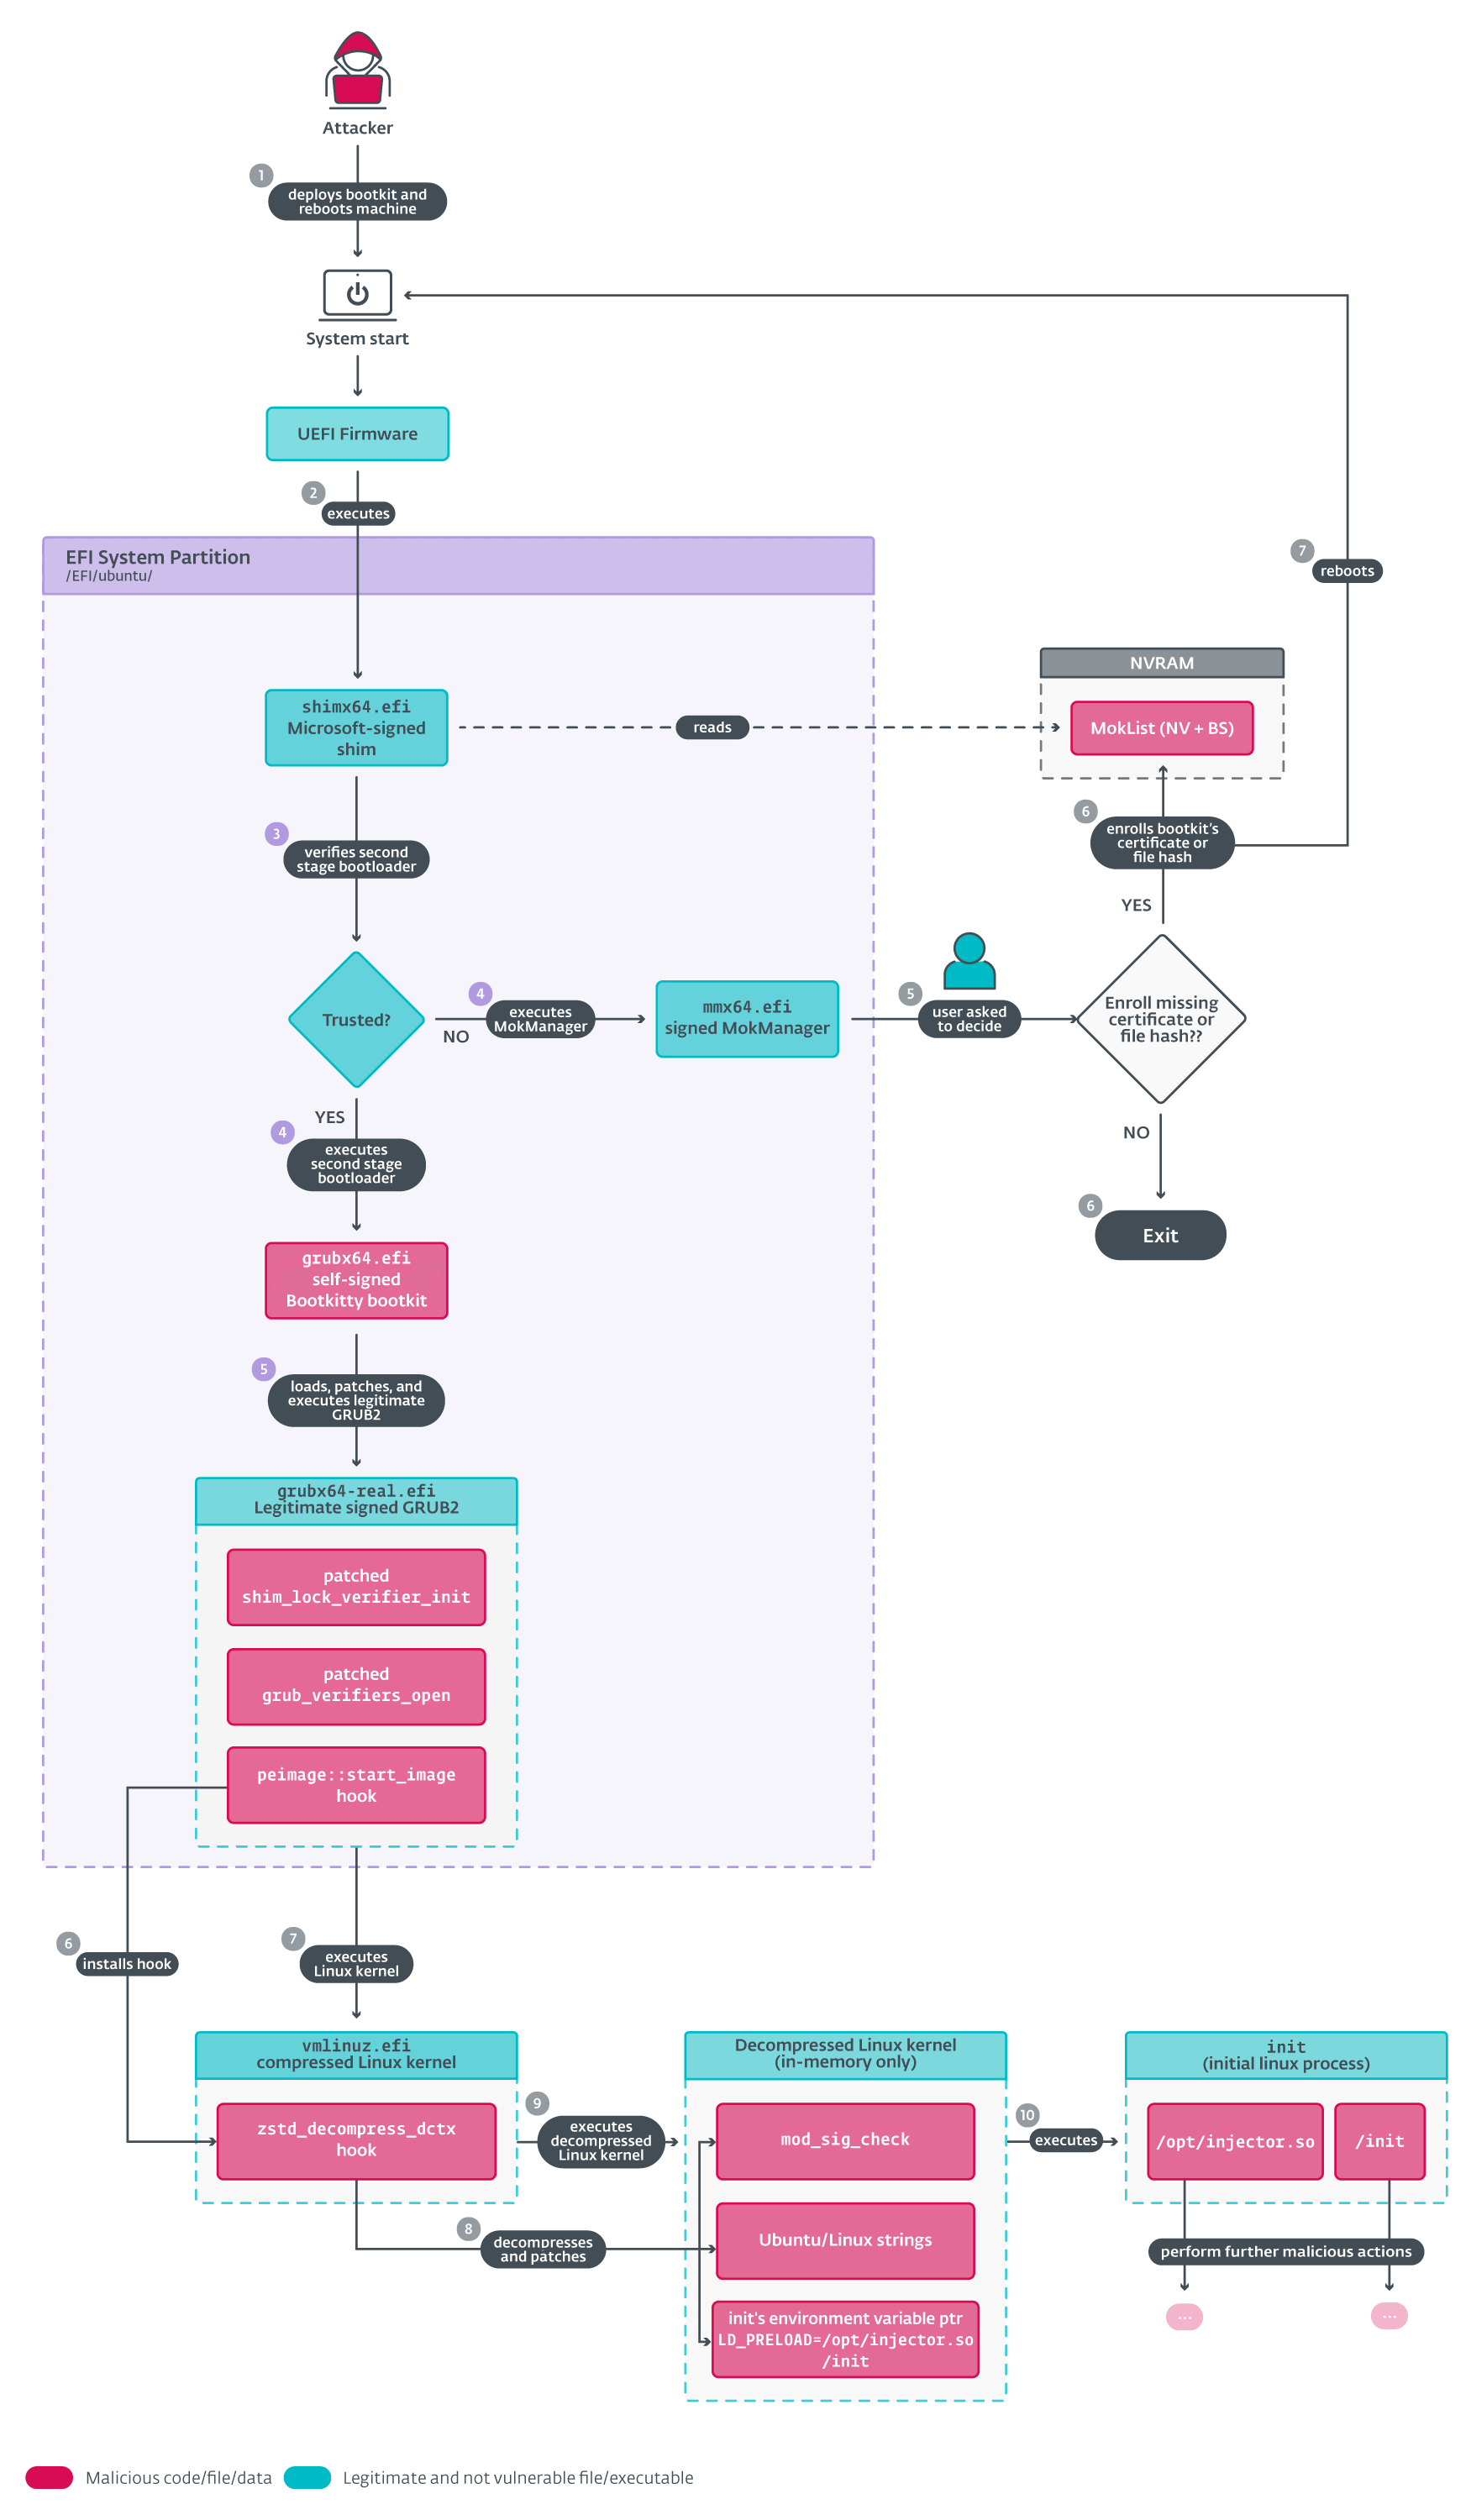
В ходе просмотра ноябрьских загрузок на VirusTotal эксперты ESET обнаружили неизвестное UEFI-приложение. Анализ показал, что это буткит, ориентированный на Linux, а точнее, на некоторые версии Ubuntu.

Файл bootkit.efi (30/72 по состоянию на 27 ноября) содержит множество артефактов, указывающих на пробу пера. Свидетельств использования в атаках Bootkitty, как нарек его создатель, не найдено.

Вредонос подписан самопальным сертификатом, из-за этого его запуск в системах с включенным режимом UEFI Secure Boot невозможен без предварительной установки сертификата, контролируемого автором атаки.

Основными задачами Bootkitty являются обеспечение обхода проверок целостности системы (через перехват функций и патчинг GRUB), а также загрузка файлов ELF (каких именно, установить не удалось) с помощью демона init.


Тот же пользователь загрузил на VirusTotal неподписанный модуль ядра, который аналитики нарекли BCDropper. Этот компонент отвечает за развертывание ELF-бинарника, который загружает еще один модуль ядра после запуска системы.

В строках кода BCDropper было обнаружено имя BlackCat — так себя именует создатель Bootkitty. Признаков его связи с кибергруппой, стоящей за шифровальщиком ALPHV/BlackCat, не обнаружено.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru