


На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

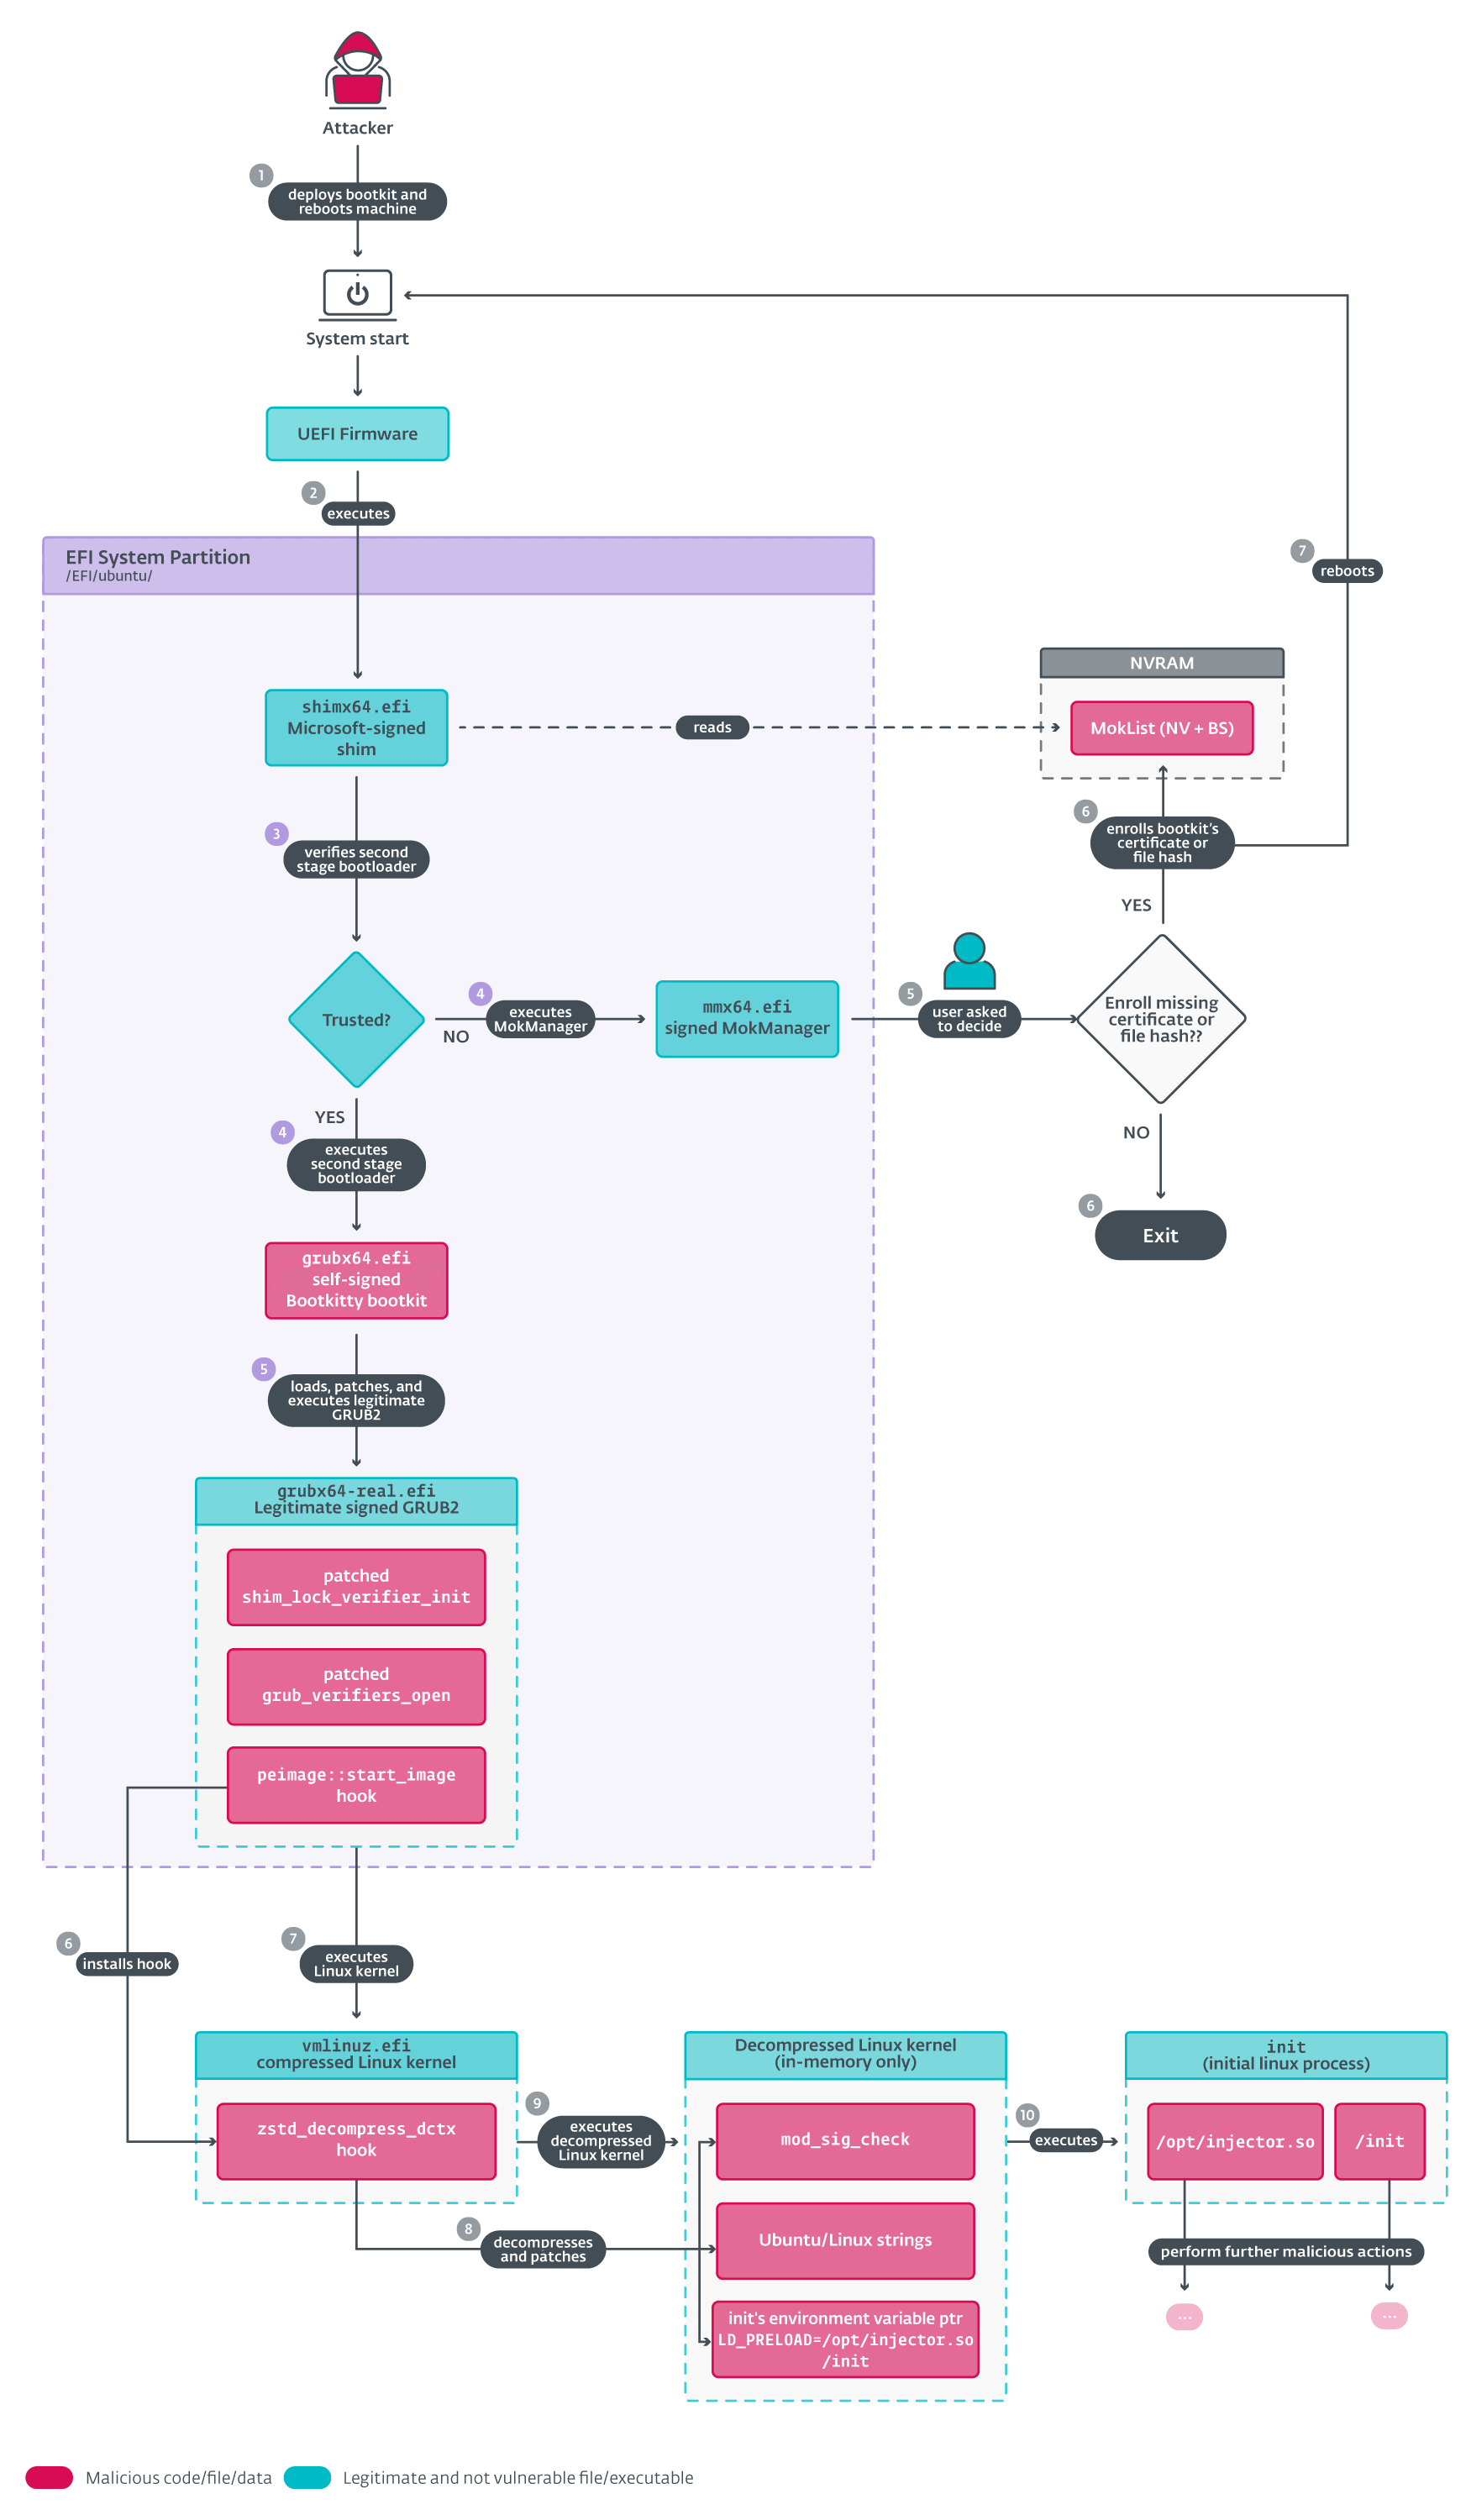
В ходе просмотра ноябрьских загрузок на VirusTotal эксперты ESET обнаружили неизвестное UEFI-приложение. Анализ показал, что это буткит, ориентированный на Linux, а точнее, на некоторые версии Ubuntu.

Файл bootkit.efi (30/72 по состоянию на 27 ноября) содержит множество артефактов, указывающих на пробу пера. Свидетельств использования в атаках Bootkitty, как нарек его создатель, не найдено.

Вредонос подписан самопальным сертификатом, из-за этого его запуск в системах с включенным режимом UEFI Secure Boot невозможен без предварительной установки сертификата, контролируемого автором атаки.

Основными задачами Bootkitty являются обеспечение обхода проверок целостности системы (через перехват функций и патчинг GRUB), а также загрузка файлов ELF (каких именно, установить не удалось) с помощью демона init.


Тот же пользователь загрузил на VirusTotal неподписанный модуль ядра, который аналитики нарекли BCDropper. Этот компонент отвечает за развертывание ELF-бинарника, который загружает еще один модуль ядра после запуска системы.

В строках кода BCDropper было обнаружено имя BlackCat — так себя именует создатель Bootkitty. Признаков его связи с кибергруппой, стоящей за шифровальщиком ALPHV/BlackCat, не обнаружено.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru