


Новая ИИ-модель копирует собеседника путем проведения опроса

Новая ИИ-модель копирует собеседника путем проведения опроса

Новая ИИ-модель копирует собеседника путем проведения опроса

Исследователи из трех американских университетов и команды Google DeepMind создали модель генеративного ИИ, способную после двухчасового аудиоинтервью сымитировать личность и поведение собеседника с точностью до 85%.

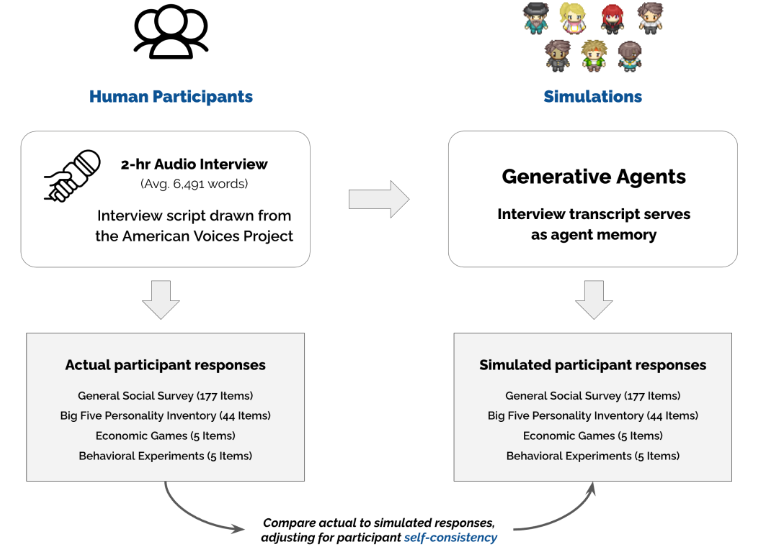
В контрольную выборку вошли 1052 добровольца разного возраста, пола, образования, достатка, национальности, вероисповедания и политических взглядов. Для всех были созданы индивидуальные программы-агенты одинаковой архитектуры.

Разработанный сценарий бесед включал обычные для социологических исследований вопросы, тесты «Большая пятерка» для построения модели личности, пять экономических игр («Диктатор», «Общественное благо» и проч.) и поведенческую анкету, составленную в ходе недавних экспериментов с большими языковыми моделями (БЯМ, LLM).

Ответы испытуемых сохранялись в памяти для использования в качестве контекста. Спустя две недели добровольцам предложили пройти тот же опрос, и LLM смогла предугадать их реплики с точностью до 85%.


По мнению авторов исследования, их метод создания цифровых двойников — хорошее подспорье в изучении индивидуального и коллективного поведения. Полученные результаты также можно использовать в социологии и для выработки политических решений.

К сожалению, совершенствование ИИ-технологий — палка о двух концах. Попав в руки злоумышленников, подобный инструмент позволит создавать еще более убедительные дипфейки, чтобы вводить в заблуждение интернет-пользователей с корыстной либо иной неблаговидной целью.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru