


Операторы AV Killer используют драйвер Avast для отключения защитного софта

Операторы AV Killer используют драйвер Avast для отключения защитного софта

Операторы AV Killer используют драйвер Avast для отключения защитного софта

В новой кампании киберпреступники используют старую версию легитимного антируткит-драйвера Avast для отключения защитных программ, ухода от детектирования и получения контроля над системой.

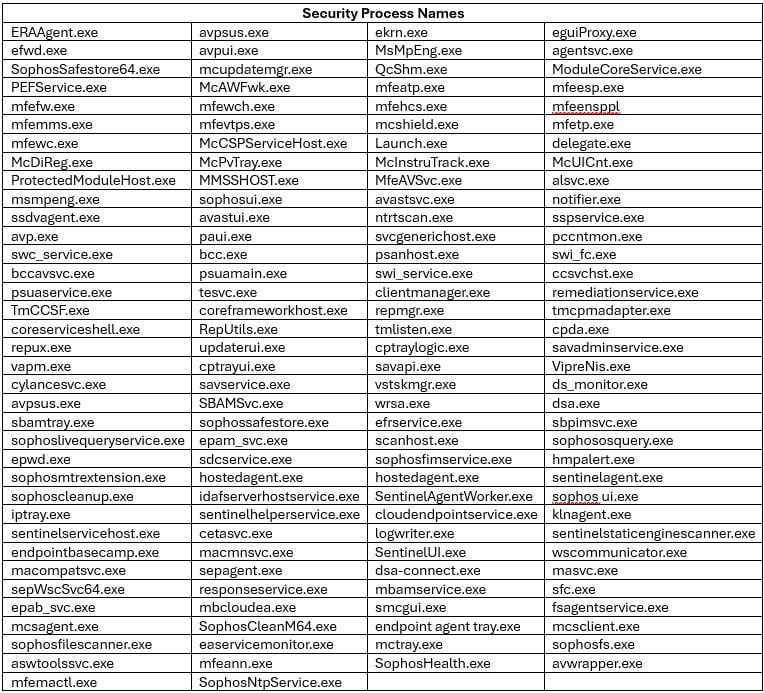
В этих атаках участвует один из вариантов вредоносной программы AV Killer. Последняя содержит жёстко запрограммированный список из 142 имён антивирусных процессов.

Поскольку упомянутый драйвер Avast работает на уровне ядра, злоумышленники получают доступ к критически важным компонентам операционной системы. Например, что при желании вредонос может завершать практически любые процессы.

Как отмечают обратившие внимание на атаки AV Killer специалисты компании Trellix, операторы зловреда задействуют хорошо известную технику BYOVD (Bring Your Own Vulnerable Driver — приноси собственный уязвимый драйвер).

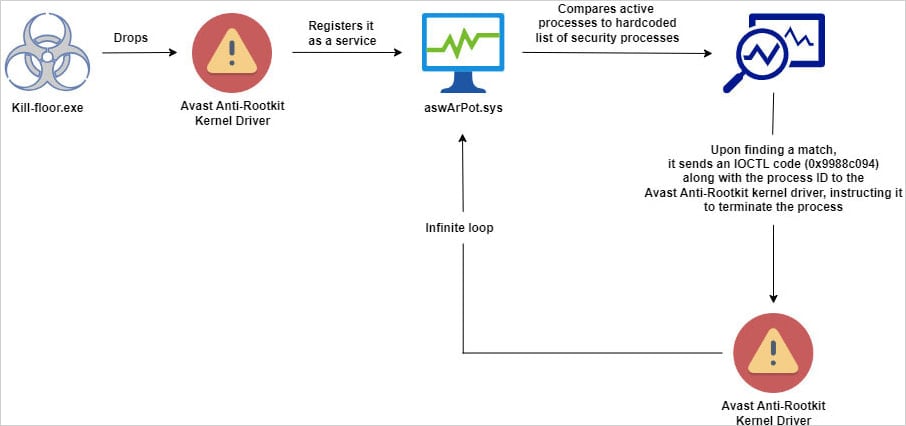
Попав в систему, файл AV Killer с именем kill-floor.exe устанавливает заранее уязвимый драйвер уровня ядра — ntfs.bin (помещается в директорию пользователя по умолчанию).

После этого вредоносная программа создаёт службу aswArPot.sys с помощью Service Control (sc.exe) и регистрирует сам драйвер.


Как мы уже отмечали, у AV Killer есть жёстко заданный в коде список из 142 процессов, который сверяется со снепшотом активных процессов. Согласно отчёту Trellix этот список выглядит так:

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru