


Новый инфостилер Glove обходит шифрование cookies в Chrome

Новый инфостилер Glove обходит шифрование cookies в Chrome

Новый инфостилер Glove обходит шифрование cookies в Chrome

Glove — новая вредоносная программа, которую авторы научили обходить привязанное к софту шифрование, недавно добавленное в Google Chrome. Цель «перчатки» в системе — выкрасть пользовательские данные.

Первыми на киберугрозу обратили внимание специалисты компании Gen Digital. Изучая фишинговую кампанию, исследователи наткнулись на Glove.

По словам экспертов, новый вредонос относительно прост в исполнении, содержит минимальное количество защитных механизмов и обфускации. Всё это указывает на то, что Glove пока находится в стадии разработки.

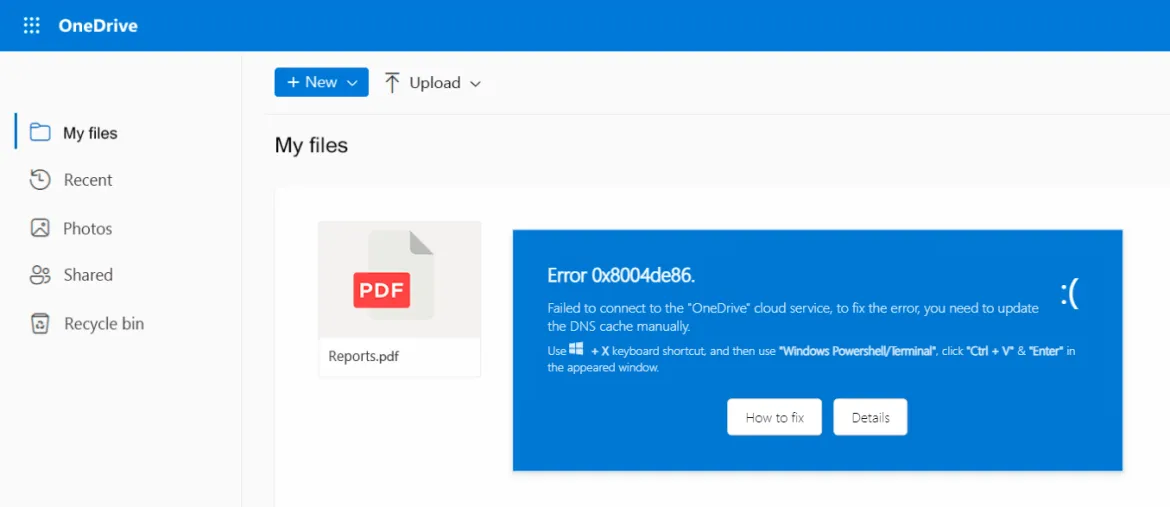
Операторы зловреда используют методы социальной инженерии, напоминающие те, что уже применялись в кампании ClickFix: жертву обманом заставляли установить в систему инфостилер с помощью фейковых окон с ошибкой и приатаченного к письмам HTML-вложения.


Чтобы добраться до учётных данных, сохранённых в Chromium-браузерах, Glove обходит недавно представленное шифрование, привязанное к софту (App-Bound Encryption).

Для этого вредонос задействует метод, описанный в прошлом месяце исследователем в области кибербезопасности Александром Хагенахом. Суть заключается в использовании вспомогательного модуля, который подтягивает службу Chrome в Windows — COM-based IElevator (работает с правами SYSTEM).

Таким способом Glove вытаскивает и расшифровывает ключи App-Bound Encryption. Однако есть нюанс: инфостилеру сначала надо получить на устройстве права локального администратора.

Попав в систему, Glove пытается вытащить cookies, данные криптовалютных кошельков, сессионные токены и пароли из браузеров и имейл-клиентов.

Подпишитесь на новости

Дипфейк за $5: поддельные видео для атак на бизнес резко подешевели

Мошенникам стало дешевле изображать чужого начальника. За последние два года стоимость создания дипфейков для атак на компании снизилась примерно в 100 раз: минута убедительного поддельного видео может обходиться всего в $5 вместо прежних нескольких сотен долларов.

О снижении цен рассказали «Известия». На теневых площадках также предлагают готовые шаблоны, которые позволяют дополнительно сократить расходы.

У бизнеса такая статистика должна вызывать тревогу: чем дешевле подделка, тем ниже порог входа в мошенничество. Знакомое лицо на экране всё труднее считать доказательством того, что с вами действительно разговаривает коллега или руководитель.

Особенно опасно сочетание узнаваемого человека и срочного поручения: перевести деньги, передать документы, сообщить данные для входа. В такой ситуации убедительная картинка помогает продавить доверие, а спешка — обойти привычные проверки.

Финансовые поручения нужно подтверждать по независимому, заранее известному каналу, советуют эксперты. Перезвонить настоящему руководителю выйдет дешевле.

RSS: Новости на портале Anti-Malware.ru