


НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

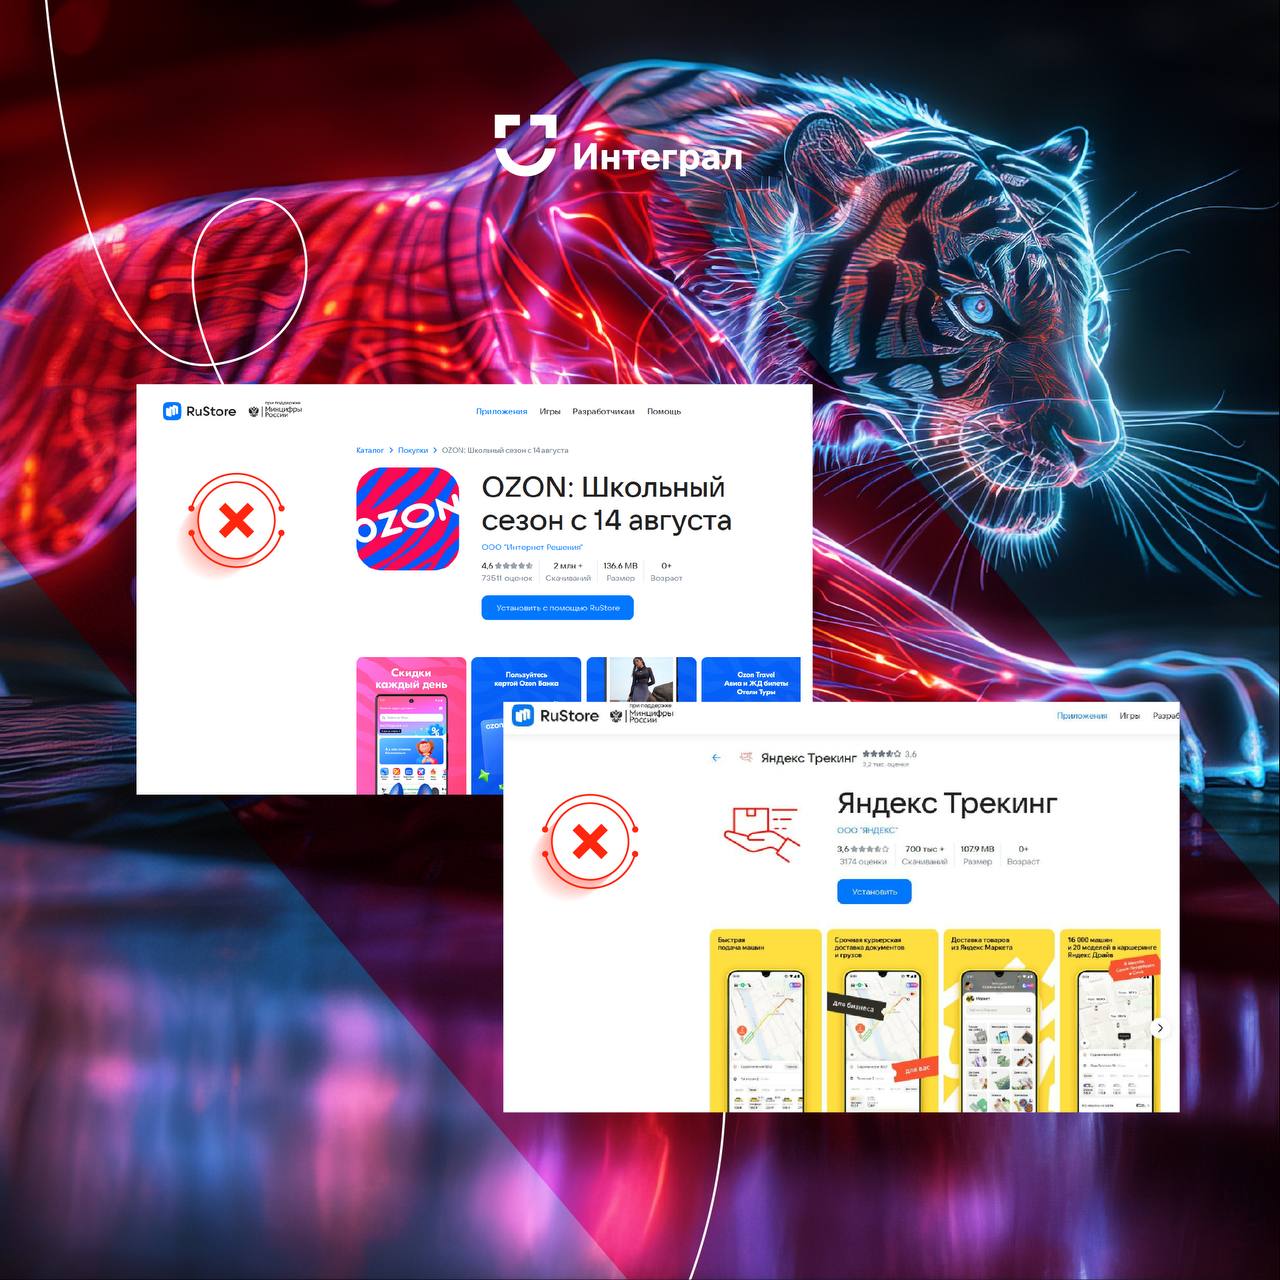
ФГБУ «НИИ Интеграл» предупредил о новой фишинговой схеме. Злоумышленники через поддельные странички, имитирующие магазин приложений RuStore, распространяют фальшивые приложения «Озон» и «Яндекс», содержащие троянец BankBot.

О новой схеме «НИИ Интеграл» сообщил в официальном телеграм-канале. Ссылки на поддельные странички злоумышленники распространяют через сообщения в мессенджерах и по электронной почте.

При открытии ссылки пользователь попадает на страницу поддельного приложения. Чаще всего злоумышленники маскируют зловреды под приложения от «Озона» и «Яндекса».

По данным департамента Fraud Protection компании F.A.C.C.T., которые эксперты сообщили «Известиям», чаще всего (в 27%) злоумышленники включают зловреды в мобильные приложения операторов связи.

Популярна также маскировка под приложения для оплаты коммунальных услуг (21%), для доступа к данным медицинской системы ЕМИАС (17%), средства безопасности (9%). Поддельные банковские приложения занимают ничтожно малую долю.

Как особо отметили в «НИИ Интеграл», организаторы кампании используют средства обхода антифишинговых систем. В частности, злоумышленники используют автоматически сгенерированные длинные названия каталогов, без которых контент на страничках не отображается.

Целью злоумышленников является заражение устройств троянцем BankBot. Это вредоносное приложение не раз пытались распространять через Google Play. Данный троянец известен уже около 10 лет, он предназначен для кражи платежных реквизитов из банковских приложений, а также различных учетных данных.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru