


НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

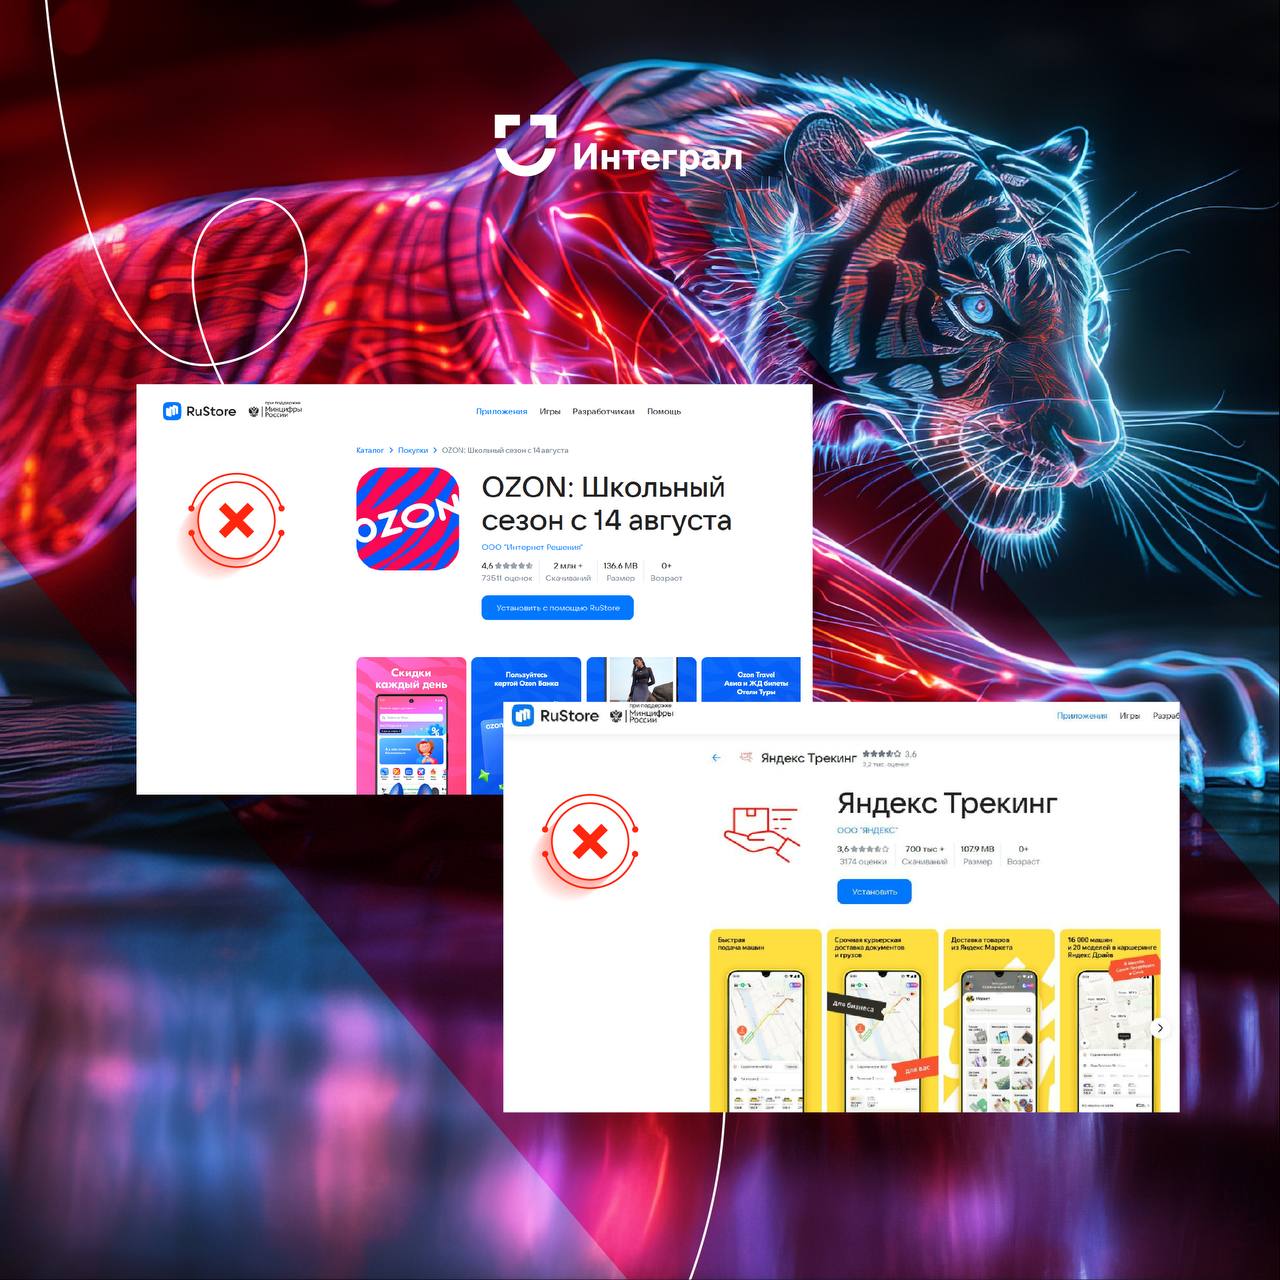
ФГБУ «НИИ Интеграл» предупредил о новой фишинговой схеме. Злоумышленники через поддельные странички, имитирующие магазин приложений RuStore, распространяют фальшивые приложения «Озон» и «Яндекс», содержащие троянец BankBot.

О новой схеме «НИИ Интеграл» сообщил в официальном телеграм-канале. Ссылки на поддельные странички злоумышленники распространяют через сообщения в мессенджерах и по электронной почте.

При открытии ссылки пользователь попадает на страницу поддельного приложения. Чаще всего злоумышленники маскируют зловреды под приложения от «Озона» и «Яндекса».

По данным департамента Fraud Protection компании F.A.C.C.T., которые эксперты сообщили «Известиям», чаще всего (в 27%) злоумышленники включают зловреды в мобильные приложения операторов связи.

Популярна также маскировка под приложения для оплаты коммунальных услуг (21%), для доступа к данным медицинской системы ЕМИАС (17%), средства безопасности (9%). Поддельные банковские приложения занимают ничтожно малую долю.

Как особо отметили в «НИИ Интеграл», организаторы кампании используют средства обхода антифишинговых систем. В частности, злоумышленники используют автоматически сгенерированные длинные названия каталогов, без которых контент на страничках не отображается.

Целью злоумышленников является заражение устройств троянцем BankBot. Это вредоносное приложение не раз пытались распространять через Google Play. Данный троянец известен уже около 10 лет, он предназначен для кражи платежных реквизитов из банковских приложений, а также различных учетных данных.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru