


НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

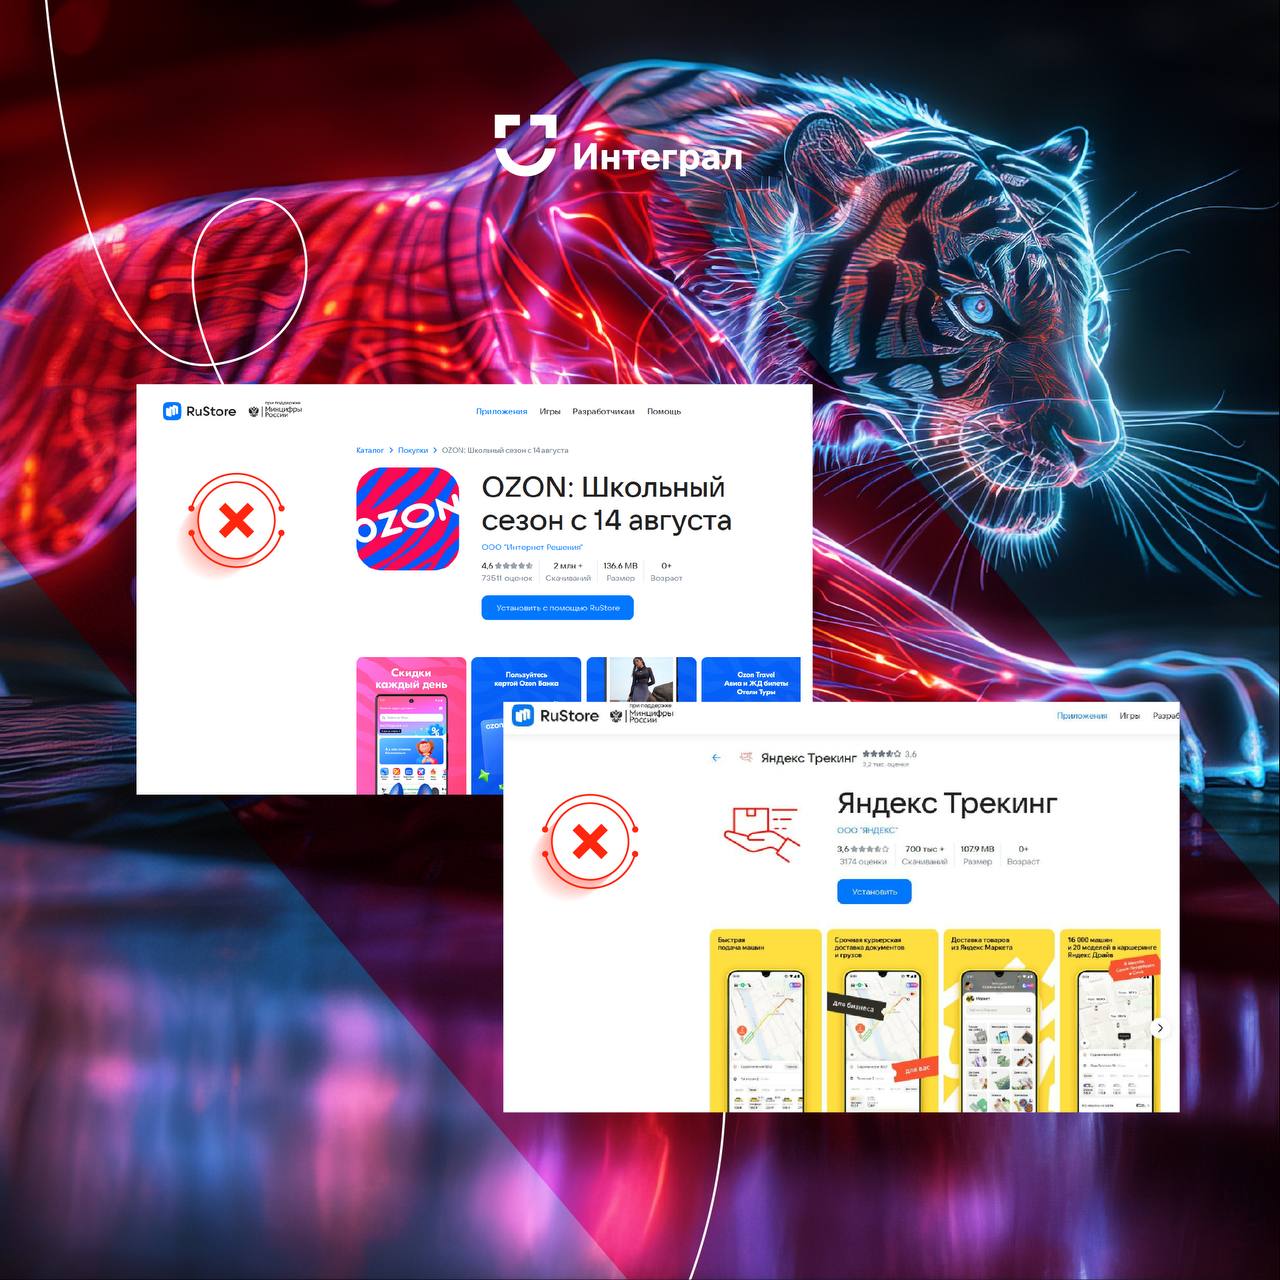
ФГБУ «НИИ Интеграл» предупредил о новой фишинговой схеме. Злоумышленники через поддельные странички, имитирующие магазин приложений RuStore, распространяют фальшивые приложения «Озон» и «Яндекс», содержащие троянец BankBot.

О новой схеме «НИИ Интеграл» сообщил в официальном телеграм-канале. Ссылки на поддельные странички злоумышленники распространяют через сообщения в мессенджерах и по электронной почте.

При открытии ссылки пользователь попадает на страницу поддельного приложения. Чаще всего злоумышленники маскируют зловреды под приложения от «Озона» и «Яндекса».

По данным департамента Fraud Protection компании F.A.C.C.T., которые эксперты сообщили «Известиям», чаще всего (в 27%) злоумышленники включают зловреды в мобильные приложения операторов связи.

Популярна также маскировка под приложения для оплаты коммунальных услуг (21%), для доступа к данным медицинской системы ЕМИАС (17%), средства безопасности (9%). Поддельные банковские приложения занимают ничтожно малую долю.

Как особо отметили в «НИИ Интеграл», организаторы кампании используют средства обхода антифишинговых систем. В частности, злоумышленники используют автоматически сгенерированные длинные названия каталогов, без которых контент на страничках не отображается.

Целью злоумышленников является заражение устройств троянцем BankBot. Это вредоносное приложение не раз пытались распространять через Google Play. Данный троянец известен уже около 10 лет, он предназначен для кражи платежных реквизитов из банковских приложений, а также различных учетных данных.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru