


НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

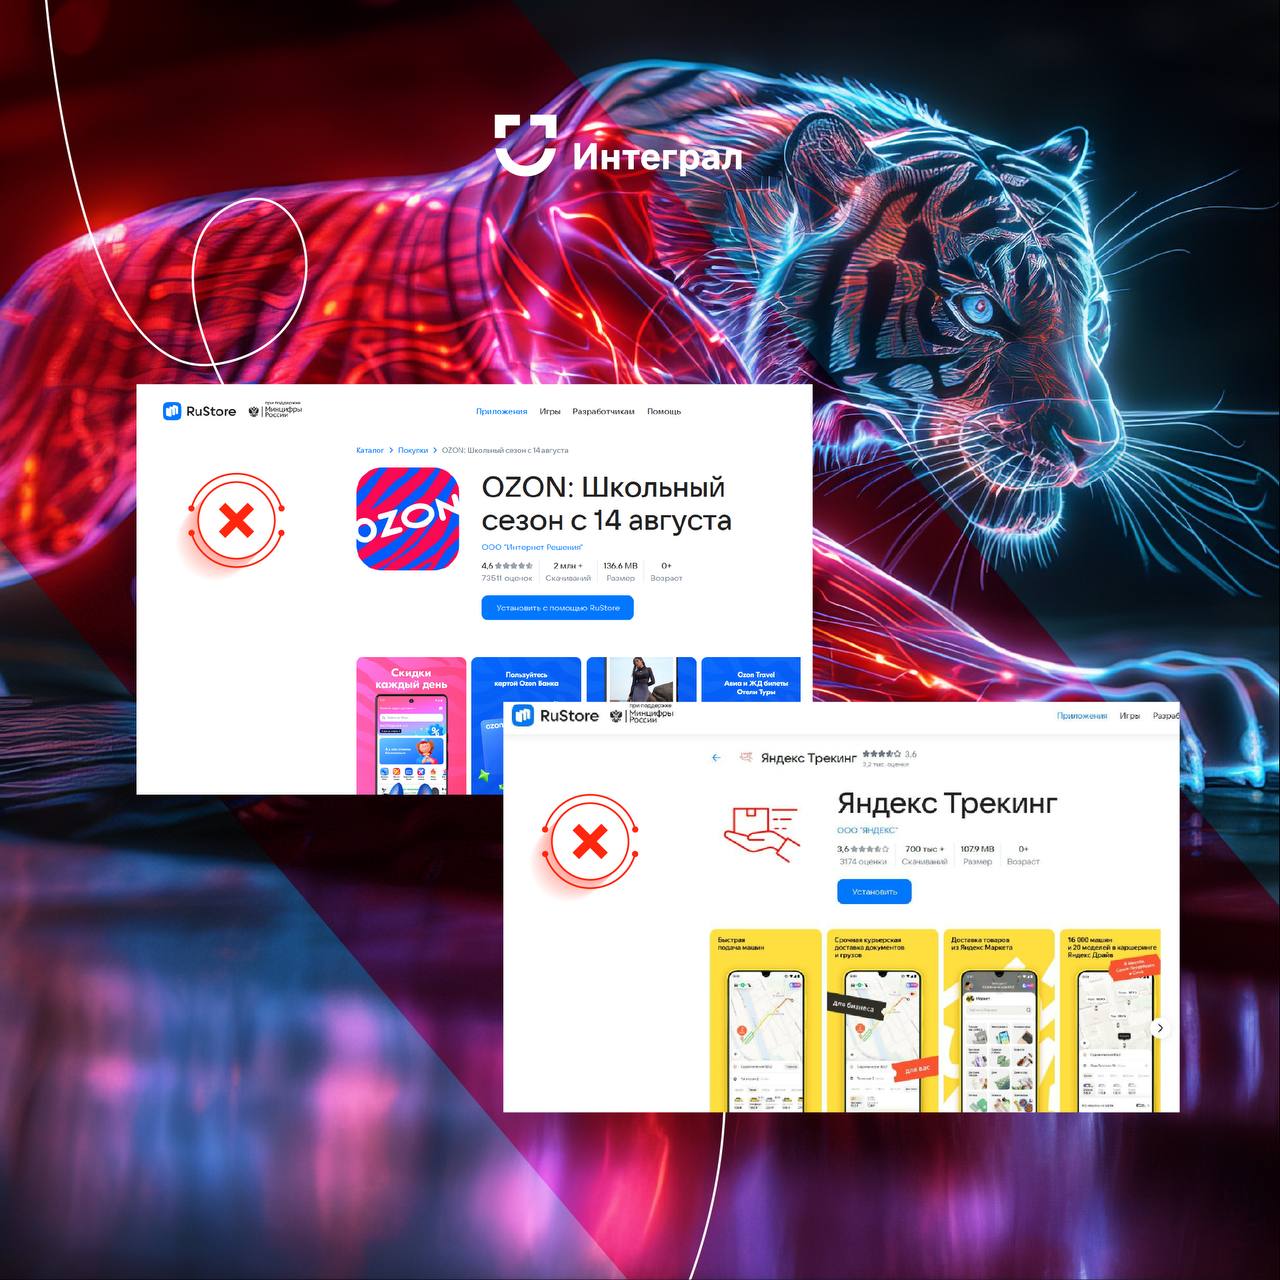
ФГБУ «НИИ Интеграл» предупредил о новой фишинговой схеме. Злоумышленники через поддельные странички, имитирующие магазин приложений RuStore, распространяют фальшивые приложения «Озон» и «Яндекс», содержащие троянец BankBot.

О новой схеме «НИИ Интеграл» сообщил в официальном телеграм-канале. Ссылки на поддельные странички злоумышленники распространяют через сообщения в мессенджерах и по электронной почте.

При открытии ссылки пользователь попадает на страницу поддельного приложения. Чаще всего злоумышленники маскируют зловреды под приложения от «Озона» и «Яндекса».

По данным департамента Fraud Protection компании F.A.C.C.T., которые эксперты сообщили «Известиям», чаще всего (в 27%) злоумышленники включают зловреды в мобильные приложения операторов связи.

Популярна также маскировка под приложения для оплаты коммунальных услуг (21%), для доступа к данным медицинской системы ЕМИАС (17%), средства безопасности (9%). Поддельные банковские приложения занимают ничтожно малую долю.

Как особо отметили в «НИИ Интеграл», организаторы кампании используют средства обхода антифишинговых систем. В частности, злоумышленники используют автоматически сгенерированные длинные названия каталогов, без которых контент на страничках не отображается.

Целью злоумышленников является заражение устройств троянцем BankBot. Это вредоносное приложение не раз пытались распространять через Google Play. Данный троянец известен уже около 10 лет, он предназначен для кражи платежных реквизитов из банковских приложений, а также различных учетных данных.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru