


Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

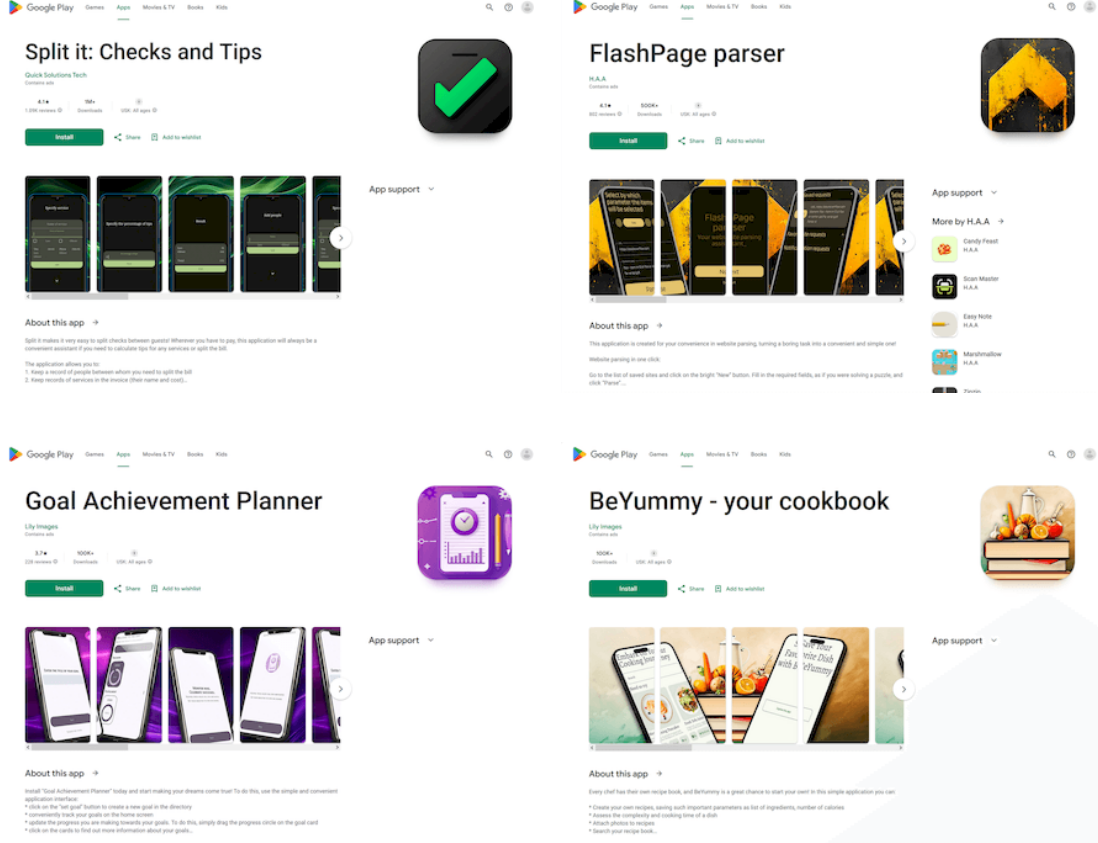
Специалисты «Доктор Веб» обнаружили в Google Play новые образцы трояна FakeApp, замаскированные под легитимные программы. Анализ показал, что для получения конфигурации фальшивки отправляют запрос к своему DNS-серверу.

Конфигурационные данные, в том числе ссылка для отображения целевого контента, отдаются FakeApp в виде файла TXT, и лишь при подключении через определенных провайдеров — например, поставщиков мобильного интернета.

Новобранец Android.FakeApp.1669 может имитировать различные приложения. Некоторые фейки уже удалены с Google Play, на десяток оставшихся в настоящее время суммарно приходится более 2,1 млн загрузок.


Для подачи DNS-запросов к C2 (выявлено два, в Германии и Нидерландах, оба в одной и той же AS-сети) используется модифицированная opensource-библиотека dnsjava. Полученная в ответ TXT-запись содержит имя домена вида 3gEBkayjVYcMiztlrcJXHFSABDgJaFNNLVM3MjFCL0RTU2Ftc3VuZyAg[.]simpalm[.]com.

В префиксе закодированы данные о зараженном устройстве:

  • модель и бренд;
  • размеры экрана;
  • уровень заряда батареи;
  • наличие / отсутствие режима разработчика;
  • идентификатор, сгенерированный на основе времени заражения.

Полученный URL троян загружает в WebView поверх своего основного интерфейса. Ссылка запускает цепочку редиректов, приводящую на целевой сайт — например, онлайн-казино, который и отображается жертве.

Примечательно, что запрашиваемые домены у фальшивок (модификаций Android.FakeApp.1669) различны. В тех случаях, когда вредонос не получает TXT-запись, он имитирует выполнение программы, за которую себя выдает.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru