


Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

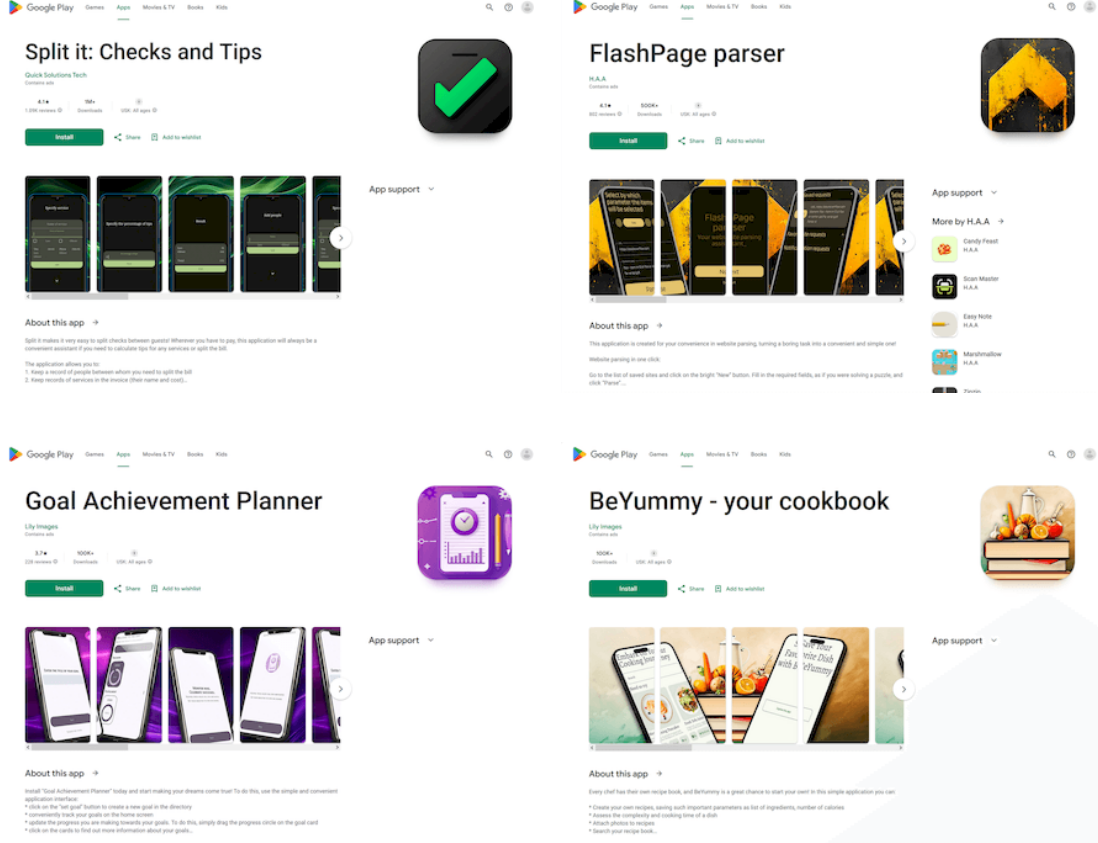
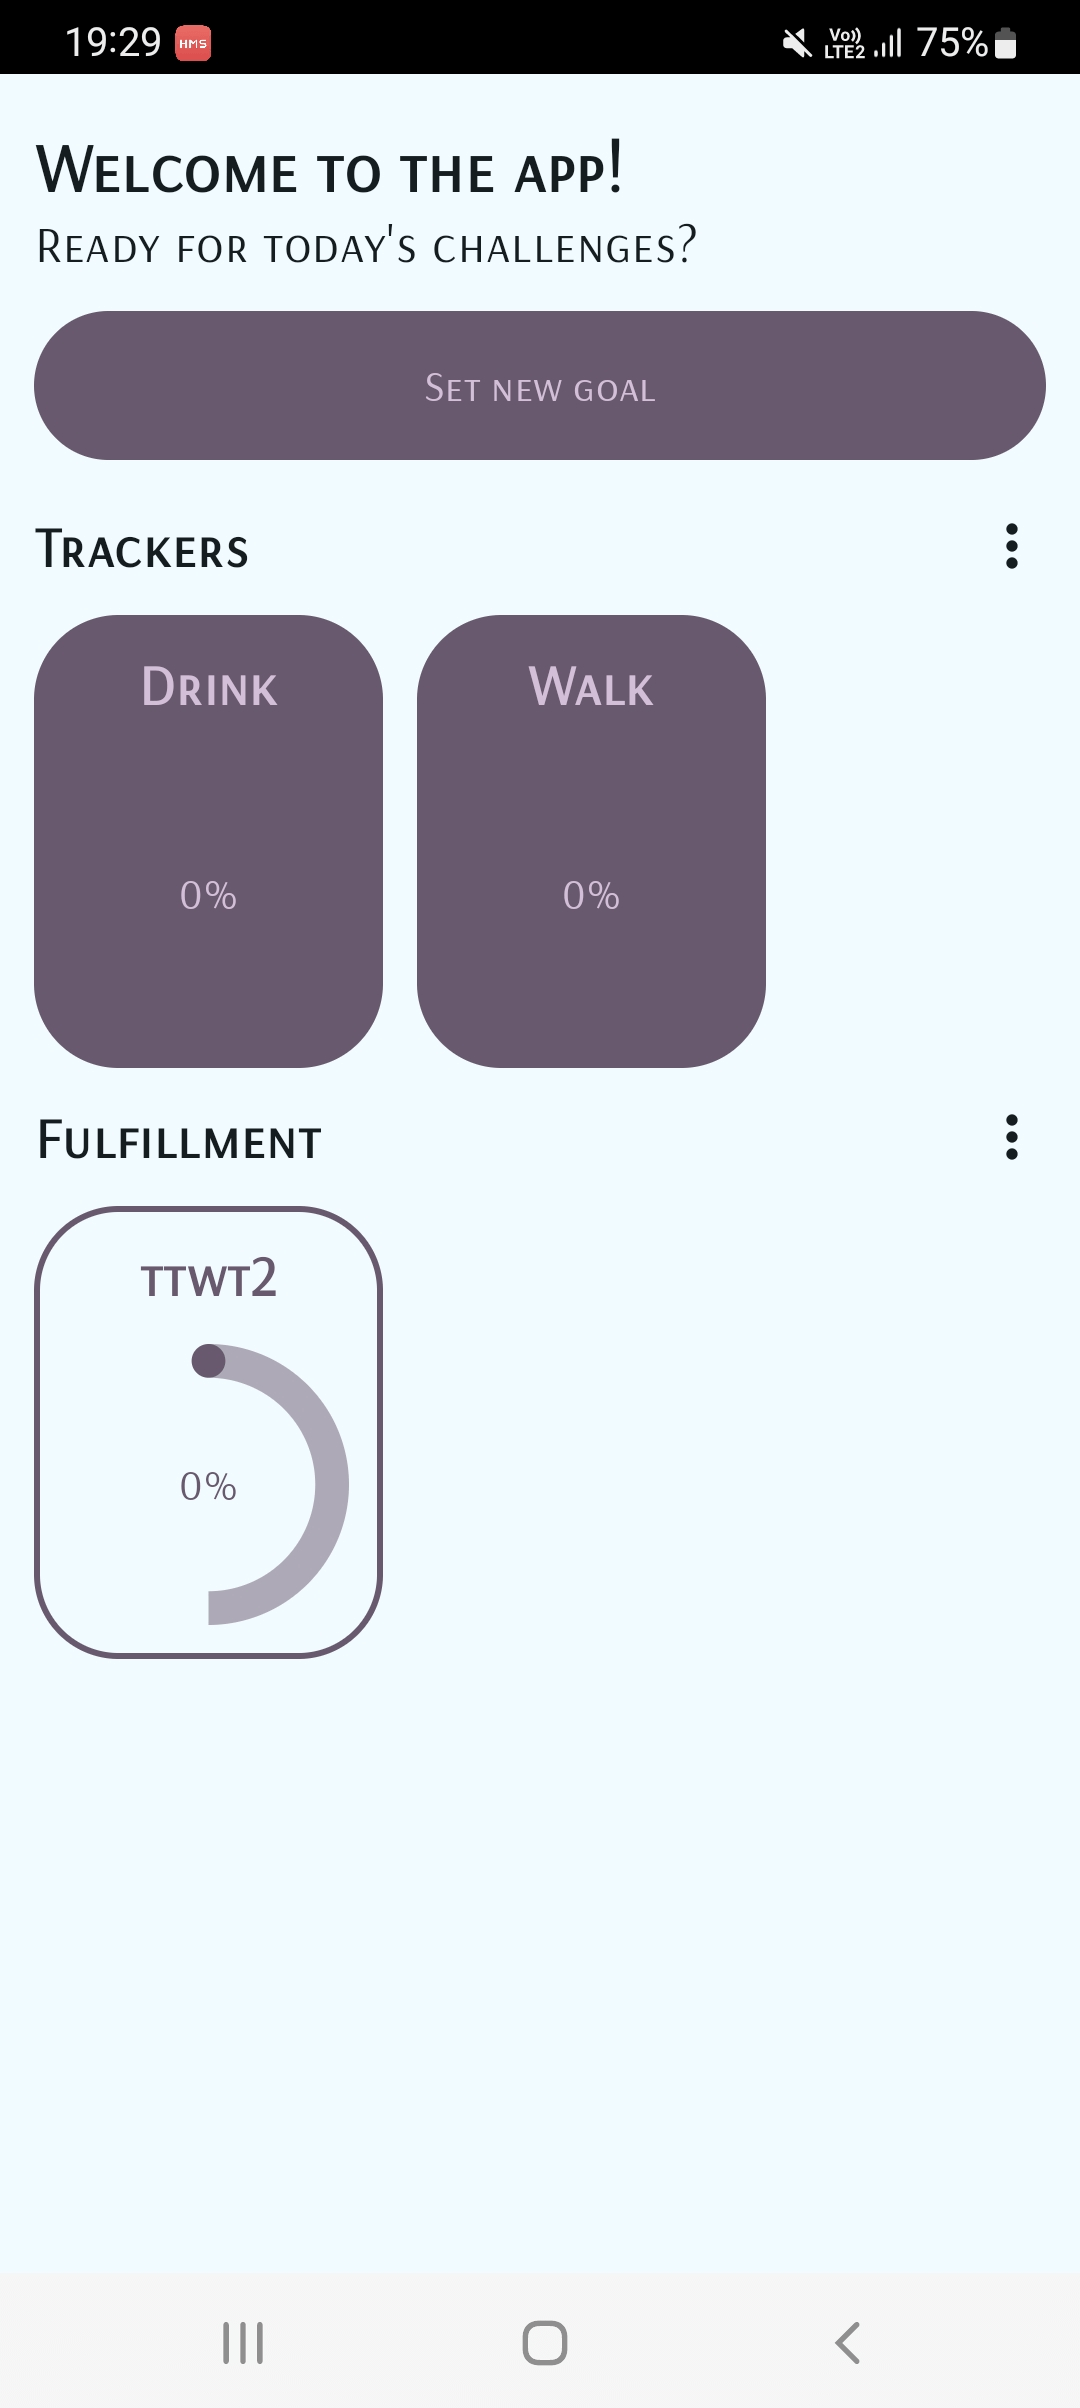
Специалисты «Доктор Веб» обнаружили в Google Play новые образцы трояна FakeApp, замаскированные под легитимные программы. Анализ показал, что для получения конфигурации фальшивки отправляют запрос к своему DNS-серверу.

Конфигурационные данные, в том числе ссылка для отображения целевого контента, отдаются FakeApp в виде файла TXT, и лишь при подключении через определенных провайдеров — например, поставщиков мобильного интернета.

Новобранец Android.FakeApp.1669 может имитировать различные приложения. Некоторые фейки уже удалены с Google Play, на десяток оставшихся в настоящее время суммарно приходится более 2,1 млн загрузок.


Для подачи DNS-запросов к C2 (выявлено два, в Германии и Нидерландах, оба в одной и той же AS-сети) используется модифицированная opensource-библиотека dnsjava. Полученная в ответ TXT-запись содержит имя домена вида 3gEBkayjVYcMiztlrcJXHFSABDgJaFNNLVM3MjFCL0RTU2Ftc3VuZyAg[.]simpalm[.]com.

В префиксе закодированы данные о зараженном устройстве:

  • модель и бренд;
  • размеры экрана;
  • уровень заряда батареи;
  • наличие / отсутствие режима разработчика;
  • идентификатор, сгенерированный на основе времени заражения.

Полученный URL троян загружает в WebView поверх своего основного интерфейса. Ссылка запускает цепочку редиректов, приводящую на целевой сайт — например, онлайн-казино, который и отображается жертве.

Примечательно, что запрашиваемые домены у фальшивок (модификаций Android.FakeApp.1669) различны. В тех случаях, когда вредонос не получает TXT-запись, он имитирует выполнение программы, за которую себя выдает.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru