


Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

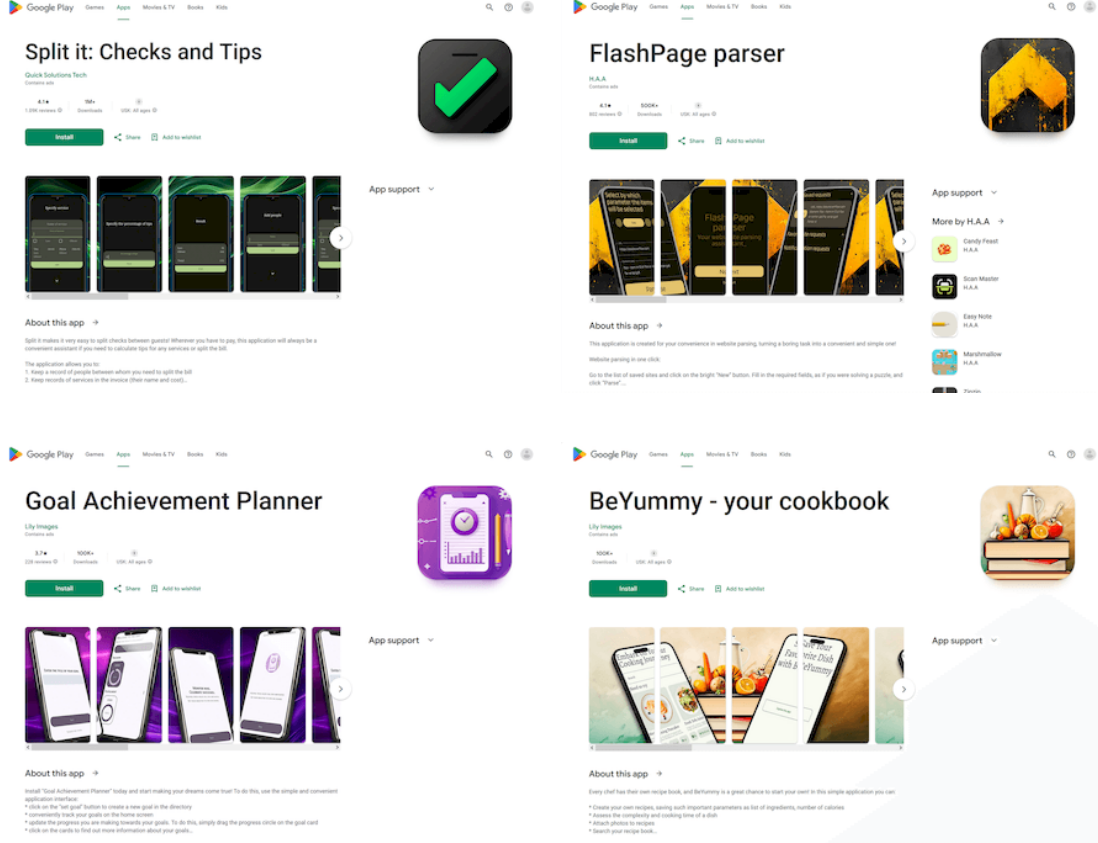
Специалисты «Доктор Веб» обнаружили в Google Play новые образцы трояна FakeApp, замаскированные под легитимные программы. Анализ показал, что для получения конфигурации фальшивки отправляют запрос к своему DNS-серверу.

Конфигурационные данные, в том числе ссылка для отображения целевого контента, отдаются FakeApp в виде файла TXT, и лишь при подключении через определенных провайдеров — например, поставщиков мобильного интернета.

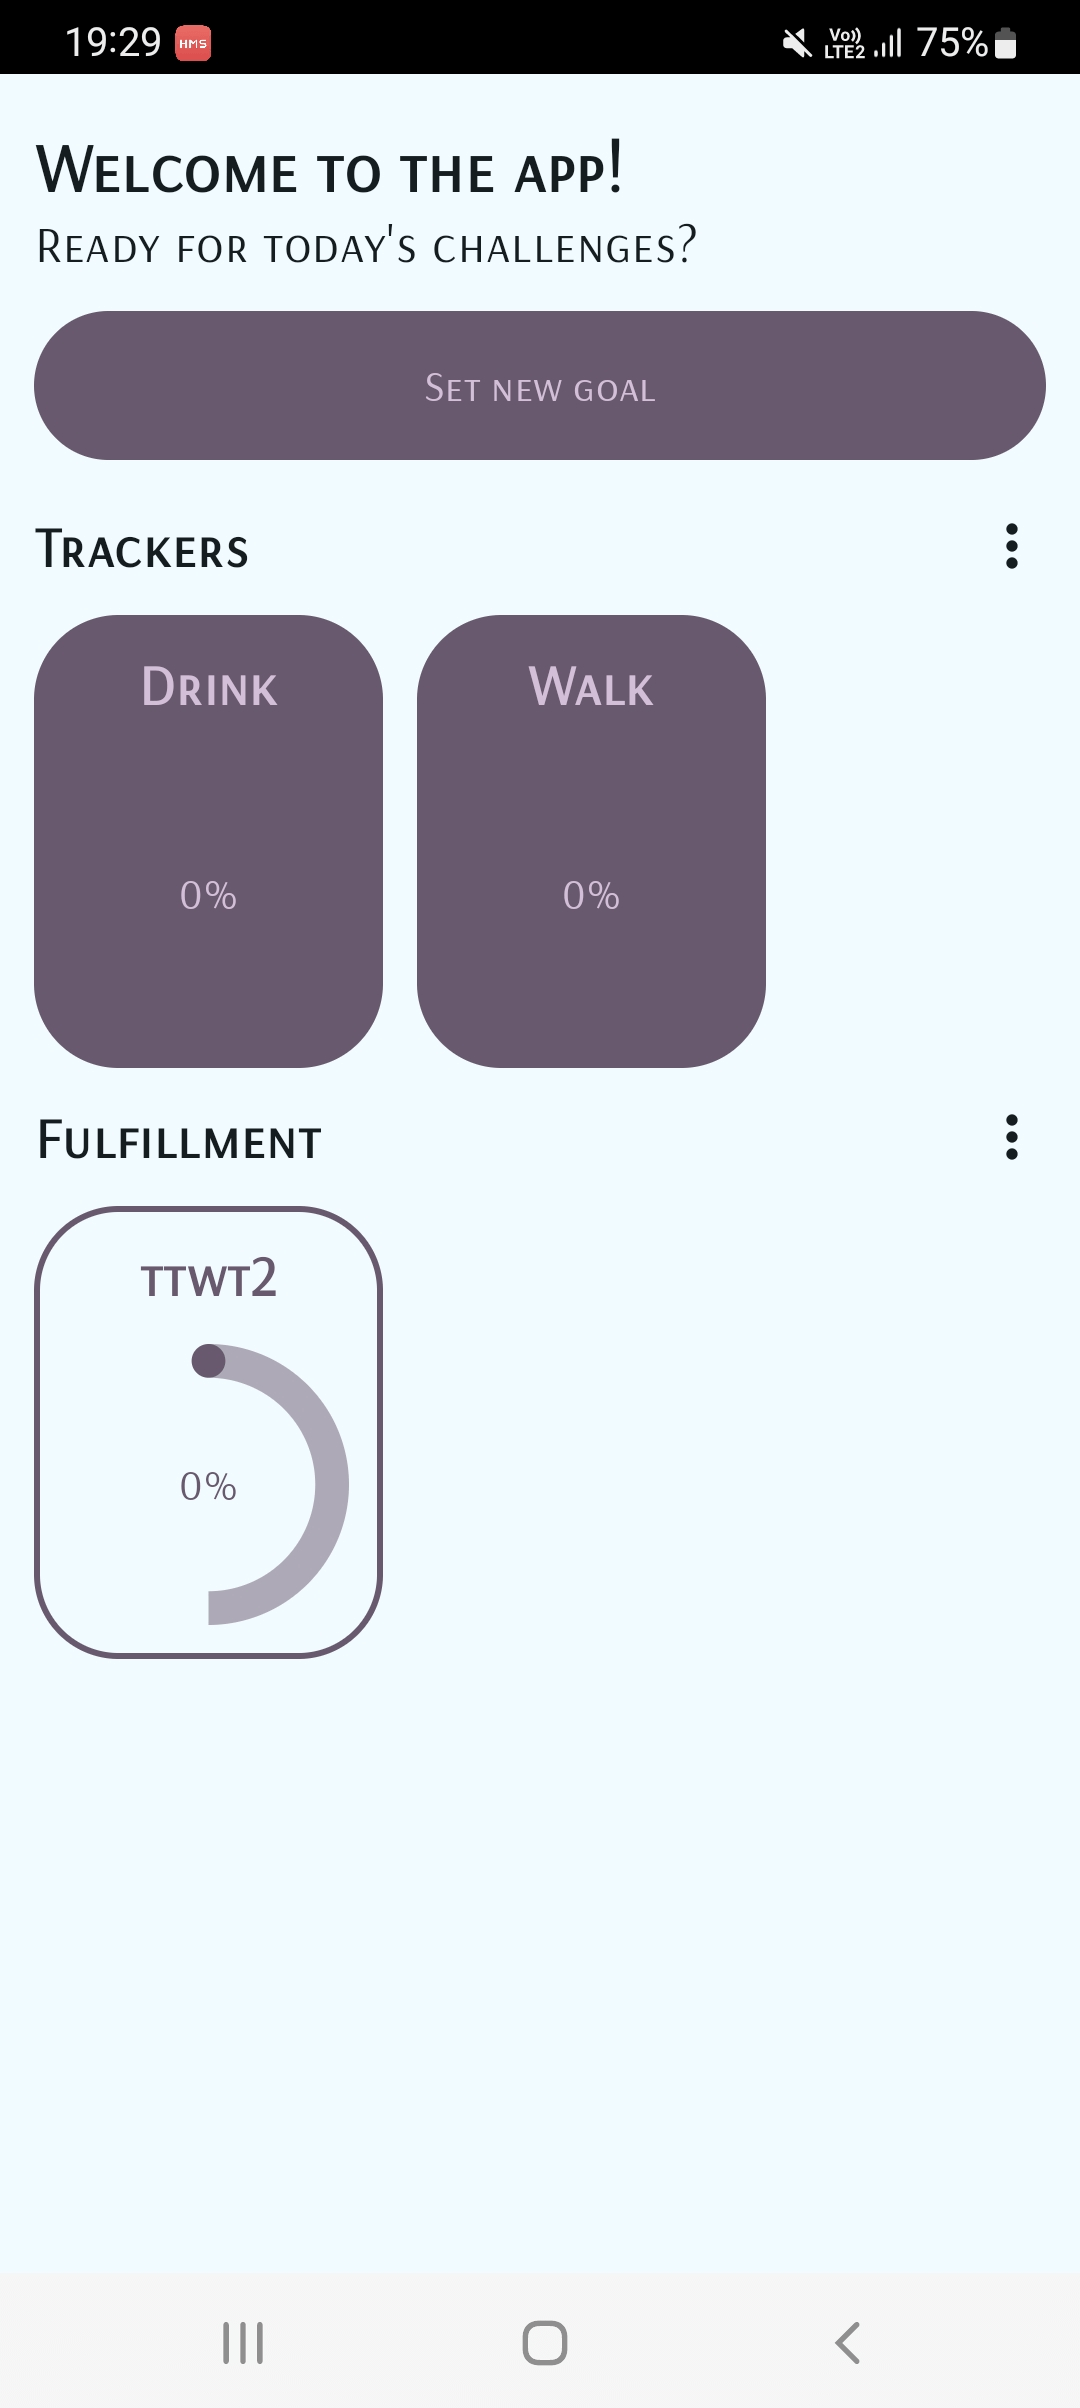
Новобранец Android.FakeApp.1669 может имитировать различные приложения. Некоторые фейки уже удалены с Google Play, на десяток оставшихся в настоящее время суммарно приходится более 2,1 млн загрузок.


Для подачи DNS-запросов к C2 (выявлено два, в Германии и Нидерландах, оба в одной и той же AS-сети) используется модифицированная opensource-библиотека dnsjava. Полученная в ответ TXT-запись содержит имя домена вида 3gEBkayjVYcMiztlrcJXHFSABDgJaFNNLVM3MjFCL0RTU2Ftc3VuZyAg[.]simpalm[.]com.

В префиксе закодированы данные о зараженном устройстве:

  • модель и бренд;
  • размеры экрана;
  • уровень заряда батареи;
  • наличие / отсутствие режима разработчика;
  • идентификатор, сгенерированный на основе времени заражения.

Полученный URL троян загружает в WebView поверх своего основного интерфейса. Ссылка запускает цепочку редиректов, приводящую на целевой сайт — например, онлайн-казино, который и отображается жертве.

Примечательно, что запрашиваемые домены у фальшивок (модификаций Android.FakeApp.1669) различны. В тех случаях, когда вредонос не получает TXT-запись, он имитирует выполнение программы, за которую себя выдает.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru