


Троян Rhadamanthys раздается в фейковых письмах о нарушении авторских прав

Троян Rhadamanthys раздается в фейковых письмах о нарушении авторских прав

Троян Rhadamanthys раздается в фейковых письмах о нарушении авторских прав

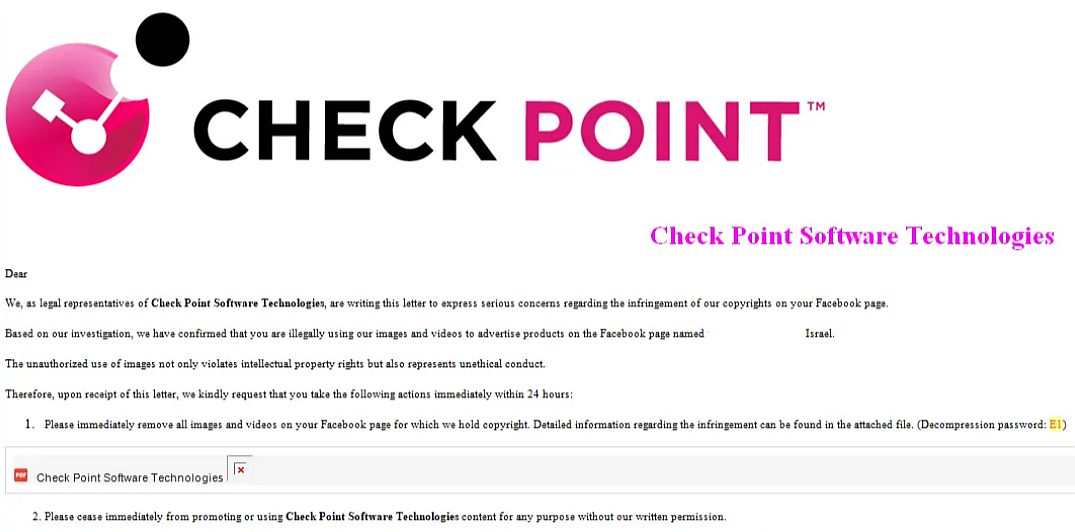
Эксперты Check Point выявили новую кампанию по распространению инфостилера Rhadamanthys. Ее авторы с июля прицельно рассылают письма от имени известных организаций, обвиняя получателей в нарушении авторских прав.

Для каждой адресной рассылки создается новый Gmail-аккаунт — по всей видимости, мошенники используют автоматизацию. Из-за этого иногда случаются нестыковки; так, одна из израильских компаний получила вредоносное письмо на корейском языке.

Злоумышленники имитируют десятки известных компаний, пытаясь сыграть на чувстве вины. По данным Check Point, в 70% случаев используется имя представителя ИТ-индустрии, рынка развлечений или СМИ.

Поддельные уведомления сопровождаются требованием в кратчайшие сроки удалить из соцсети контент, защищенный авторским правом и опубликованный без разрешения. Подробности и инструкции якобы приведены во вложении.


На самом деле этот файл по сути является ссылкой на сайт-редиректор, перенаправляющий браузер на Dropbox или Discord для загрузки запароленного архива (пароль указан в теле письма). В нем сокрыты маскировочный документ (ESPS или PDF), легитимный экзешник и DLL с модулями Rhadamanthys.

При запуске EXE-файл выполняет загрузку вредоносной библиотеки по методу DLL sideloading. После активации инфостилер записывает в папку «Документы» копию своей DLL значительно большего размера, выдавая ее за компонент Firefox (FirefoxData.dll), а также создает ключ реестра, чтобы закрепиться в системе.

Функционально обе копии идентичны, вторая отличается лишь весом, раздутым за счет добавления пустого оверлея. Скорее всего, такой трюк используется для обхода антивирусов: наличие бесполезных данных меняет хеш-сумму, к тому же некоторые сканеры не проверяют слишком тяжелые файлы.

Анализ новейшего образца Rhadamanthys (сборки 0.7) показал, что цепочка заражения мало изменилась. Его модули отдаются с C2 в виде WAV-файла (спрятаны по методу стеганографии) и загружаются в память credwiz.exe, OOBE-Maintenance.exe, openwith.exe, dllhost.exe или rundll32.exe.


При выпуске новой версии коммерческого стилера разработчики хватались, что реализовали распознавание текста с помощью ИИ. На поверку это оказался классический случай OCR, построенного на базе алгоритмов машинного обучения.

Новый компонент плохо справляется с разноцветными текстами, не читает рукопись и работает только с ходовыми шрифтами. Тем не менее, обновка помогает зловреду вытаскивать нужные данные из статических файлов — PDF, изображений.

Подвергнутый анализу OCR-модуль был снабжен списком из 2048 слов, похожих на пароли к биткоин-кошелькам. Не исключено, что операторы Rhadamanthys нацелились на кражу криптовалюты.

Вредоносные письма в рамках текущей кампании рассылаются в сотни организаций обеих Америк, Ближнего Востока, Европы и Юго-Восточной Азии. Эксперты полагают, что охват на самом деле шире: они отслеживают атаки лишь по своей клиентской базе.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru