


Троян Rhadamanthys раздается в фейковых письмах о нарушении авторских прав

Троян Rhadamanthys раздается в фейковых письмах о нарушении авторских прав

Троян Rhadamanthys раздается в фейковых письмах о нарушении авторских прав

Эксперты Check Point выявили новую кампанию по распространению инфостилера Rhadamanthys. Ее авторы с июля прицельно рассылают письма от имени известных организаций, обвиняя получателей в нарушении авторских прав.

Для каждой адресной рассылки создается новый Gmail-аккаунт — по всей видимости, мошенники используют автоматизацию. Из-за этого иногда случаются нестыковки; так, одна из израильских компаний получила вредоносное письмо на корейском языке.

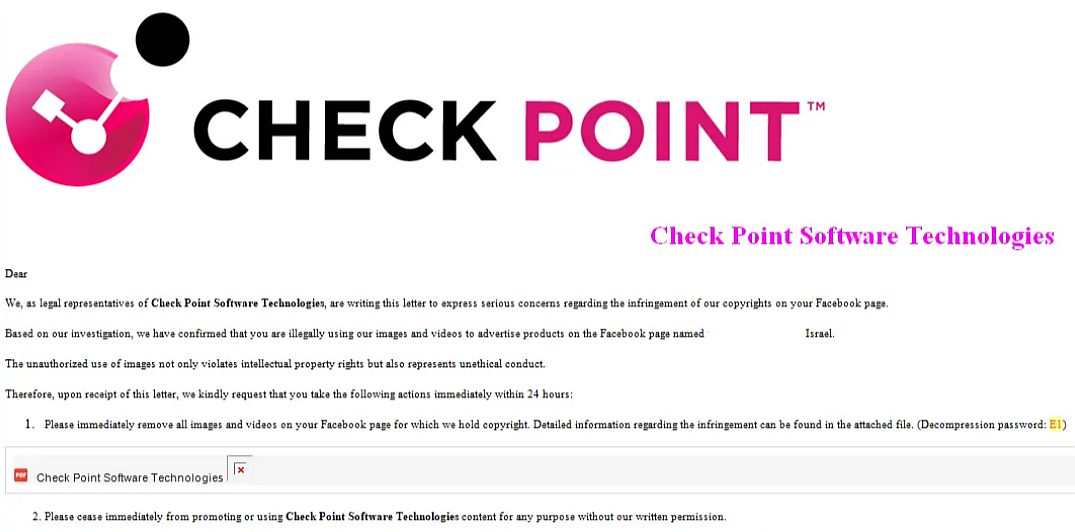
Злоумышленники имитируют десятки известных компаний, пытаясь сыграть на чувстве вины. По данным Check Point, в 70% случаев используется имя представителя ИТ-индустрии, рынка развлечений или СМИ.

Поддельные уведомления сопровождаются требованием в кратчайшие сроки удалить из соцсети контент, защищенный авторским правом и опубликованный без разрешения. Подробности и инструкции якобы приведены во вложении.


На самом деле этот файл по сути является ссылкой на сайт-редиректор, перенаправляющий браузер на Dropbox или Discord для загрузки запароленного архива (пароль указан в теле письма). В нем сокрыты маскировочный документ (ESPS или PDF), легитимный экзешник и DLL с модулями Rhadamanthys.

При запуске EXE-файл выполняет загрузку вредоносной библиотеки по методу DLL sideloading. После активации инфостилер записывает в папку «Документы» копию своей DLL значительно большего размера, выдавая ее за компонент Firefox (FirefoxData.dll), а также создает ключ реестра, чтобы закрепиться в системе.

Функционально обе копии идентичны, вторая отличается лишь весом, раздутым за счет добавления пустого оверлея. Скорее всего, такой трюк используется для обхода антивирусов: наличие бесполезных данных меняет хеш-сумму, к тому же некоторые сканеры не проверяют слишком тяжелые файлы.

Анализ новейшего образца Rhadamanthys (сборки 0.7) показал, что цепочка заражения мало изменилась. Его модули отдаются с C2 в виде WAV-файла (спрятаны по методу стеганографии) и загружаются в память credwiz.exe, OOBE-Maintenance.exe, openwith.exe, dllhost.exe или rundll32.exe.


При выпуске новой версии коммерческого стилера разработчики хватались, что реализовали распознавание текста с помощью ИИ. На поверку это оказался классический случай OCR, построенного на базе алгоритмов машинного обучения.

Новый компонент плохо справляется с разноцветными текстами, не читает рукопись и работает только с ходовыми шрифтами. Тем не менее, обновка помогает зловреду вытаскивать нужные данные из статических файлов — PDF, изображений.

Подвергнутый анализу OCR-модуль был снабжен списком из 2048 слов, похожих на пароли к биткоин-кошелькам. Не исключено, что операторы Rhadamanthys нацелились на кражу криптовалюты.

Вредоносные письма в рамках текущей кампании рассылаются в сотни организаций обеих Америк, Ближнего Востока, Европы и Юго-Восточной Азии. Эксперты полагают, что охват на самом деле шире: они отслеживают атаки лишь по своей клиентской базе.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru