


Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Французский конгломерат Schneider Electric подтвердил факт взлома платформы для разработчиков после того, как об этом заявил хакер.

О взломе Schneider Electric написал злоумышленник с ником Grep в соцсети X (бывшая Twitter, заблокироваана в РФ). Он сообщил изданию Bleeping Computer, что взломал Jira-сервер компании, используя украденные учетные данные.

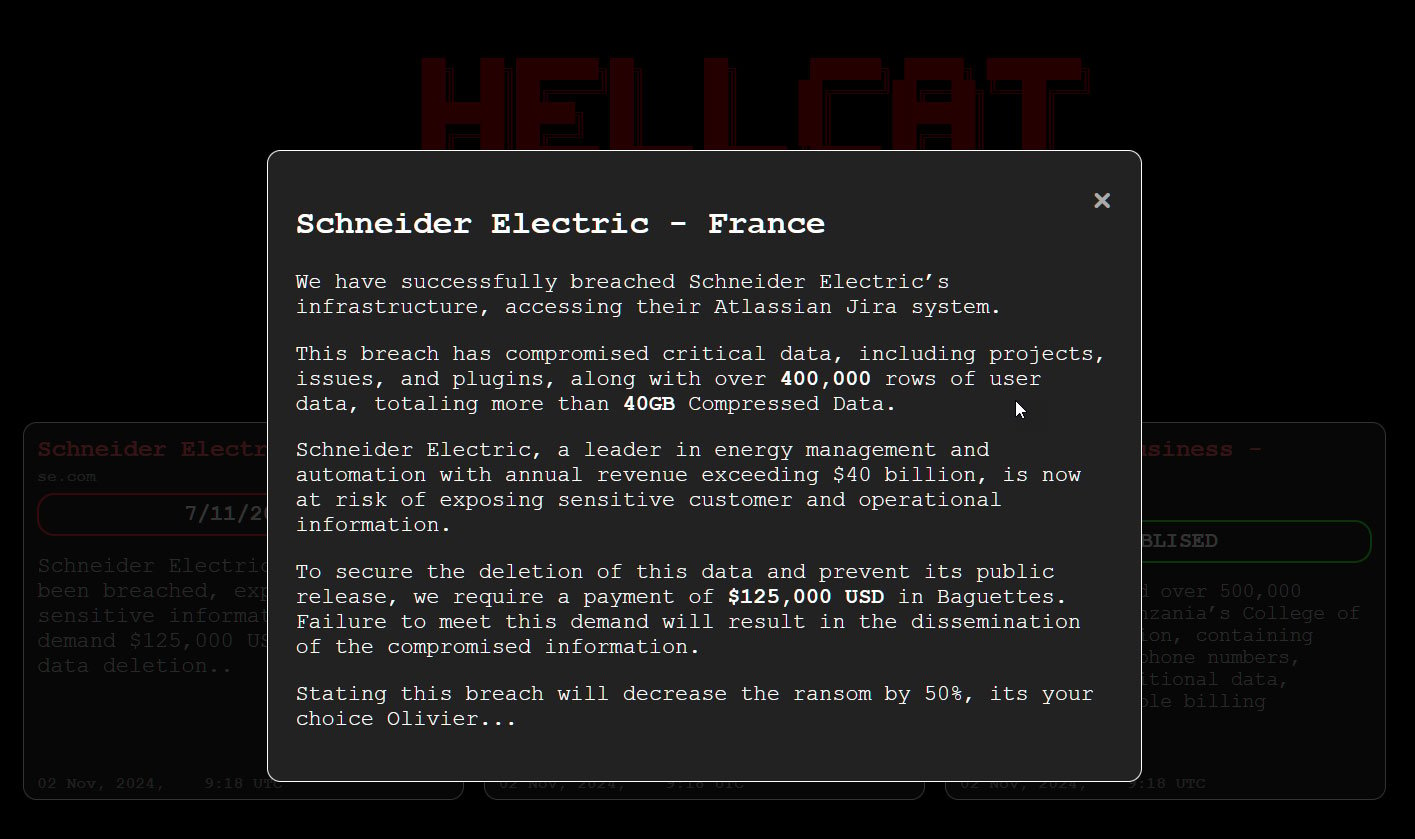
Массив данных содержит 400 тысяч строк только пользовательских данных, включая более 75 тысяч адресов электронной почты. Среди украденных данных также оказались разработки. Злоумышленник в шутку требует у компании 125 тыс. долларов в багетах за неразглашение украденных данных.


«Schneider Electric расследует киберинцидент, связанный с несанкционированным доступом к одной из наших внутренних платформ отслеживания выполнения проектов, которая размещена в изолированной среде, — прокомментировали данный инцидент в пресс-службе Schneider Electric Bleeping Computer — Наша команда Global Incident Response была немедленно мобилизована для реагирования на инцидент. Сервисы и продукты Schneider Electric не пострадали».

В январе 2024 года Schneider Electric уже подвергалась атаке вымогателя Cactus. Тогда злоумышленники украли более 1,5 терабайт данных, в том числе касающиеся работы внутренних систем.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru