

Вход в компанию на теневом рынке стоит от 100 долларов

Вход в компанию на теневом рынке стоит от 100 долларов

Вход в компанию на теневом рынке стоит от 100 долларов

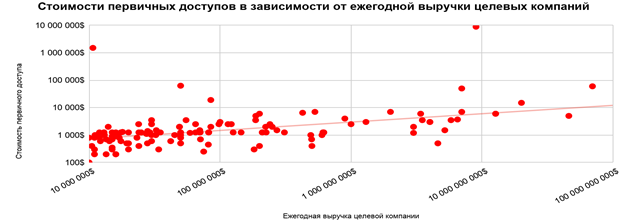
Доступ к инфраструктуре компаний на теневом рынке чаще всего продают за сумму от $100 до $10 000. Таким образом, вход в корпоративную сеть иногда стоит дешевле хорошего ноутбука, а последствия для бизнеса могут легко улететь в миллионы долларов.

К таким выводам пришли эксперты Positive Technologies, изучив рынки монетизации уязвимостей. Цена зависит от масштаба компании, её выручки и отрасли. Чем крупнее цель и жирнее потенциальная добыча, тем выше ценник.

Доступ к инфраструктуре госучреждений может доходить до $1,5 млн, а к финансовым организациям — до $1 млн. По числу объявлений на теневых форумах лидируют промышленность и торговля: на них приходится 20% и 19% сообщений соответственно.


Продают не только готовые доступы, но и уязвимости. Почти половина таких объявлений связана с 0-day, ещё 11% — с 1-day. Чаще всего речь идёт об удалённом выполнении кода и повышении привилегий. В переводе с технического: злоумышленник получает шанс захватить устройство, закрепиться и полезть дальше по сети.

Самые популярные цели — интернет-сервисы и корпоративное ПО. Первые дают вход снаружи, вторые часто открывают дорогу внутрь: к данным сотрудников, клиентов и другим системам компании.

По данным Positive Technologies, в 2025 году медианная выплата за критическую уязвимость в баг-баунти составила 200 тыс. рублей, а медианная стоимость участия в кибериспытаниях — 1 млн рублей.

Это несравнимо меньше, чем расходы после успешной атаки: простой, восстановление инфраструктуры, внешняя экспертиза, потеря выручки и репутационный удар.

Эксперты советуют компаниям не ждать, пока их доступ появится на форуме с красивым ценником. Баг-баунти помогает найти дыры на внешнем периметре, кибериспытания проверяют устойчивость к реальным сценариям атак, а Threat Intelligence заранее сигналит, если данные компании всплыли в даркнете.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru