

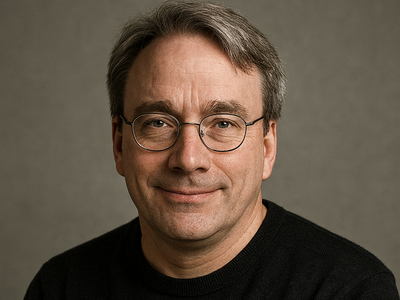

Линус Торвальдс разнёс баг-хантеров с ИИ за спам в рассылке Linux

Линус Торвальдс разнёс баг-хантеров с ИИ за спам в рассылке Linux

Линус Торвальдс разнёс баг-хантеров с ИИ за спам в рассылке Linux

Линус Торвальдс снова недоволен. В еженедельном сообщении о Linux 7.1-rc4 он заявил, что управлять отчётам о безопасности ядра стало почти невозможно из-за потока репортов о багах, найденных ИИ-инструментами. Проблема не в том, что ИИ ищет баги. Проблема в том, что десятки людей запускают похожие инструменты, находят одни и те же проблемы, а потом несут их в приватную рассылку.

В итоге мейнтейнеры тратят время не на исправления, а на сортировку дублей и ответы в стиле «это уже починили неделю назад».

Торвальдс отдельно подчеркнул: баги, найденные ИИ, по определению редко бывают секретом. Если один инструмент нашёл проблему у одного исследователя, с большой вероятностью тот же инструмент уже нашёл её ещё у пяти человек. А когда всё это уходит в закрытую рассылку, авторы даже не видят отчёты друг друга.

Посыл Торвальдса простой: хотите быть полезными — не кидайте сырой ИИ-репорт. Прочитайте документацию, проверьте проблему, разберитесь, сделайте патч. Добавьте хоть какую-то человеческую работу поверх того, что сгенерировала машина. Иначе это не вклад в безопасность Linux, а спам с претензией на ресёрч.

При этом сам Торвальдс не объявляет войну ИИ. Он признаёт, что инструменты могут быть полезны, но только если они помогают проекту, а не создают имитацию деятельности.

Забавно, что позиция Торвальдса звучит жёстче, чем недавние оценки Грега Кроа-Хартмана, который говорил, что ИИ становится всё более полезным инструментом для FOSS-сообщества. Но противоречия тут почти нет: полезный ИИ — это когда он приводит к патчу. Бесполезный ИИ — это когда он превращает рассылку Linux в свалку одинаковых срочных находок.

15 тыс. отправили ИИ-агентов на борьбу с кибератаками

Более 15 тыс. компаний уже используют в публичных облаках сервисы информационной безопасности на базе искусственного интеллекта. ИИ помогает выявлять атаки в реальном времени, сортировать поток предупреждений и разбираться с уязвимостями, пока специалисты ещё пытаются понять, какое из тысяч уведомлений действительно горит.

Такие данные представила Yandex Cloud в отчёте об угрозах для облачных и гибридных инфраструктур за первое полугодие 2026 года.

За это время изменились и действия атакующих. Если раньше главным пропуском в корпоративные сети оставались украденные пароли, то теперь злоумышленники всё чаще эксплуатируют уязвимости публичных приложений.

В российских облаках фиксировались попытки использовать критическую уязвимость React2Shell, а также проблемы ядра Linux Copy Fail и Dirty Frag.

Закрывать все найденные дыры вручную компании уже не успевают, поэтому часть рутины передают ИИ-агентам. Они мгновенно расставляют приоритеты, проводят триаж алертов, собирают информацию об инцидентах и выполняют первичные расследования.

К устранению критических уязвимостей человек пока подключается лично, полностью отдавать роботу ключи от инфраструктуры бизнес всё же не решился.

В Yandex Cloud считают, что современным корпоративным системам защиты необходимы поведенческие детекторы, объединённая телеметрия и ИИ-агенты. Причина проста: атаки ускоряются, а классическая схема «получили алерт — открыли тикет — когда-нибудь посмотрели» всё чаще проигрывает злоумышленникам по темпу.

Поменялись и главные цели. В первой половине 2025 года 35% атак приходилось на ИТ-компании. К середине 2026 года на первое место вышел ретейл с долей 39%, следом расположилось производство с 29%, а ИТ-сектор опустился до 20%.

RSS: Новости на портале Anti-Malware.ru