


Опубликован PoC-код для атаки WinReg NTLM Relay на серверы Windows

Опубликован PoC-код для атаки WinReg NTLM Relay на серверы Windows

Опубликован PoC-код для атаки WinReg NTLM Relay на серверы Windows

Эксперт, обнаруживший новый вектор атаки NTLM Relay, раскрыл детали и опубликовал PoC. Разработанный им метод использует уязвимость RPC-клиента Microsoft Remote Registry (уже пропатчена) и позволяет получить контроль над доменом Windows.

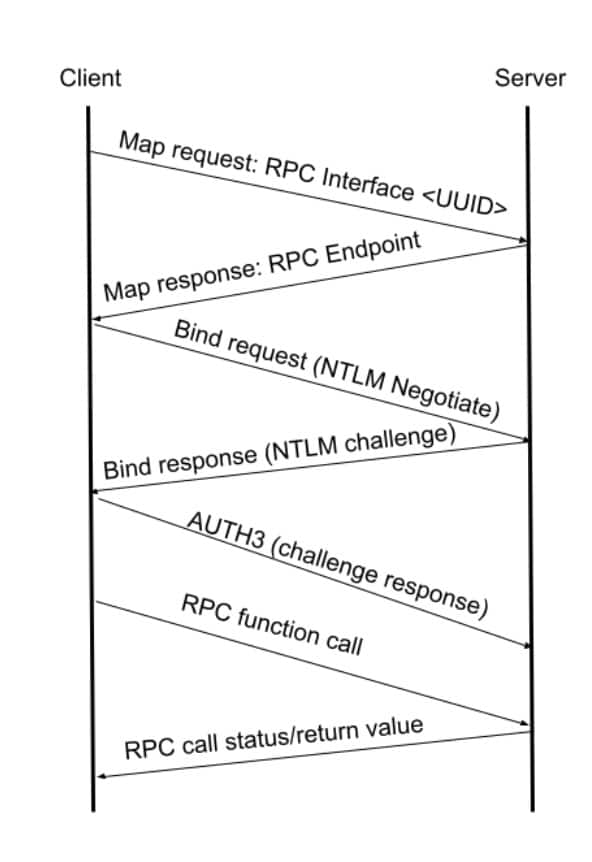
Как выяснил Стив Купчик (Stiv Kupchik) из Akamai, в службе удаленного реестра (WinReg) предусмотрен механизм отката транспортного протокола на случай отсутствия SMB. При его активации клиентское приложение переходит на использование менее надежного транспорта — TCP, SPX и т. п.; уровень защиты трафика тоже снижается.

Построив релей, провоцирующий такое переключение, злоумышленник сможет с его помощью перенаправить аутентификационные данные клиента на сервер ACDS и получить сертификат открытого ключа (PKI) для последующей аутентификации в домене. Подобная возможность позволяет в числе прочего создать нового админа в Active Directory.


Выявленная Купчиком уязвимость зарегистрирована как CVE-2024-43532 (повышение привилегий, 8,8 балла CVSS). Проблема актуальна для Windows Server версий с 2008 по 2022, а также Windows 10 и 11.

Соответствующие патчи Microsoft выпустила в составе октябрьских обновлений. Лишь после этого PoC-эксплойт был опубликован на GitHub.

Возможность захвата контроля над серверами Windows через атаку NTLM relay существовала и ранее. Метод PetitPotam был взят на вооружение операторами шифровальщика LockFile вскоре после обнаружения. Позднее был найден другой вектор NTLM relay — DFSCoerce.

С учетом того, что системы Windows ежедневно подвергаются 600 млн атак (внутренние данные MS), популярную ОС всегда надо держать в тонусе, без промедления применяя все выпускаемые патчи.

Подпишитесь на новости

На цифровизацию из отчислений операторов хотят выделить на 58% больше

В проекте бюджета на 2027 год на цифровые решения из резерва универсального обслуживания заложили 16,3 млрд рублей. Это на 58% больше ранее предусмотренных 10,3 млрд. Резерв пополняют операторы связи, а расходовать его средства могут далеко за пределами подключения сёл к интернету.

Как пишут «Ведомости», деньги предназначены для нацпроекта «Экономика данных» и госпрограммы «Информационное общество». На 2028 год предлагают выделить 18,6 млрд рублей вместо прежних 11,1 млрд.

При этом ставка отчислений операторов остаётся на уровне 2% от выручки. Минцифры подчёркивает: её повышение сейчас не рассматривается. Так что рост бюджетной строки сам по себе не означает введения нового сбора с телекомкомпаний.

На универсальные услуги связи — подключение малых населённых пунктов и развитие инфраструктуры — в 2027 году планируют направить 19,3 млрд рублей. Эта сумма не изменилась. Цифровым проектам добавляют, а отдельного увеличения расходов на связь для малых населённых пунктов пока не обещают.

Средства резерва могут идти на государственные информационные системы, цифровые платформы, облачную инфраструктуру, проекты ИИ и квантовые технологии.

Одновременно финансирование цифровизации из дополнительных поступлений от штрафов за нарушения ПДД на 2027 год предлагают сократить с 34,3 млрд до 21,2 млрд рублей. Поэтому прибавка из одного источника ещё не означает общего бюджетного разгона.

Аналитик «Эйлера» Владимир Беспалов допускает, что пересмотр связан с улучшением собираемости отчислений. Существенного влияния на тарифы он не ожидает.

RSS: Новости на портале Anti-Malware.ru