


Опубликован PoC-код для атаки WinReg NTLM Relay на серверы Windows

Опубликован PoC-код для атаки WinReg NTLM Relay на серверы Windows

Опубликован PoC-код для атаки WinReg NTLM Relay на серверы Windows

Эксперт, обнаруживший новый вектор атаки NTLM Relay, раскрыл детали и опубликовал PoC. Разработанный им метод использует уязвимость RPC-клиента Microsoft Remote Registry (уже пропатчена) и позволяет получить контроль над доменом Windows.

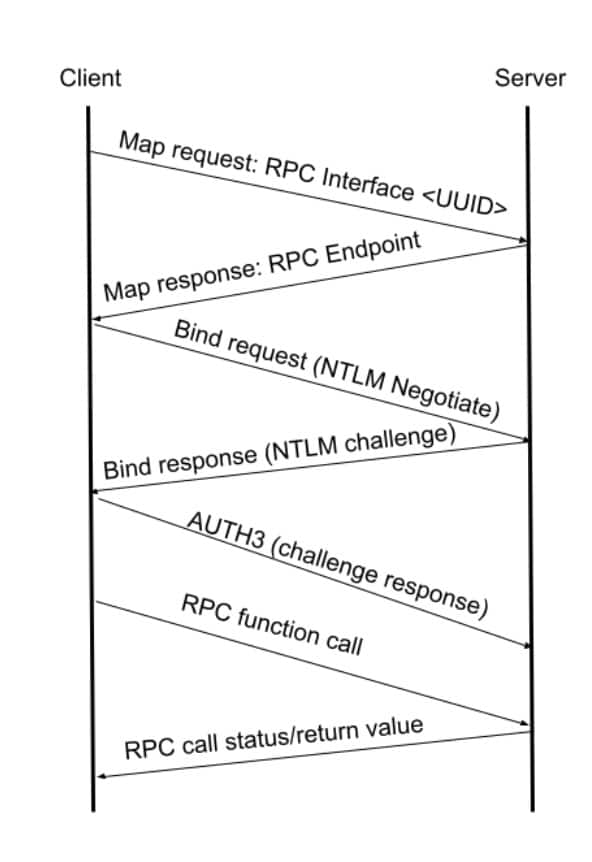
Как выяснил Стив Купчик (Stiv Kupchik) из Akamai, в службе удаленного реестра (WinReg) предусмотрен механизм отката транспортного протокола на случай отсутствия SMB. При его активации клиентское приложение переходит на использование менее надежного транспорта — TCP, SPX и т. п.; уровень защиты трафика тоже снижается.

Построив релей, провоцирующий такое переключение, злоумышленник сможет с его помощью перенаправить аутентификационные данные клиента на сервер ACDS и получить сертификат открытого ключа (PKI) для последующей аутентификации в домене. Подобная возможность позволяет в числе прочего создать нового админа в Active Directory.


Выявленная Купчиком уязвимость зарегистрирована как CVE-2024-43532 (повышение привилегий, 8,8 балла CVSS). Проблема актуальна для Windows Server версий с 2008 по 2022, а также Windows 10 и 11.

Соответствующие патчи Microsoft выпустила в составе октябрьских обновлений. Лишь после этого PoC-эксплойт был опубликован на GitHub.

Возможность захвата контроля над серверами Windows через атаку NTLM relay существовала и ранее. Метод PetitPotam был взят на вооружение операторами шифровальщика LockFile вскоре после обнаружения. Позднее был найден другой вектор NTLM relay — DFSCoerce.

С учетом того, что системы Windows ежедневно подвергаются 600 млн атак (внутренние данные MS), популярную ОС всегда надо держать в тонусе, без промедления применяя все выпускаемые патчи.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru