


WhatsApp может раскрыть вашу ОС и информацию о связанных устройствах

WhatsApp может раскрыть вашу ОС и информацию о связанных устройствах

WhatsApp может раскрыть вашу ОС и информацию о связанных устройствах

Исследователи изучили принцип работы WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в РФ) и пришли к выводу, что мессенджер может выдать операционную систему пользователя, а также ряд информации о связанных устройствах.

На проблему указали специалисты Zengo, ранее предупреждавшие о баге обхода функциональности View Once в WhatsApp.

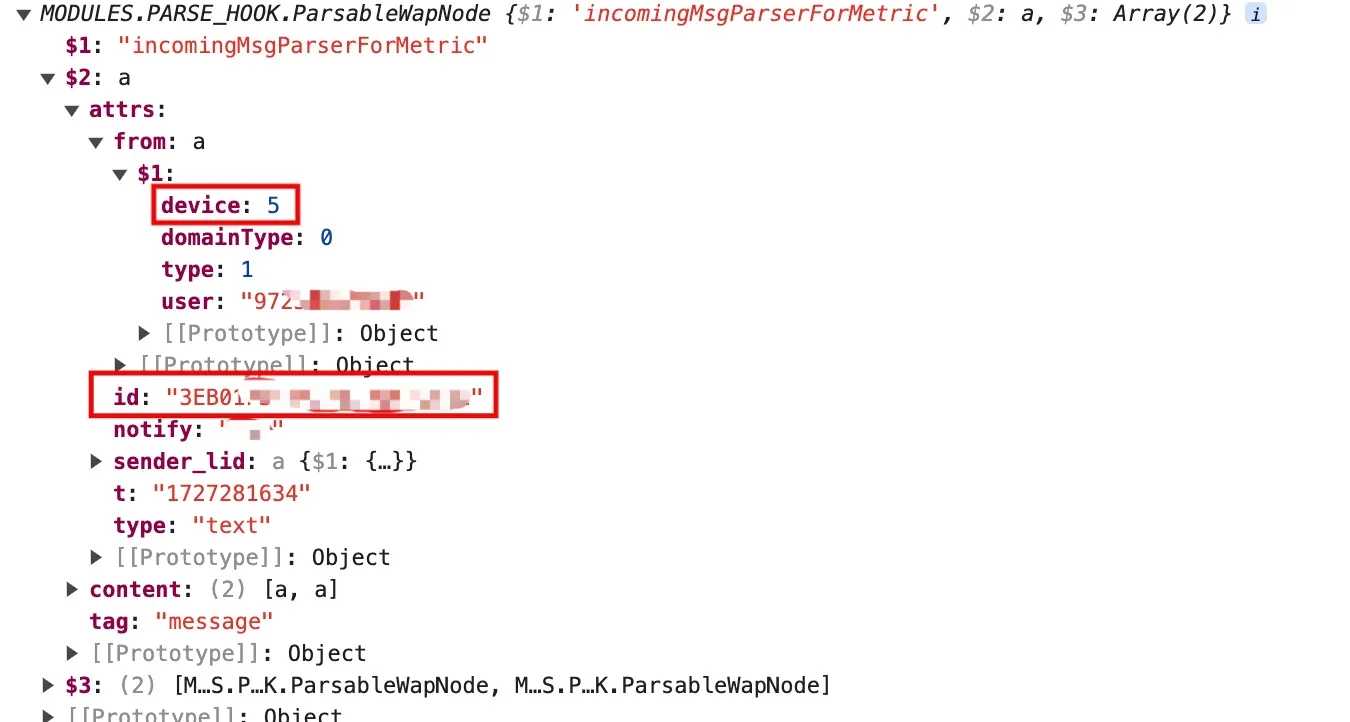
На этот раз изъян содержится в механизме работы с настройками WhatsApp на нескольких устройствах, а именно — в передаваемых во время коммуникации метаданных.

«Как мы выяснили в ходе анализа, разные имплементации WhatsApp генерируют идентификатор сообщения иначе, что позволяет вычислить, пишет ли пользователь, например, с компьютера на Windows или использует другую систему», — заявил в беседе с The Register Тал Бири, сооснователь Zengo.

В блоге Бири также описал метод, с помощью которого можно связать каждое устройство с аккаунтом WhatsApp: как веб-версию мессенджера, так и девайсы на macOS, Android, iPhone и Windows.

На каждой ОС свойство такого идентификатора будет отличаться: на Android он состоит из 32 символов, на iPhone — из 20, а десктопное приложение для Windows генерирует всего 18.


«Само собой, это не конец света, однако может быть полезно для тех злоумышленников, которые планируют подсунуть вам вредоносную программу, поскольку им надо знать, на какую ОС ориентироваться».

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru