


Сбой или атака? ГАС Правосудие не работает с воскресенья

Сбой или атака? ГАС Правосудие не работает с воскресенья

Сбой или атака? ГАС Правосудие не работает с воскресенья

Проблемы с системой ГАС «Правосудие» продолжаются с вечера воскресенья 6 октября. Официальной причиной сбоя названы «внеплановые технические работы», однако ответственность за неработоспособность информационного обеспечения российских судов взяла на себя проукраинская кибергруппировка BO Team.

Проблемы с работой сайтов и официальных почтовых ящиков российских судов начались вечером 6 октября.

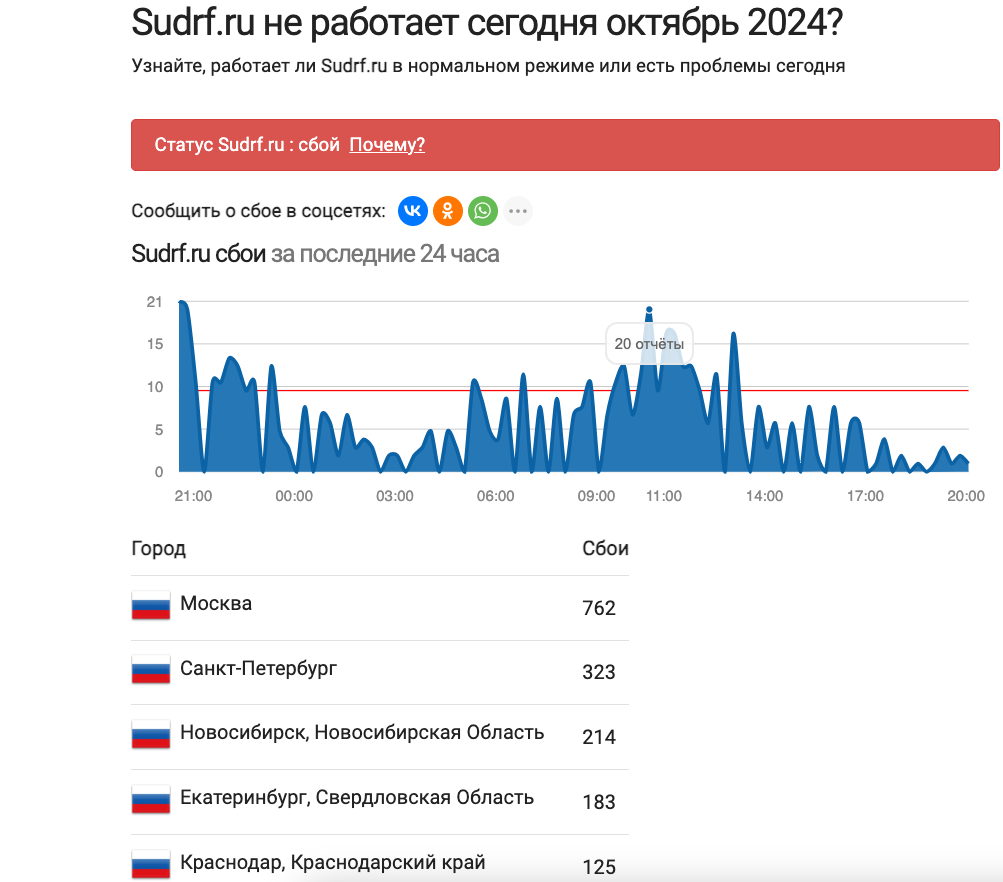
Они охватили как ресурсы судов общей юрисдикции, так и арбитражных судов. По данным ресурса Downradar, поток жалоб начался с 20 часов. География охватывала всю Россию.

Вместе с тем, по данным РБК, сохраняют работоспособность ряд районных судов Москвы, которые используют другой домен. Корреспонденты «Коммерсанта» отметили, что работали ресурсы Басманного и Замоскворецкого районных судов Москвы.


Руководитель Объединенной пресс-службы судов Санкт-Петербурга Дарья Лебедева в телеграм-канале сообщила, что причиной сбоя стали «внеплановые технические работы» и заявила, что технические службы занимаются восстановлением работоспособности сервисов.

Тем временем ответственность за инцидент взяла на себя проукраинская кибергруппировка BO Team. Соответствующее сообщение появилось в ее телеграм-канале (пунктуация и орфография оригинала сохранены):

«Спонсорами сегодняшнего праздника выступили: разработчики ГАС «Правосудие», «Лаборатория Касперского», компания Positive Technologies, разработчики программно-аппаратного комплекса ИВК «Кольчуга-К», а также АО «РТКомм РУ», которое разместило и «убезопасило» центр обработки данных (ЦОД) в здании дата-центра АО ММТС-9».

Также злоумышленники «выражали благодарность» руководству и сотрудникам отдела системного администрирования телекоммуникаций ФГБУ ИАЦ «Информационно-аналитического центра поддержки ГАС «Правосудие», которые облегчили им работу и не делали вовремя резервные копии.

Автор телеграм-канала «Кибервойна» и бывший консультант аналитического центра «ПИР-Центр» Олег Шакиров напомнил изданию «Газета РУ», что именно BO Team взяла на себя ответственность за кражу данных у удостоверяющего центра «Основание».

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru