


Сбой или атака? ГАС Правосудие не работает с воскресенья

Сбой или атака? ГАС Правосудие не работает с воскресенья

Сбой или атака? ГАС Правосудие не работает с воскресенья

Проблемы с системой ГАС «Правосудие» продолжаются с вечера воскресенья 6 октября. Официальной причиной сбоя названы «внеплановые технические работы», однако ответственность за неработоспособность информационного обеспечения российских судов взяла на себя проукраинская кибергруппировка BO Team.

Проблемы с работой сайтов и официальных почтовых ящиков российских судов начались вечером 6 октября.

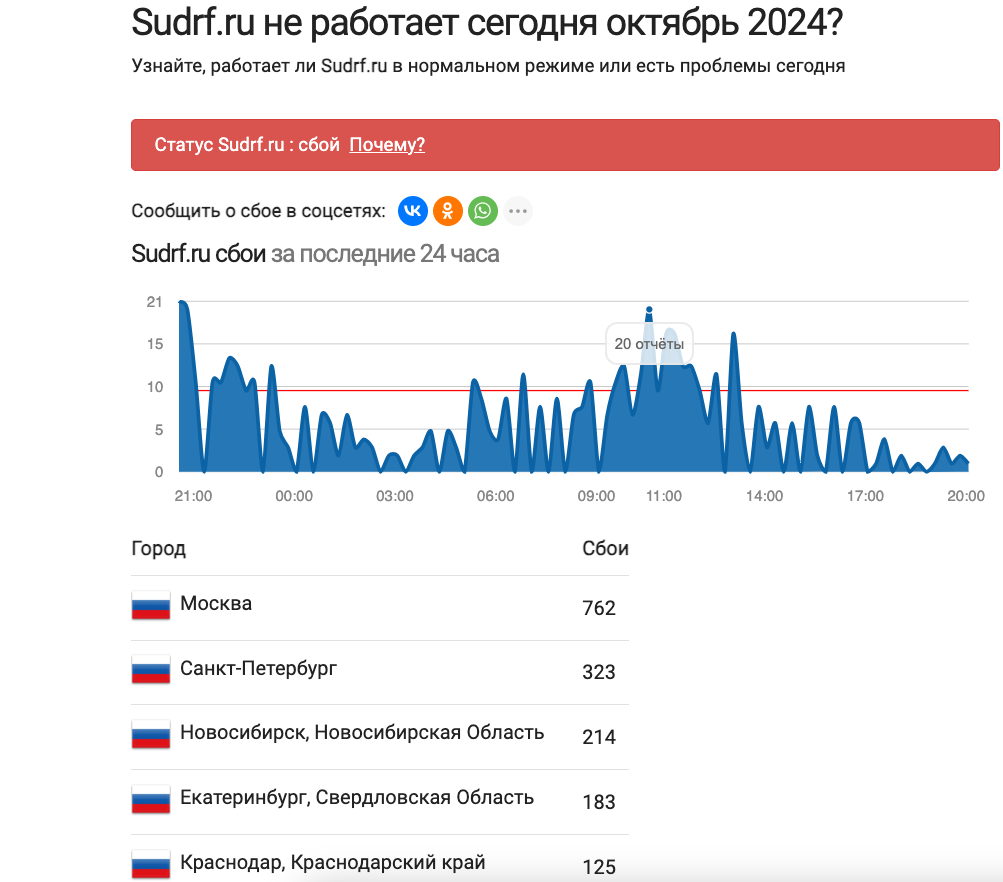
Они охватили как ресурсы судов общей юрисдикции, так и арбитражных судов. По данным ресурса Downradar, поток жалоб начался с 20 часов. География охватывала всю Россию.

Вместе с тем, по данным РБК, сохраняют работоспособность ряд районных судов Москвы, которые используют другой домен. Корреспонденты «Коммерсанта» отметили, что работали ресурсы Басманного и Замоскворецкого районных судов Москвы.


Руководитель Объединенной пресс-службы судов Санкт-Петербурга Дарья Лебедева в телеграм-канале сообщила, что причиной сбоя стали «внеплановые технические работы» и заявила, что технические службы занимаются восстановлением работоспособности сервисов.

Тем временем ответственность за инцидент взяла на себя проукраинская кибергруппировка BO Team. Соответствующее сообщение появилось в ее телеграм-канале (пунктуация и орфография оригинала сохранены):

«Спонсорами сегодняшнего праздника выступили: разработчики ГАС «Правосудие», «Лаборатория Касперского», компания Positive Technologies, разработчики программно-аппаратного комплекса ИВК «Кольчуга-К», а также АО «РТКомм РУ», которое разместило и «убезопасило» центр обработки данных (ЦОД) в здании дата-центра АО ММТС-9».

Также злоумышленники «выражали благодарность» руководству и сотрудникам отдела системного администрирования телекоммуникаций ФГБУ ИАЦ «Информационно-аналитического центра поддержки ГАС «Правосудие», которые облегчили им работу и не делали вовремя резервные копии.

Автор телеграм-канала «Кибервойна» и бывший консультант аналитического центра «ПИР-Центр» Олег Шакиров напомнил изданию «Газета РУ», что именно BO Team взяла на себя ответственность за кражу данных у удостоверяющего центра «Основание».

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru