


Сбой или атака? ГАС Правосудие не работает с воскресенья

Сбой или атака? ГАС Правосудие не работает с воскресенья

Сбой или атака? ГАС Правосудие не работает с воскресенья

Проблемы с системой ГАС «Правосудие» продолжаются с вечера воскресенья 6 октября. Официальной причиной сбоя названы «внеплановые технические работы», однако ответственность за неработоспособность информационного обеспечения российских судов взяла на себя проукраинская кибергруппировка BO Team.

Проблемы с работой сайтов и официальных почтовых ящиков российских судов начались вечером 6 октября.

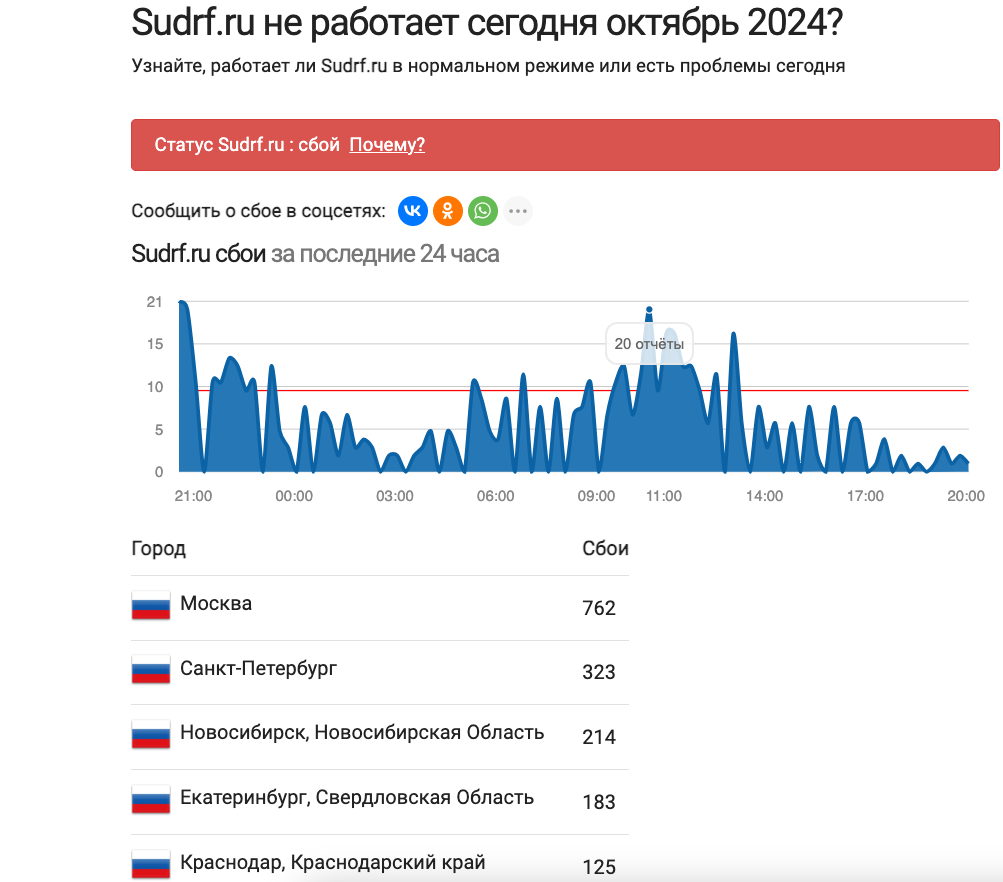
Они охватили как ресурсы судов общей юрисдикции, так и арбитражных судов. По данным ресурса Downradar, поток жалоб начался с 20 часов. География охватывала всю Россию.

Вместе с тем, по данным РБК, сохраняют работоспособность ряд районных судов Москвы, которые используют другой домен. Корреспонденты «Коммерсанта» отметили, что работали ресурсы Басманного и Замоскворецкого районных судов Москвы.


Руководитель Объединенной пресс-службы судов Санкт-Петербурга Дарья Лебедева в телеграм-канале сообщила, что причиной сбоя стали «внеплановые технические работы» и заявила, что технические службы занимаются восстановлением работоспособности сервисов.

Тем временем ответственность за инцидент взяла на себя проукраинская кибергруппировка BO Team. Соответствующее сообщение появилось в ее телеграм-канале (пунктуация и орфография оригинала сохранены):

«Спонсорами сегодняшнего праздника выступили: разработчики ГАС «Правосудие», «Лаборатория Касперского», компания Positive Technologies, разработчики программно-аппаратного комплекса ИВК «Кольчуга-К», а также АО «РТКомм РУ», которое разместило и «убезопасило» центр обработки данных (ЦОД) в здании дата-центра АО ММТС-9».

Также злоумышленники «выражали благодарность» руководству и сотрудникам отдела системного администрирования телекоммуникаций ФГБУ ИАЦ «Информационно-аналитического центра поддержки ГАС «Правосудие», которые облегчили им работу и не делали вовремя резервные копии.

Автор телеграм-канала «Кибервойна» и бывший консультант аналитического центра «ПИР-Центр» Олег Шакиров напомнил изданию «Газета РУ», что именно BO Team взяла на себя ответственность за кражу данных у удостоверяющего центра «Основание».

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru