


Сбой или атака? ГАС Правосудие не работает с воскресенья

Сбой или атака? ГАС Правосудие не работает с воскресенья

Сбой или атака? ГАС Правосудие не работает с воскресенья

Проблемы с системой ГАС «Правосудие» продолжаются с вечера воскресенья 6 октября. Официальной причиной сбоя названы «внеплановые технические работы», однако ответственность за неработоспособность информационного обеспечения российских судов взяла на себя проукраинская кибергруппировка BO Team.

Проблемы с работой сайтов и официальных почтовых ящиков российских судов начались вечером 6 октября.

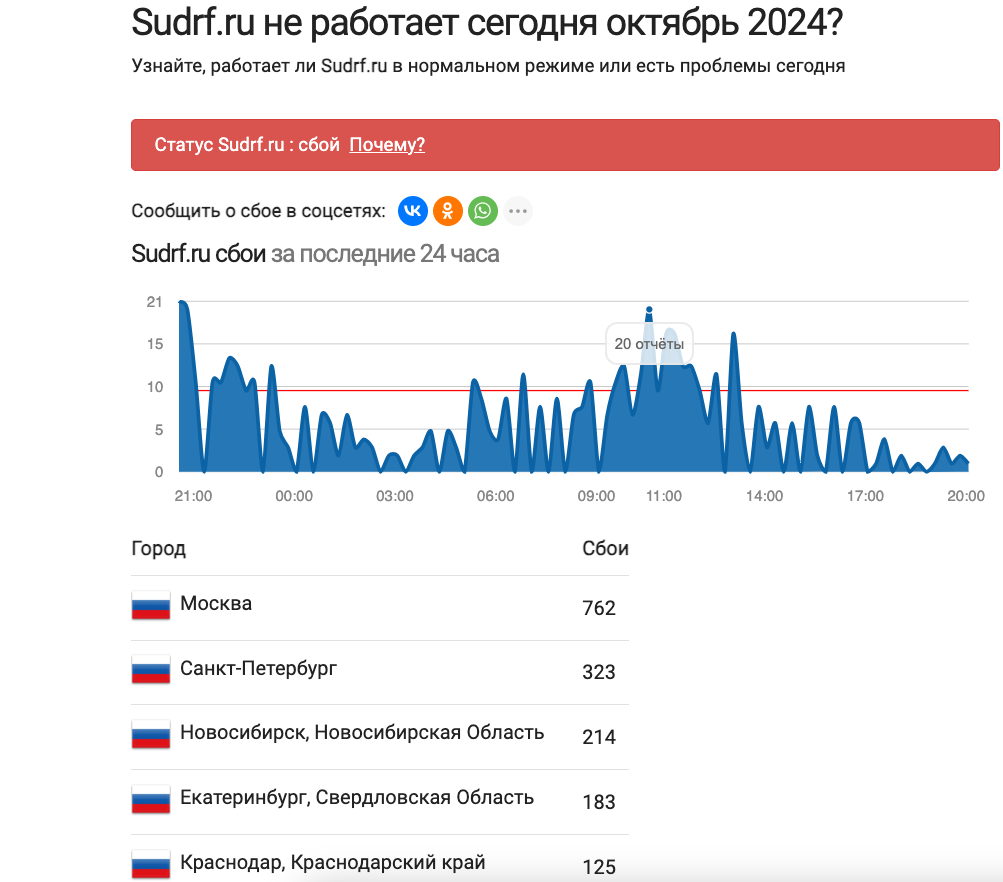
Они охватили как ресурсы судов общей юрисдикции, так и арбитражных судов. По данным ресурса Downradar, поток жалоб начался с 20 часов. География охватывала всю Россию.

Вместе с тем, по данным РБК, сохраняют работоспособность ряд районных судов Москвы, которые используют другой домен. Корреспонденты «Коммерсанта» отметили, что работали ресурсы Басманного и Замоскворецкого районных судов Москвы.


Руководитель Объединенной пресс-службы судов Санкт-Петербурга Дарья Лебедева в телеграм-канале сообщила, что причиной сбоя стали «внеплановые технические работы» и заявила, что технические службы занимаются восстановлением работоспособности сервисов.

Тем временем ответственность за инцидент взяла на себя проукраинская кибергруппировка BO Team. Соответствующее сообщение появилось в ее телеграм-канале (пунктуация и орфография оригинала сохранены):

«Спонсорами сегодняшнего праздника выступили: разработчики ГАС «Правосудие», «Лаборатория Касперского», компания Positive Technologies, разработчики программно-аппаратного комплекса ИВК «Кольчуга-К», а также АО «РТКомм РУ», которое разместило и «убезопасило» центр обработки данных (ЦОД) в здании дата-центра АО ММТС-9».

Также злоумышленники «выражали благодарность» руководству и сотрудникам отдела системного администрирования телекоммуникаций ФГБУ ИАЦ «Информационно-аналитического центра поддержки ГАС «Правосудие», которые облегчили им работу и не делали вовремя резервные копии.

Автор телеграм-канала «Кибервойна» и бывший консультант аналитического центра «ПИР-Центр» Олег Шакиров напомнил изданию «Газета РУ», что именно BO Team взяла на себя ответственность за кражу данных у удостоверяющего центра «Основание».

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru