


Сбой или атака? ГАС Правосудие не работает с воскресенья

Сбой или атака? ГАС Правосудие не работает с воскресенья

Сбой или атака? ГАС Правосудие не работает с воскресенья

Проблемы с системой ГАС «Правосудие» продолжаются с вечера воскресенья 6 октября. Официальной причиной сбоя названы «внеплановые технические работы», однако ответственность за неработоспособность информационного обеспечения российских судов взяла на себя проукраинская кибергруппировка BO Team.

Проблемы с работой сайтов и официальных почтовых ящиков российских судов начались вечером 6 октября.

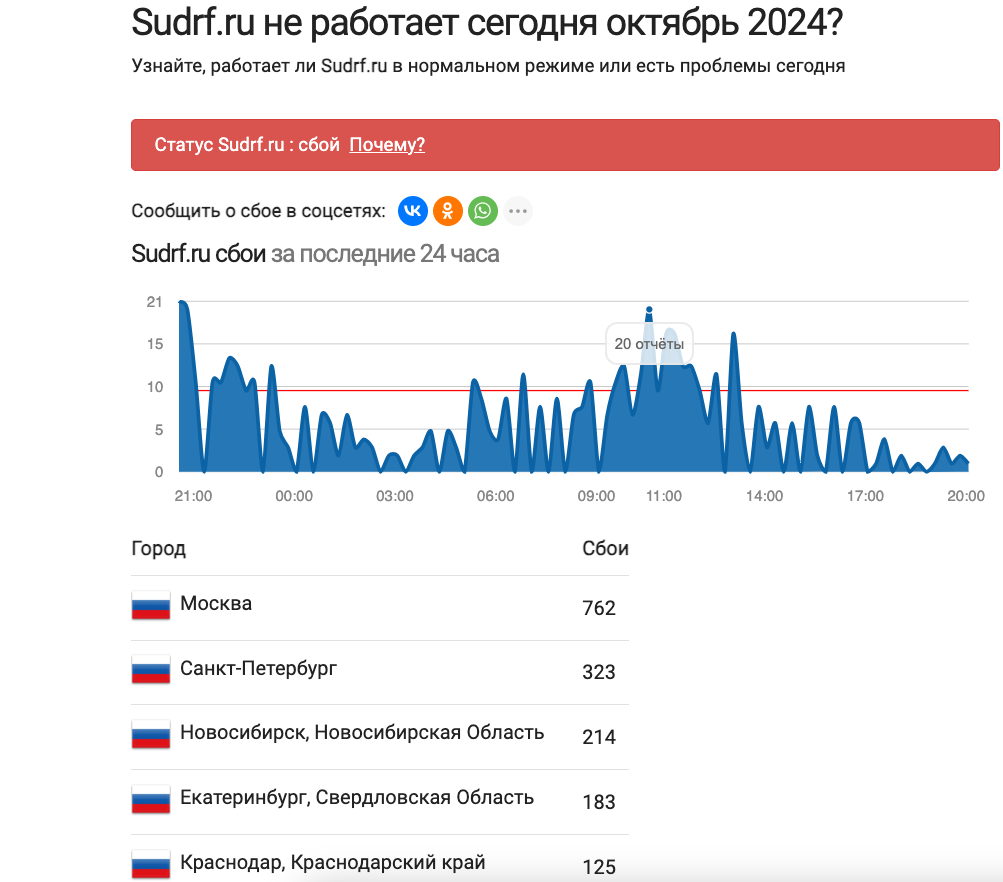
Они охватили как ресурсы судов общей юрисдикции, так и арбитражных судов. По данным ресурса Downradar, поток жалоб начался с 20 часов. География охватывала всю Россию.

Вместе с тем, по данным РБК, сохраняют работоспособность ряд районных судов Москвы, которые используют другой домен. Корреспонденты «Коммерсанта» отметили, что работали ресурсы Басманного и Замоскворецкого районных судов Москвы.


Руководитель Объединенной пресс-службы судов Санкт-Петербурга Дарья Лебедева в телеграм-канале сообщила, что причиной сбоя стали «внеплановые технические работы» и заявила, что технические службы занимаются восстановлением работоспособности сервисов.

Тем временем ответственность за инцидент взяла на себя проукраинская кибергруппировка BO Team. Соответствующее сообщение появилось в ее телеграм-канале (пунктуация и орфография оригинала сохранены):

«Спонсорами сегодняшнего праздника выступили: разработчики ГАС «Правосудие», «Лаборатория Касперского», компания Positive Technologies, разработчики программно-аппаратного комплекса ИВК «Кольчуга-К», а также АО «РТКомм РУ», которое разместило и «убезопасило» центр обработки данных (ЦОД) в здании дата-центра АО ММТС-9».

Также злоумышленники «выражали благодарность» руководству и сотрудникам отдела системного администрирования телекоммуникаций ФГБУ ИАЦ «Информационно-аналитического центра поддержки ГАС «Правосудие», которые облегчили им работу и не делали вовремя резервные копии.

Автор телеграм-канала «Кибервойна» и бывший консультант аналитического центра «ПИР-Центр» Олег Шакиров напомнил изданию «Газета РУ», что именно BO Team взяла на себя ответственность за кражу данных у удостоверяющего центра «Основание».

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru