


Лишь треть россиян предпринимает меры по защите персданных

Лишь треть россиян предпринимает меры по защите персданных

Лишь треть россиян предпринимает меры по защите персданных

Институт статистических исследований и экономики знаний НИУ ВШЭ провел масштабный опрос в рамках регулярного Мониторинга цифровой трансформации экономики и общества. Предметом изучения стали риски потери сохранности информации и методы защиты.

В опросе участвовало более 10 тысяч жителей России от 14 лет. Из них более 8500 пользовались интернетом в течение 3 месяцев к моменту проведения опроса.

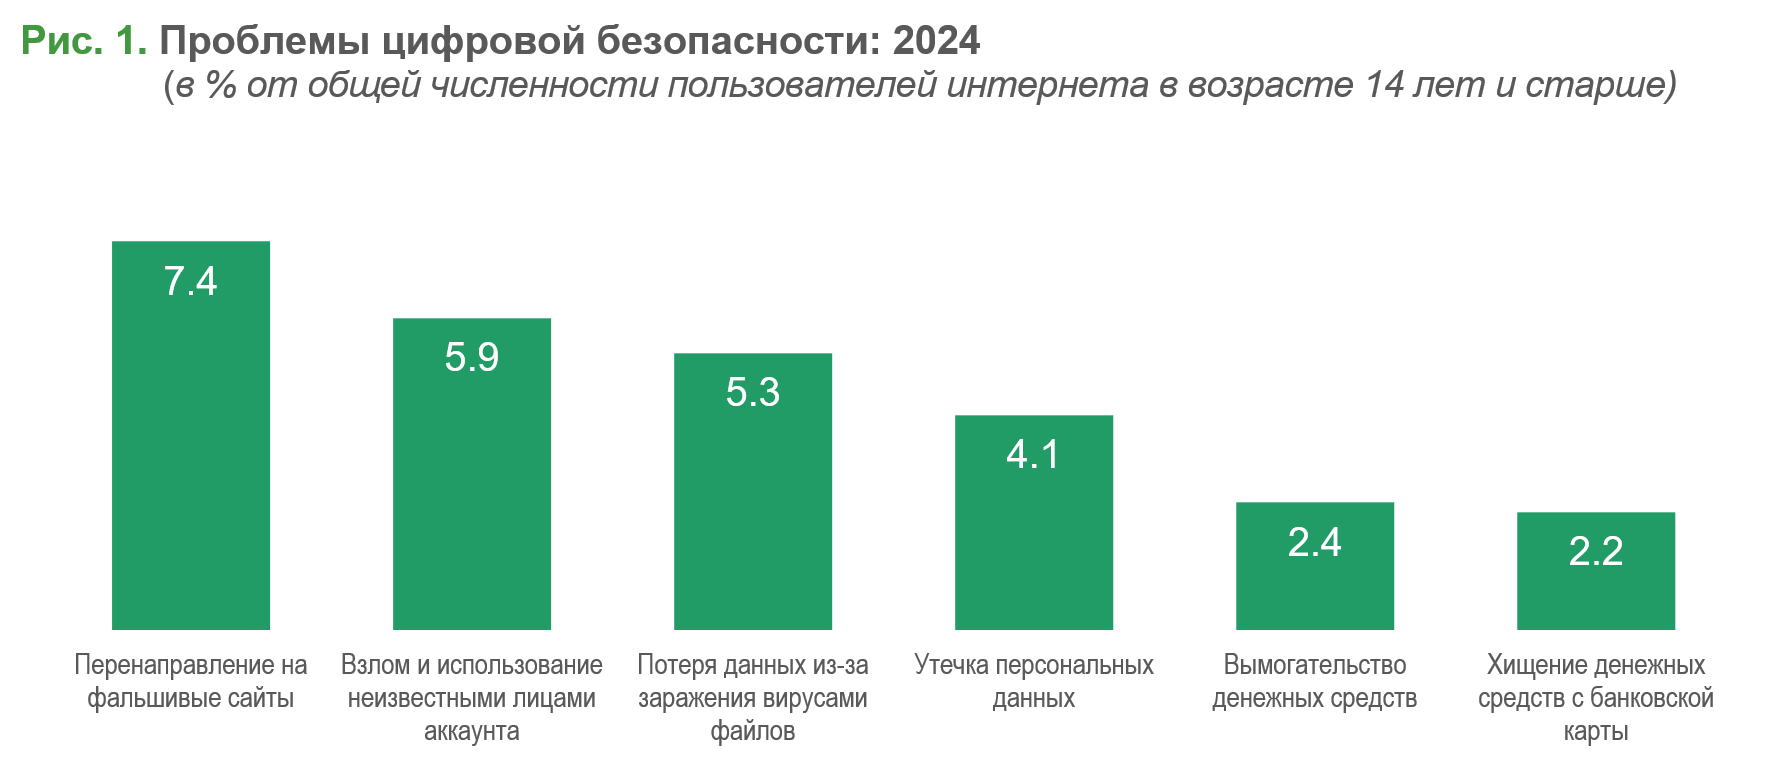
Наиболее распространенными инцидентами, с которыми сталкивались респонденты, стали перенаправления на фишинговые ресурсы (7,4%), 5,9% столкнулись со взломом личной учетной записи, 5,3% — с заражением вредоносными программами и 4,1% — с утечкой данных с сайта или платформы (рис. 1).

Как отмечают авторы, по сравнению с предыдущим исследованием 2022 года значительно выросла доля жертв фишинга и личных учетных записей — в 1,5 и 2 раза соответственно.


При этом, по данным опроса, лишь треть респондентов предпринимает какие-либо меры для обеспечения безопасности и сохранности личных данных. Впрочем, как отмечает автор отчета по исследованию, научный сотрудник Института статистических исследований и экономики знаний НИУ ВШЭ Евгений Попов, в 2022 году таких было еще меньше: около четверти.

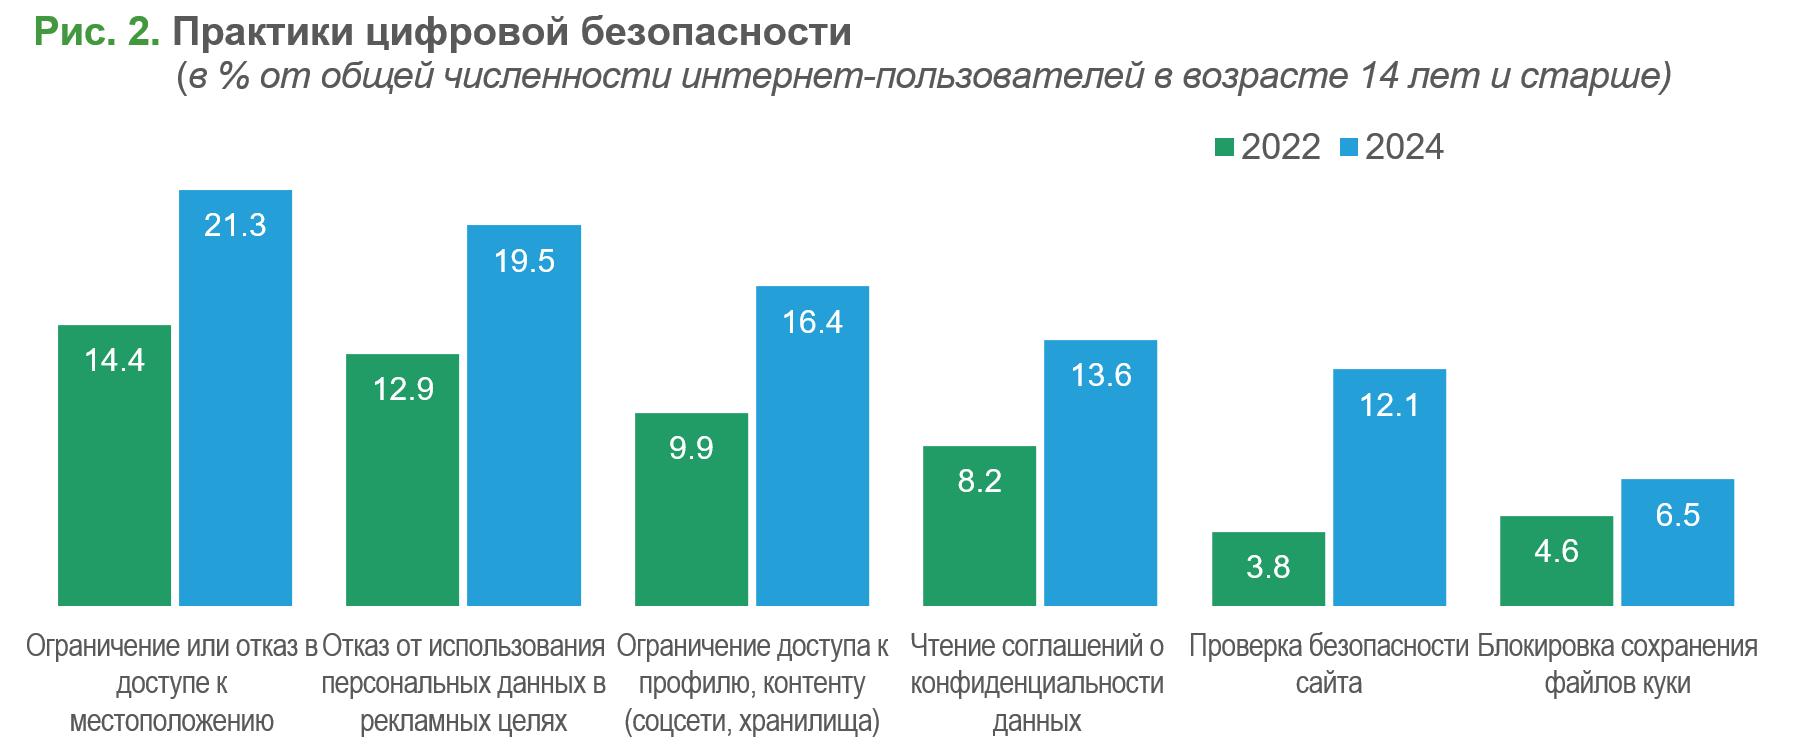
Чаще всего, как показал опрос, россияне ограничивают приложениям (сервисам) доступ к местоположению (21,3%), к профилю или контенту в соцсетях или хранилищах (16,4%), а также запрещают использование персональных данных в рекламных целях (19,5%) (рис. 2). Эти показатели в 2-2,5 раза ниже, чем в странах ЕС.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru