


Лишь треть россиян предпринимает меры по защите персданных

Лишь треть россиян предпринимает меры по защите персданных

Лишь треть россиян предпринимает меры по защите персданных

Институт статистических исследований и экономики знаний НИУ ВШЭ провел масштабный опрос в рамках регулярного Мониторинга цифровой трансформации экономики и общества. Предметом изучения стали риски потери сохранности информации и методы защиты.

В опросе участвовало более 10 тысяч жителей России от 14 лет. Из них более 8500 пользовались интернетом в течение 3 месяцев к моменту проведения опроса.

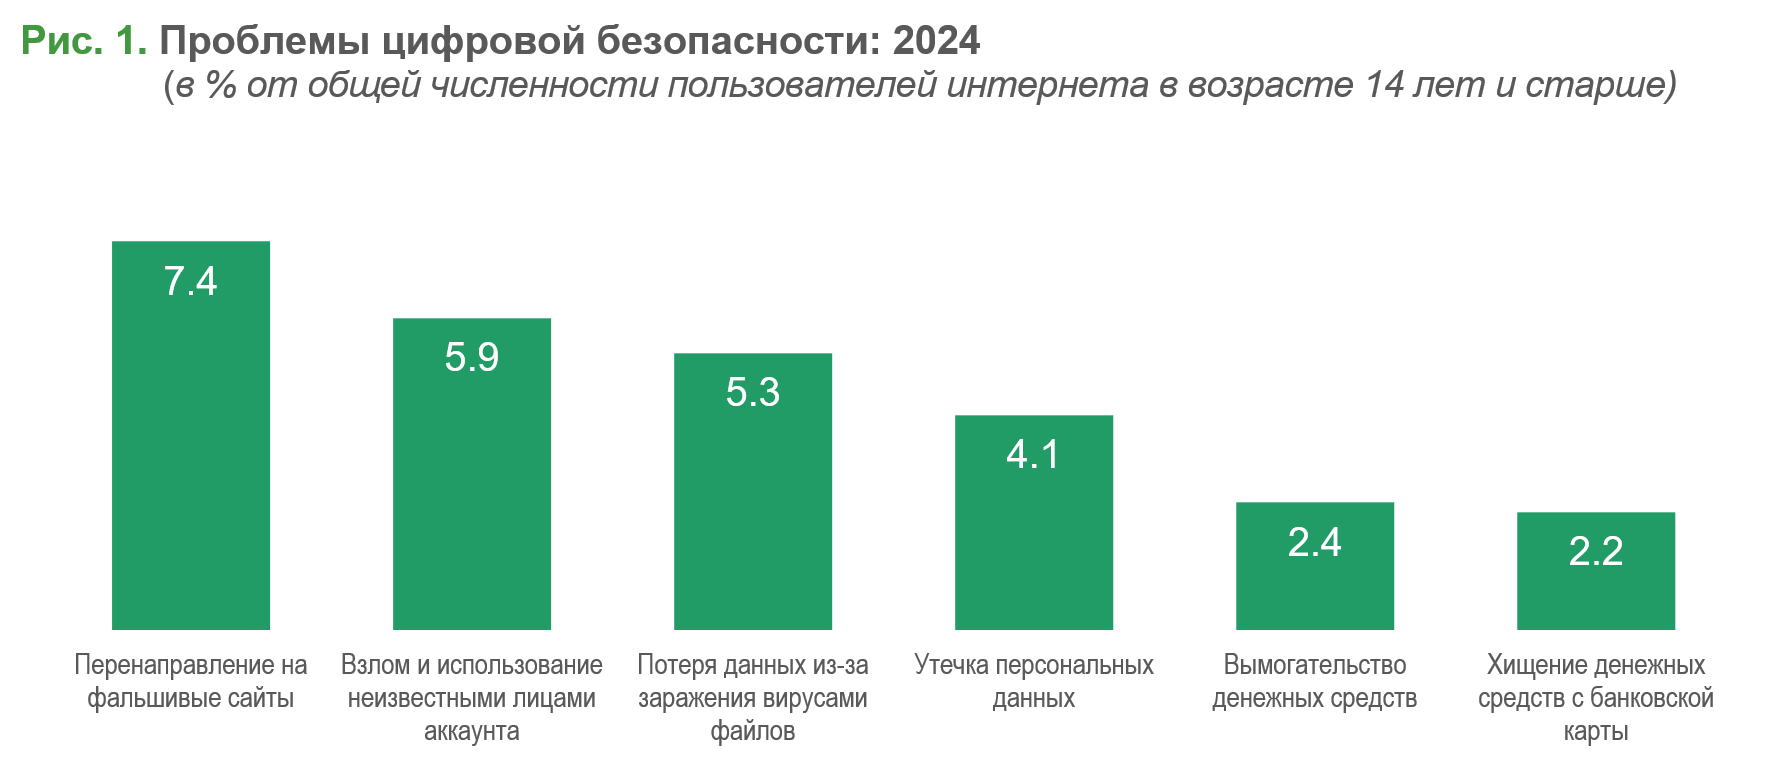
Наиболее распространенными инцидентами, с которыми сталкивались респонденты, стали перенаправления на фишинговые ресурсы (7,4%), 5,9% столкнулись со взломом личной учетной записи, 5,3% — с заражением вредоносными программами и 4,1% — с утечкой данных с сайта или платформы (рис. 1).

Как отмечают авторы, по сравнению с предыдущим исследованием 2022 года значительно выросла доля жертв фишинга и личных учетных записей — в 1,5 и 2 раза соответственно.


При этом, по данным опроса, лишь треть респондентов предпринимает какие-либо меры для обеспечения безопасности и сохранности личных данных. Впрочем, как отмечает автор отчета по исследованию, научный сотрудник Института статистических исследований и экономики знаний НИУ ВШЭ Евгений Попов, в 2022 году таких было еще меньше: около четверти.

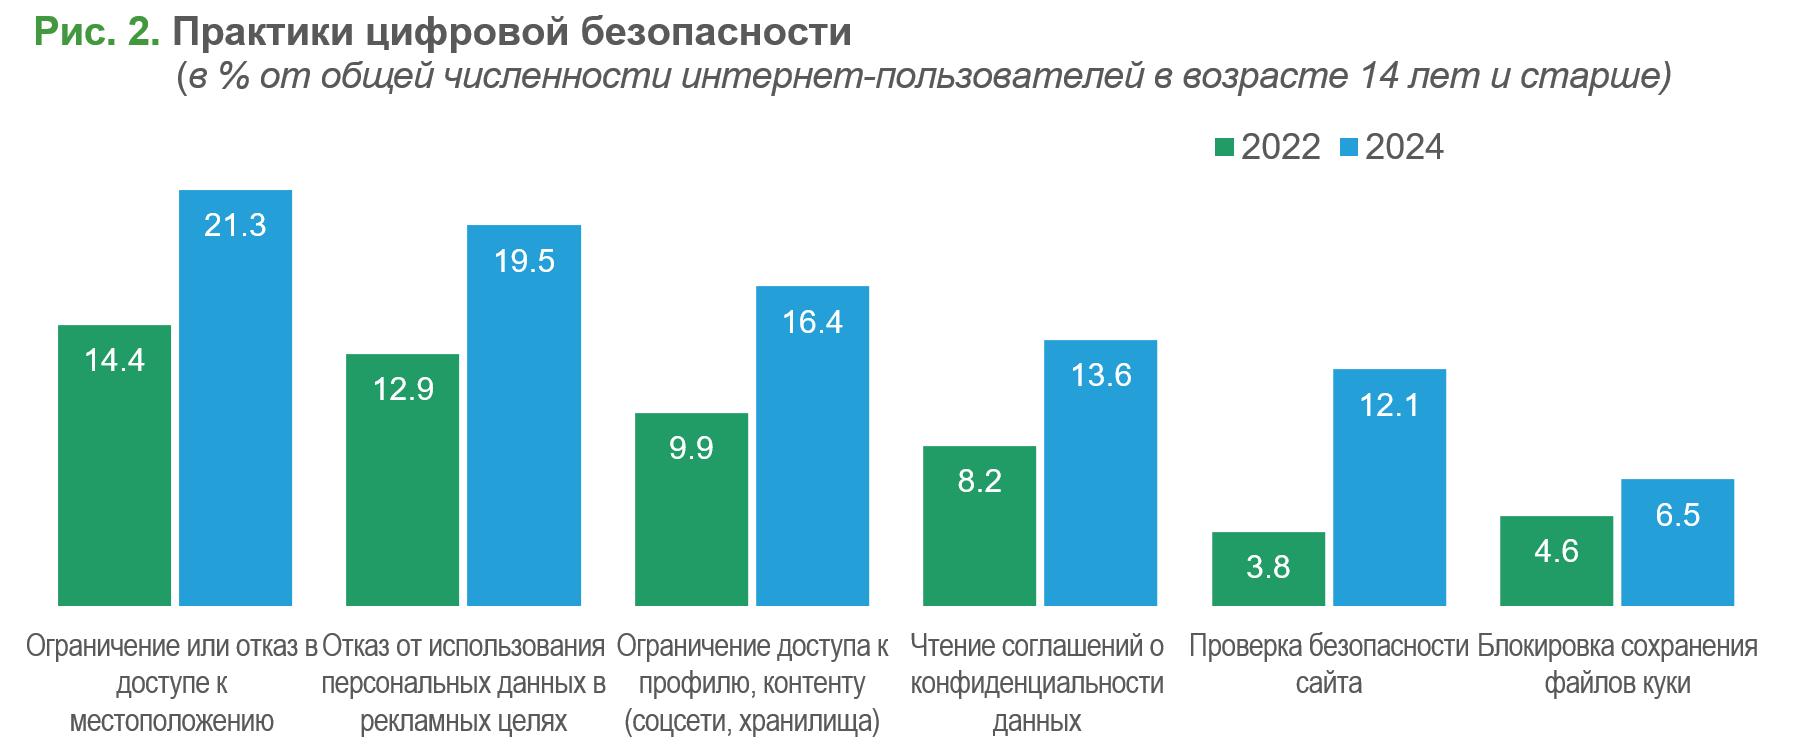
Чаще всего, как показал опрос, россияне ограничивают приложениям (сервисам) доступ к местоположению (21,3%), к профилю или контенту в соцсетях или хранилищах (16,4%), а также запрещают использование персональных данных в рекламных целях (19,5%) (рис. 2). Эти показатели в 2-2,5 раза ниже, чем в странах ЕС.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru