


Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новое вредоносное приложение для Android, получившее имя NGate, может снимать деньги с банковской карты пользователя. Для этого вредонос передаёт на устройство злоумышленника данные, которые считывает NFC-чип.

NGate позволяет операторам эмулировать карту жертвы и совершать несанкционированные платежи. Дополнительно зловред позволяет снимать наличные в банкоматах.

NGate участвует в атаках с ноября 2023 года и, судя по всему, связан с кампанией, на которую указали специалисты ESET. Речь идёт о способе обхода защиты iOS и Android с помощью PWA и WebAPK.

Такие атаки, как правило, начинаются с текстового сообщения, голосового вызова или вредоносной рекламы. В результате нехитрых манипуляций жертва получает на устройство PWA или WebAPK.

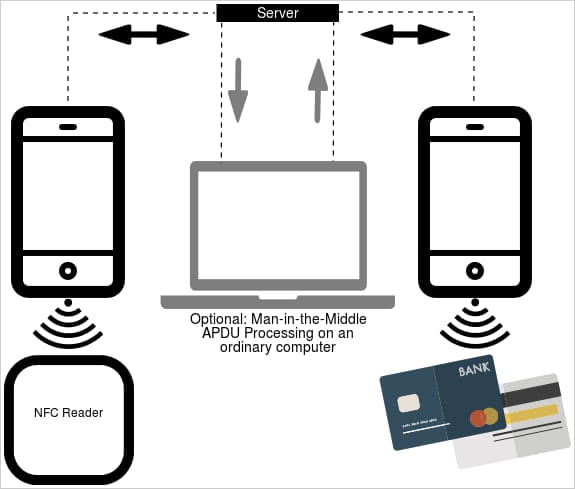
Попав в систему, NGate подключает компонент с открытым исходным кодом — «NFCGate», который изначально создавался для тестирования и экспериментов с NFC. NFCGate поддерживает функциональность захвата, ретрансляции, воспроизведения и клонирования на устройстве.

NGate использует этот инструмент для получения данных NFC от банковских карт и последующей отправки их на сервер атакующих.


Специалисты ESET выложили на YouTube ролик, в котором разбирается принцип работы NGate.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru