


Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новое вредоносное приложение для Android, получившее имя NGate, может снимать деньги с банковской карты пользователя. Для этого вредонос передаёт на устройство злоумышленника данные, которые считывает NFC-чип.

NGate позволяет операторам эмулировать карту жертвы и совершать несанкционированные платежи. Дополнительно зловред позволяет снимать наличные в банкоматах.

NGate участвует в атаках с ноября 2023 года и, судя по всему, связан с кампанией, на которую указали специалисты ESET. Речь идёт о способе обхода защиты iOS и Android с помощью PWA и WebAPK.

Такие атаки, как правило, начинаются с текстового сообщения, голосового вызова или вредоносной рекламы. В результате нехитрых манипуляций жертва получает на устройство PWA или WebAPK.

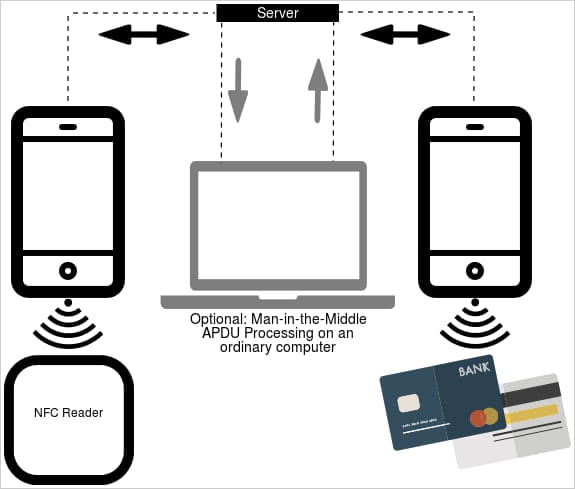
Попав в систему, NGate подключает компонент с открытым исходным кодом — «NFCGate», который изначально создавался для тестирования и экспериментов с NFC. NFCGate поддерживает функциональность захвата, ретрансляции, воспроизведения и клонирования на устройстве.

NGate использует этот инструмент для получения данных NFC от банковских карт и последующей отправки их на сервер атакующих.


Специалисты ESET выложили на YouTube ролик, в котором разбирается принцип работы NGate.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru