


Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

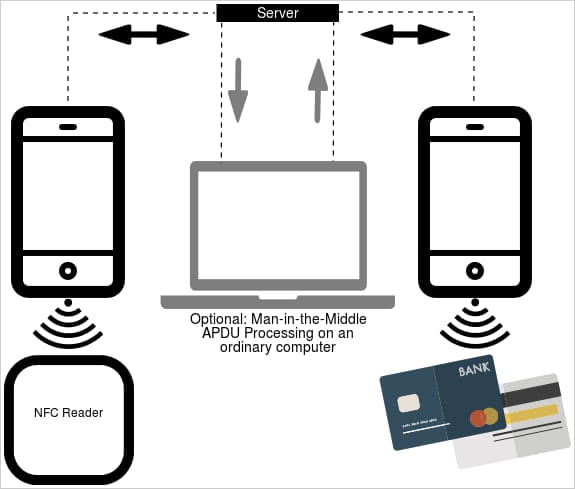
Новое вредоносное приложение для Android, получившее имя NGate, может снимать деньги с банковской карты пользователя. Для этого вредонос передаёт на устройство злоумышленника данные, которые считывает NFC-чип.

NGate позволяет операторам эмулировать карту жертвы и совершать несанкционированные платежи. Дополнительно зловред позволяет снимать наличные в банкоматах.

NGate участвует в атаках с ноября 2023 года и, судя по всему, связан с кампанией, на которую указали специалисты ESET. Речь идёт о способе обхода защиты iOS и Android с помощью PWA и WebAPK.

Такие атаки, как правило, начинаются с текстового сообщения, голосового вызова или вредоносной рекламы. В результате нехитрых манипуляций жертва получает на устройство PWA или WebAPK.

Попав в систему, NGate подключает компонент с открытым исходным кодом — «NFCGate», который изначально создавался для тестирования и экспериментов с NFC. NFCGate поддерживает функциональность захвата, ретрансляции, воспроизведения и клонирования на устройстве.

NGate использует этот инструмент для получения данных NFC от банковских карт и последующей отправки их на сервер атакующих.


Специалисты ESET выложили на YouTube ролик, в котором разбирается принцип работы NGate.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru