


Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новое вредоносное приложение для Android, получившее имя NGate, может снимать деньги с банковской карты пользователя. Для этого вредонос передаёт на устройство злоумышленника данные, которые считывает NFC-чип.

NGate позволяет операторам эмулировать карту жертвы и совершать несанкционированные платежи. Дополнительно зловред позволяет снимать наличные в банкоматах.

NGate участвует в атаках с ноября 2023 года и, судя по всему, связан с кампанией, на которую указали специалисты ESET. Речь идёт о способе обхода защиты iOS и Android с помощью PWA и WebAPK.

Такие атаки, как правило, начинаются с текстового сообщения, голосового вызова или вредоносной рекламы. В результате нехитрых манипуляций жертва получает на устройство PWA или WebAPK.

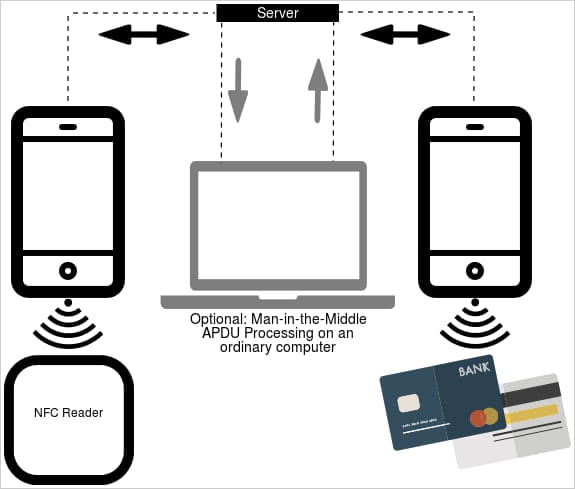
Попав в систему, NGate подключает компонент с открытым исходным кодом — «NFCGate», который изначально создавался для тестирования и экспериментов с NFC. NFCGate поддерживает функциональность захвата, ретрансляции, воспроизведения и клонирования на устройстве.

NGate использует этот инструмент для получения данных NFC от банковских карт и последующей отправки их на сервер атакующих.


Специалисты ESET выложили на YouTube ролик, в котором разбирается принцип работы NGate.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru