

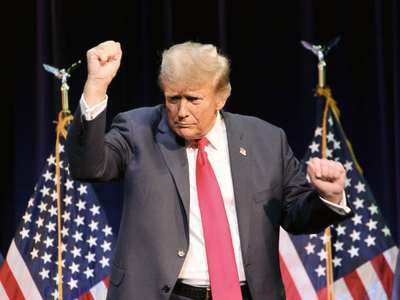

Неизвестные хакеры взломали почту предвыборного штаба Дональда Трампа

Неизвестные хакеры взломали почту предвыборного штаба Дональда Трампа

Неизвестные хакеры взломали почту предвыборного штаба Дональда Трампа

Представитель штаба республиканского кандидата Стивен Чанг объявил о взломе в субботу, 10 августа. В результате атаки киберпреступники получили доступ к внутренним документам штаба. По оценке Microsoft, за атакой стоят проиранские хакеры.

Одной из первых о взломе сообщила газета POLITICO. Ее сотрудники до официального сообщения о факте взлома начали получать внутренние документы из штаба Трампа от некоего «Роберта».

Они касались разбора возможных слабых мест кандидата в вице-президенты Джеймса Венса. В общей сложности в распоряжении сотрудников POLITICO оказалось более 270 страниц документов, и, по их оценке, к ним попал далеко не весь массив украденных хакерами данных.

В самом штабе республиканского кандидата обвинили в атаке «враждебные к США внешние силы», не указав конкретных подозреваемых. Microsoft еще в июне выявила целевую фишинговую кампанию со стороны иранских спецслужб в отношении штаба Трампа.

Рассылка велась со скомпрометированных адресов электронной почты, принадлежащих высокопоставленным функционерам Республиканской партии. Стивен Чанг обратил внимание, что начало этой кампании совпало с выбором Трампом кандидата в вице-президенты. 

Последний раз аналогичный инцидент произошел в 2016 г., когда неизвестные хакеры взломали предвыборный штаб кандидата от Демократической партии Хиллари Клинтон. Его связали с деятельностью пророссийских хакеров. Связать этот взлом с командой Дональда Трампа американскому Минюсту не удалось.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru