


18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

Исследователи в области кибербезопасности выявили критическую уязвимость, которой дали имя «0.0.0.0 Day». Судя по всему, проблема затрагивает все популярные браузеры, а вредоносные сайты с её помощью могут проникнуть в локальные сети.

Как пишет исследователь Oligo Security Ави Лумельски:

«Это фундаментальный недостаток в  принципе обработки сетевых запросов со стороны браузеров. Условные злоумышленники могут получить доступ к конфиденциальным службам, работающим на локальных устройствах».

Таким образом, безобидный IP-адрес вроде 0.0.0.0 может использоваться для раскрытия локальных сервисов, получения несанкционированного доступа и даже удалённого выполнения кода.

Как отметили исследователи, эта брешь существует с 2006 года.

Среди затронутых 0.0.0.0 Day браузеров — Google Chrome / Chromium, Mozilla Firefox и Apple Safari, которые позволяют внешним веб-ресурсам взаимодействовать с софтом, работающим локально на Linux и macOS.

Интересно, что брешь не угрожает пользователям Windows, поскольку там IP-адрес блокируется на уровне самой операционной системы.

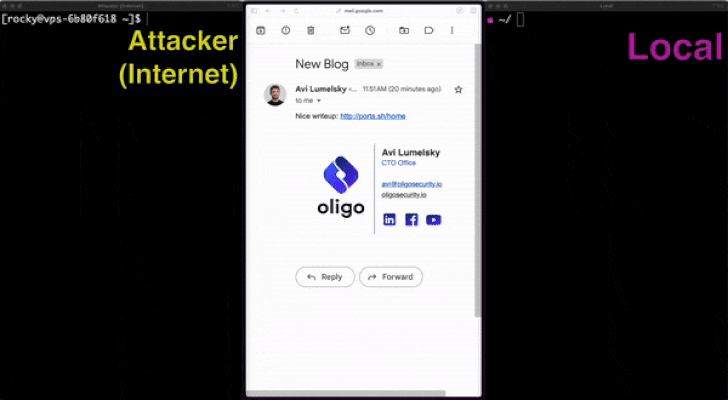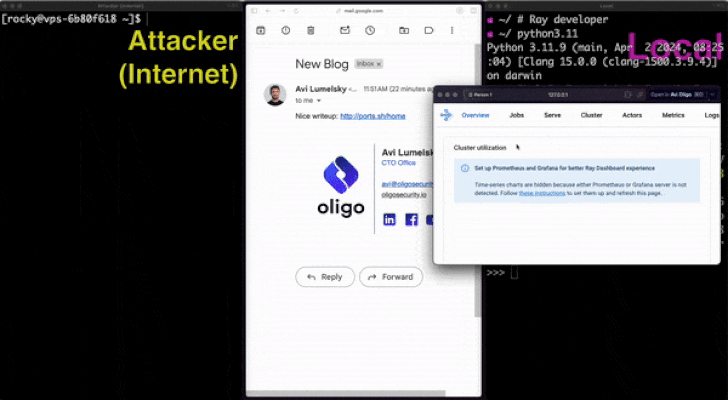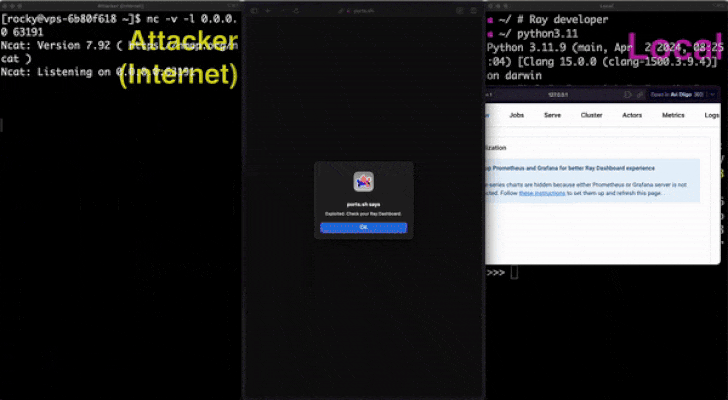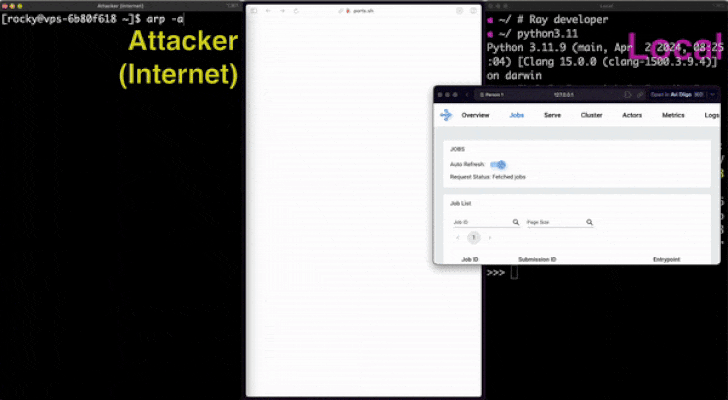
Как выяснили в Oligo Security, общедоступные сайты в доменной зоне «.com» могут взаимодействовать со службами, работающими в локальной сети, и даже выполнять произвольный код на устройстве посетителя с помощью адреса 0.0.0.0 вместо localhost/127.0.0.1.


Таким образом, это также является вектором обхода функциональности Private Network Access (PNA), задача которой — запрещать ресурсам прямой доступ к конечным точкам.

Любое запущенное на Localhost веб-приложение, до которого можно добраться через 0.0.0.0, уязвимо для «0.0.0.0 Day». Для эксплуатации атакующий должен отправить специально созданный пейлоад с POST-запросом на 0.0.0[.]0:4444.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru